このページで: [隠れる]
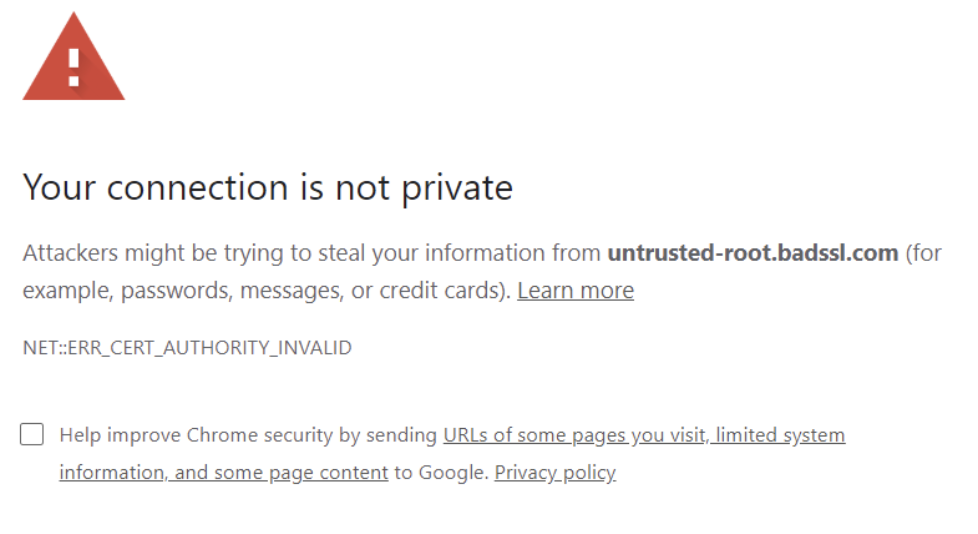
見出しは決して変わりません. Chromeの下にあるエラーコード 高度 ボタンはそうします. そのコードは、自分のデバイスを修理するか、サイト所有者を待つかを指示するページの唯一の部分です. ほとんどのガイドはすぐにスキップして、 “キャッシュをクリアします。” 代わりに最初にコードを読んでください.
簡単な回答: デバイスの時計を確認する. 時計が数時間以上ずれていると、Web 上のすべての証明書が無効に見えます, 30秒で修正できます. 時計が正しく、1 つのサイトだけが警告をスローする場合, 問題はそのサイトの証明書です. 有効期限が切れています, 入力したアドレスは対象外です, またはチェーンの一部が欠落しています. ブラウザで何を変更しても問題は解決されません.
最終レビュー済み: エラーコード, ブラウザの動作と証明書ルールの変更が Chrome に対して検証される, Mozilla, 今月の Let’s Encrypt および CA/Browser Forum のソース.
5 つのステップで解決する
急いで? このリストを順番に作業していきます. ほとんどの人はステップ 4 の前にサイトに戻っています.
- ステップ 1. 時計を確認してください. 日付を間違えると、Web 上のすべての証明書が一度に壊れます.
- ステップ 2. コードを読んでください. 「詳細設定」をクリックします. ネット::ERR 行は実際の失敗の名前を示します, と 各コードは異なる場所を指しています.
- ステップ 3. 別のデバイスを試してください. モバイルデータ経由で同じアドレスを携帯電話にロードします, Wi-Fiをオフにした状態で.
- ステップ 4. ソフトウェアを除外する. ウイルス対策ソフトで HTTPS スキャンをオフにします, その後、プライベートウィンドウで再テストしてください.
- ステップ 5. まだどこも壊れてる? 次に、サイトの証明書です, 所有者はそこにジャンプする必要があります 以下の修正.
これをどのように確認したか
このガイドの内容を決定するための 2 つのテスト. ステップでは、TLS ハンドシェイク中にブラウザが実際にチェックする内容を変更する必要がありました。. あるいは、誰がそれを修正するかを伝えるために、原因を十分に絞り込む必要がありました. 他はすべてカットされました. だから見つからないんだよ “ルーターを再起動します” ここ, キャッシュクリアがステップ 1 ではなく警告とともに表示されるのはなぜですか.
ソースは固定された順序でランク付けされました. まずルールを書く人たち, それからブラウザを書いている人たち, 次に、最も影響を受けるサイトの背後にある認証局. 有効期限は CA/ブラウザ フォーラムの投票テキストに基づいています. ブラウザの動作は、Google と Mozilla 自身のセキュリティに関する発表に基づいています. 更新ポリシーは Let’s Encrypt の変更ログから取得されます. ベンダーのブログとフォーラムのスレッドを読んで、繰り返し発生するパターンを特定しました, 数値や日付のソースとして使用されることはありません.
2つの制限, はっきりと述べた. すべてのブラウザーのビルドとオペレーティング システムの組み合わせに対して総合テストを実行したわけではありません. 画面上の正確な文言はバージョンによって異なる場合があります。. また、Chrome のフラグベースのオリジン ホワイトリストなどの永続的なバイパスも省略しました。. それらは機能します. また、一時的な警告を永続的な警告に変換します。, どのサイトでも, 永遠に.
警告の実際の意味
ブラウザが暗号化接続の終了を拒否しました. それがメッセージ全体です. ウイルス警告ではありません, そしてそれは今誰かがあなたを攻撃しているという意味ではありません.
ページが失敗する前の一瞬に起こったことは次のとおりです. ブラウザが TLS ハンドシェイクを開始しました, サーバーがその身元を証明し、双方が暗号化について合意する短いネゴシエーション. サーバーは証明書を送り返しました. その後、ブラウザは 3 つのチェックを実行しました. 今日の日付は証明書の有効期間内ですか? 証明書は入力した正確なホスト名をカバーしていますか?? そして、デバイスがすでに信頼しているルートにチェーンバックしますか?? 3 つのうちのいずれかが失敗すると、警告ページが表示されます. 部分的なクレジットはありません.
日付チェックは混乱のほとんどの原因です, デバイスの時計を基準点として使用するため、. あなたのブラウザは現在時刻を独立して認識できません. ラップトップを次のように設定します 2019 そしてインターネット上のすべての証明書は一度に無効になります, それらはまだ存在していなかったので.
最新の Web がどのような位置にあるかを知る価値があります: より多い 95% Chrome に読み込まれたページの数が HTTPS 経由で受信されるようになりました. Google が Chrome のデフォルトを変更するのはそのためです. クロム 147 オンになった “常に安全な接続を使用する” 4 月の強化されたセーフ ブラウジング ユーザー向け 2026. Googleが予定している クロム 154 10 月にそのデフォルトをすべてのユーザーに拡張します 2026. ここに注意してください: これは、証明書がまったくないサイトに対する別の警告ページです. 同じ不安, 別の問題.
まずエラーコードを読んでください
Chrome は警告の下部にコードを出力し、[詳細設定] をクリックした後にそれを繰り返します。. Firefox, 角, Brave と Opera は同一の失敗に対して独自のラベルを使用します. それぞれが伝えていることは次のとおりです.
- ネット::ERR_CERT_DATE_INVALID: 今日の日付は証明書の有効期限を超えています. まったく異なる 2 つの原因: 証明書の有効期限が切れました, あるいは時計が間違っています. 通常、Chrome が自動的にそれらを分離します. デバイスに障害があることがわかる場合, ページの見出しが入れ替わります “あなたの時計は進んでいます” また “あなたの時計は遅れています”.
- ネット::ERR_CERT_AUTHORITY_INVALID: チェーンがデバイスが信頼するルートに到達しない. 自己署名証明書, 中間が欠落しています, またはセキュリティ ソフトウェアがトラフィックに再署名する. Firefox は同じエラー SEC_ERROR_UNKNOWN_ISSUER を呼び出します, エッジには DLG_FLAGS_INVALID_CA が表示されます.
- ネット::ERR_CERT_COMMON_NAME_INVALID: 証明書は有効です, あなたが尋ねたアドレスではありません. ホスト名が証明書の SAN リストにありません (件名の別名, 1 つの証明書がカバーするホスト名のリスト). これの日常バージョンは、www.example.com と入力したときに example.com をカバーする証明書です。.
- ネット::ERR_CERT_REVOKED: 認証局は有効期限が切れる前にこの証明書を取得しました, 通常、鍵の侵害または検証の問題の後. 常に現場の仕事.
- ネット::ERR_CERT_VALIDITY_TOO_LONG: 証明書が現在の規則で許可されている期間を超えて発行された. レア, そしていつもあなたの上流で.
- ネット::ERR_CERTIFICATE_TRANSPARENCY_REQUIRED: 証明書が公開証明書の透明性ログに記録されたという十分な証拠がないまま到着しました. Chrome では証明書が有効であるために 2 つの署名付きタイムスタンプが必要です 180 日以内, 長いものは3つ, 少なくとも 2 つのログ演算子から.
- MOZILLA_PKIX_ERROR_MITM_DETECTED: Firefox は、自分のマシン上の何かが暗号化されたトラフィックを傍受していることを突き止めました。. ほぼ常にウイルス対策 HTTPS スキャン.
それら 7 つのうち 3 つは自分のマシンをポイントバックできます: 日付コード, 権限コード, および Firefox の MITM コード. 残りの 4 つはサイトに属します. この 1 つの分割により、サーバーの問題に対して訪問者が修正を試みる手間が省けます。, 最も無駄な時間がそこに費やされる.
どちら側が壊れているのか: 60 秒のテスト
設定に触れる前に, 接続のどちら側に問題があるかを調べます. 3 つの質問をすれば、どんな修正よりも早く目的地に到達できます.
すべてのサイト, または1つだけ? すべてのサイトはあなたのデバイスを意味します. ずれた時計, トラフィックを傍受するセキュリティ製品, またはルートストアが破損している. 1 つのサイトとはそのサイトを意味します, ブラウザに古い HSTS エントリが保持されているか、拡張機能が干渉している場合を除きます。.
他のデバイスでも同じことが起こりますか? これは利用可能なテストの中で最も正確であり、それには時間がかかります 20 秒. 携帯電話の Wi-Fi をオフにする, モバイルデータ経由で同じアドレスをロードする. 別のデバイス, 異なるネットワーク, 異なるオペレーティングシステム. まだ壊れています? 証明書が壊れています, ラップトップのキャッシュをいくらクリアしてもそれは変わりません.
公衆Wi-Fiを利用していますか? 空港, ホテルやカフェはキャプティブ ポータルを運営しており、お客様の最初のリクエストを傍受して条件の受け入れや支払いを要求します。. Chrome ではよくこれが認識されます. 証明書の警告をページの読み取りに置き換えます。 “Wi-Fiに接続する”, ネットワークが最初にログインを必要とする可能性があることを通知します. まずネットワークにサインインしてください, それからリロードしてください. サイトには何も問題はありません.
問題がデバイスにある場合の解決策
時計を直す, そこにいる間に年を確認してください
証明書の日付は UTC で検証されます, したがって、間違ったタイムゾーン自体がこの問題を引き起こすことはほとんどありません. 日付を間違えると, あらゆるサイトで瞬時に.
- ウィンドウズ 11: 設定, 次に時間 & 言語, 次に日付 & 時間. 「時刻を自動的に設定」をオンにして、「今すぐ同期」をクリックします.
- 同期に失敗した場合: 管理者としてコマンドプロンプトを開き、実行します w32tm /再同期. 返事は “利用可能な時刻データがないため、コンピュータは再同期しませんでした” 通常は UDP ポートを意味します 123 ファイアウォールまたはネットワーク上でブロックされています.
- マックOS: システム設定, 全般的, 日にち & 時間, 次に、時刻と日付を自動的に設定するを有効にします.
- iPhoneとアンドロイド: 設定, 次に日付 & 時間, その後、自動的に設定されます. フライトや SIM 交換後の携帯電話の漂流は、人々が予想しているよりも頻繁に発生します.
人々が完全に見逃してしまう原因の 1 つは、: CMOS バッテリーが切れたデスクトップ PC. 停電するたびに時計をリセットします, 多くの場合、過去数年に渡って. 警告は毎朝表示され、手動同期後に消えますか?? これは約 USD 相当のハードウェア バッテリーです 2, ブラウザの問題ではない.
プライベートウィンドウでテストする, それから結果を正しく読んでください
シークレット ウィンドウまたはプライベート ウィンドウで同じ URL を開きます. これは修正ではありません, それは診断です, そして結果は多くのことを教えてくれる. ページが正常に読み込まれた場合, 拡張機能または保存されたブラウザの状態が関係しています. 同じように失敗した場合, 問題はブラウザのプロファイルの下にあります: 時計, システムルートストア, またはサイト自体.
セキュリティ ソフトウェアで HTTPS スキャンをオフにする
ノートン, ビットディフェンダー, カスペルスキー, ESET, アバスト, AVG と Sophos はいずれも、暗号化されたトラフィックを検査する機能を提供しています. 独自のルート証明書をマシンにインストールすることで機能します, すべてのHTTPS接続を復号化する, ブラウザに表示される前に再署名します. そのルートが適切に信頼されていない場合, または製品のアップデートが適切ではない, すべてのサイトが権限エラーをスローし始める. Firefox は MOZILLA_PKIX_ERROR_MITM_DETECTED で犯人を明確に指名します.
修正するには、 HTTPSまたはSSLスキャン機能 具体的には, ウイルス対策ソフトをアンインストールしないように. ほとんどの製品では、Web 保護または Web シールド設定の下にあります。. その後サイトをリロードしてください. 警告が消えた場合, あなたはそれを見つけました.
正しいことをクリアする, 通常、これはキャッシュではありません
キャッシュされたページと Cookie が証明書エラーを引き起こすことはほとんどありません, インターネットで人気のアドバイスであるにもかかわらず. 原因は HSTS 状態が古いことです. これは、ドメインに HTTPS を使用し、例外を拒否するよう Chrome に指示する保存された命令です。.
開ける クロム://net-internals/#hsts, までスクロールします “ドメインセキュリティポリシーの削除”, 影響を受けるドメインを入力してください, そして削除します. 1つのドメインに対して実行すると問題が発生します, 日常的なハウスキーピングではなく. それからリロードしてください. Cookieもクリアしたい場合, クロムを使用する://設定/clearBrowserData, ただし、それを最初のステップではなく、第 2 ステップとして扱います.
VPN, カスタムDNSと企業ネットワーク
独自のリゾルバーを介して DNS をルーティングする VPN では、証明書が予期しているサーバーとは異なるサーバーにアクセスする可能性があります。. サイトがダウンしていると判断する前に、オフにしてリロードしてください. 仕事用のラップトップで, TLS インスペクションは多くの場合、会社のポリシーです, IT 部門によってインストールされた企業ルートを使用. その場合、警告はそのセットアップで何かが壊れたことを意味します, そしてあなたのヘルプデスクが修正を所有します.
クリックしてもいいですか “サイトへ進む (安全ではない)”?
[詳細設定] をクリックすると、Chrome で続行するためのリンクが表示されます。. たまにはそれでいいよ. そうでないこともよくあります, 正直な答えは、そのページで何をしようとしているかによって異なります.
躊躇する理由は具体的. あなたのブラウザは、先週の火曜日に期限が切れた証明書とトラフィックのアクティブな傍受を区別できません. どちらも同じチェックに合格しません, どちらも同じページを生成します. クリックスルーすると, あなたはサイトに代わってその曖昧さを受け入れていることになります.
実行可能なルール: パスワードが関係する作業は決して進めないでください, 支払い, または個人データ. 銀行業, Eメール, チェックアウト, 管理パネル. 自己署名証明書を使用して独自の開発サーバーで作業を進めることは、まったく別の問題です。, それがこのオプションが存在する理由です.
[詳細設定] または [続行] オプションがまったくありません? それがHSTSの役割です. サイトはブラウザに通知しました, あらかじめ, 決して例外を許さない. クロムからエントリをクリアする://net-internals/#hsts (サイトがあなたのもので、失敗の理由がわかっている場合). あなたに入力することを勧めている人も表示されます これは危険です 警告ページに. バイパスだよ, 修理ではありません, HSTS がプリロードされたドメインでは機能しません, そして根本的な問題は元の場所にそのまま残ります.
問題がサイトにある場合の解決策
訪問者がこのページにアクセスしている場合, 玄関先でほぼすべてを失ってしまう. これらを順番に進めていきます.
ステップ 1: 実際に何を提供しているかを見てください
アドレスバーの左側にあるアイコンをクリックします, それから “接続は安全です”, それから “証明書は有効です” 証明書ビューアを開くには. 3つのフィールドにチェックを入れます: 発行先, 発行者, そして有効期限も. 10秒もあれば有効期限の問題は完全に解決します.
端末から, 走る openssl s_client -connect example.com:443 -サーバー名 example.com -showcerts. -servername フラグは見た目以上に重要です. それなしで, 1 つの IP アドレスで複数のサイトをホストするサーバーがデフォルトの証明書を返す, そして間違ったものをデバッグしてしまうことになる. チェーンやプロトコルの問題を含む外部の意見については, 自由に走る Qualys SSL Labs サーバー テスト.
原因 1: 有効期限が切れました, そして誰もあなたにメールを送りませんでした
Let’s Encrypt は証明書の有効期限切れに関する警告メールの送信を停止しました 4 六月 2025. このサービスは、手動で更新された何千ものサイトにとって最後のセーフティネットでした。. 証明書の更新が自動化されていないサイトを運営している場合は、その日付をもう一度読んでください。. The Let's Encrypt のお知らせ 代わりに加入者にサードパーティの監視を指示します, Red Sift Certificates Lite を無料のオプションとして指定し、以下をカバーします 250 証明書.
証明書を更新する, その後、更新が自動的に行われなかった理由をすぐに確認します. 除外すべき罠が 1 つあります: 更新が成功した後も証明書ビューアに古い有効期限が表示される場合, Webサーバーがリロードされない. 証明書の期限切れは症状です. 壊れた自動化は病気だ, このページは数か月後に再び作成されます. 証明書をどこから取得すればよいかわからない? 当社の内訳 無料および有料の SSL 証明書プロバイダー 自動化された発行と更新をサポートするものについて説明します.
原因 2: 証明書はそのホスト名をカバーしていません
example.com の証明書は、www.example.com を自動的にカバーしません。. それらは別のホスト名です, そして両方が SAN リストに表示される必要があります. shop.example.com についても同様です, mail.example.com およびその他のサブドメイン.
訪問者がアクセスできるすべてのホスト名をカバーする証明書を再発行します。, 次に、リダイレクトがトラフィックを 1 つの正規バージョンに送信していることを確認します。. cPanel上, AutoSSL は、DNS が実際にそのサーバーに解決されるドメインをカバーします。. 別の場所を指しているサブドメインは、警告なしにカバー範囲から外れます。.
原因 3: チェーンが不完全です
サーバーは自分の証明書と一緒に中間証明書を送信する必要があります. 見逃すと、あなたには何も問題がないのに、一部の訪問者には権限エラーが表示されます。. この間違いの古典的なバージョンは、Nginx を次の点に向けています。 fullchain.pem の代わりに cert.pem.
ブラウザはこれについて一貫性のない問題を提起しています, それが診断を非常に混乱させる原因です. Chrome の証明書検証ツールは、不足している中間ファイルを独自に取得しようとします。. 証明書の AIA フィールドを使用します (権限情報へのアクセス, 発行者の証明書が存在する場所へのポインタ). Firefox は別の道を歩む. Mozilla は、リモート設定インフラストラクチャを通じて既知の中間証明書をブラウザにプリロードします, Firefox で導入された機能 68. 目標は、サーバーの構成ミスによって引き起こされる発行者不明エラーを削減することでした。. それで、これがあなたの教えです: あるブラウザでサイトが失敗し、別のブラウザで読み込まれる場合, 証明書を疑う前にチェーンを疑ってください.
原因 4: CDN またはプロキシが前にある
クラウドフレアエラー 526 Cloudflareがオリジンサーバーへの接続を完了したが、その証明書が期限切れとして拒否されたことを意味します, 自己署名, またはホスト名が間違っています. ゾーンがフルに設定されている場合に起動されます (厳しい), あなたが望むモードはどれですか.
よくある間違いは、モードをフルからドロップすることです (厳しい) エラーを消すにはフルまで下げる. それは何も修復しません. Cloudflareにオリジン証明書の検証をまったく停止するよう指示します。, したがって、Cloudflareとサーバーの間の区間は暗号化されたままになりますが、認証されません. Cloudflare Origin CA証明書をオリジンにインストールし、厳格な検証をオンにします。. フレキシブル モードには警告が必要です. サーバーとプレーンな HTTP 通信を行う際に、訪問者に南京錠を表示します。, そしてリダイレクトループを確実に生成します. 私たちの 図解入りのWordPress用Cloudflareセットアップガイド セットアップ中に正しいモードを実行します.
原因 5: 更新はバックグラウンドで静かに失敗しています
自動更新は大声で失敗するよりも、静かに失敗することがはるかに多い. ほとんどの場合は 5 つの原因が考えられます:
- A CAA DNS レコード 使用している認証局がリストされていない, 発行を完全にブロックします.
- ポート 80 閉まっている 硬化対策として. HTTP検証にはまだ必要です, あらゆる場所で HTTPS を強制するサイトであっても.
- 検証リクエストが到達する前にそれをキャッチする強制 HTTPS リダイレクト /.有名/アクメチャレンジ.
- サーバーの代わりに検証リクエストに応答する CDN またはプロキシ.
- DNS がサーバーを指さなくなった 1 つのサブドメイン. ホスト名が 1 つ失敗すると、証明書全体の更新がブロックされる可能性があります.
推測するのではなく、更新ログを確認してください. cPanel では、WHM の AutoSSL 履歴です, これには、どのドメインが検証に失敗したか、そしてその理由が正確に記録されます。.
このエラーには当てはまらないことが 1 つあります: 混合コンテンツ
ページが読み込まれても表示される場合 “安全ではありません” アドレスバーにある, それは混合コンテンツです, HTTPS ページが HTTP 経由で画像またはスクリプトをプルすることを意味します. 関連トピック, 違う症状, フルページのインタースティシャルはありません. ハードコードされた http 経由での証明書の再発行に午後を費やす必要はありません:// 画像のURL.
サイトを破壊するリニューアルの計算 2027
今日行う価値のある計算は次のとおりです, それは来年、期限切れの証明書が大量に到来することを説明しているからです.
現時点では、デフォルトの Let’s Encrypt 証明書が有効です 90 日々, そして標準的なアドバイスは、長い間、毎年更新作業を行うというものでした。 60. それは残ります 30 怠惰な日々. 3 回連続で更新に失敗しましたが、サイトはまだオンラインです, まだ信頼されている, まだ大丈夫.
そのマージンは縮小しつつある. Let’s Encrypt がスケジュールを公開しました デフォルトの証明書の有効期間を取得する 90 数日まで 45. 最初のマイルストーンはすでに達成されています: Let’s Encrypt のオプトイン tlsserver プロファイルが 45 日間の証明書に切り替わりました 13 5月 2026. デフォルトは次に進みます. の上 10 2月 2027 Let’s Encrypt のクラシック プロファイルが 64 日間の証明書の発行を開始. 64 日の証明書に対して同じハードコードされた 60 日のジョブを実行すると、スラックは 30 までの日数 4. 1回の逃走, 期限切れの API トークン 1 つ, 1 台のサーバーが間違ったタイミングで再起動する, 訪問者には警告ページが表示されます.
30日間の余裕が4日間になる. それがすべてです, だからこそ Let’s Encrypt は定期購読者に、一定の間隔で更新するだけでは十分ではないと伝えているのです. ARIに切り替える (ACMEリニューアル情報), ユーザーが事前に決定するのではなく、認証局が更新ソフトウェアに更新時期を通知する場合. Certbot と最新の ACME クライアントはすでにそれをサポートしています. ACME は、サーバーが証明書を自動的に要求および更新するために使用するプロトコルです。.
業界全体の制限が同じ方向に向かう. 以来 15 行進 2026 公的に信頼されている TLS 証明書の最大有効期間は、 200 日々, から下へ 398. そのスケジュールの由来は、 CA/ブラウザ フォーラムの投票用紙 SC-081v3, そしてそれはに下がります 100 日数 2027, それから 47 の 2029. 年間カレンダーのリマインダーという古い習慣を引き算してみましょう. 200 日の証明書に対して, 今発火します 165 証明書の有効期限が切れてから数日後.
再発を阻止する方法
あなたの状況が次の 4 つのいずれかに当てはまります. それぞれに異なる答えがあります, 間違ったものを選択すると数週間を無駄にする.
共有cPanelホスティング, 端子なし. 1 つの WordPress サイト, すべてコントロールパネルから. AutoSSL を有効のままにしておきます, ポートを維持する 80 開ける, CAA レコードのリストにホストが使用している権限を確認してください. 次に、カレンダーのリマインダーを次の間隔で設定します。 60 プライベート ウィンドウで自分のサイトを開いて南京錠を見るのに何日もかかります. マニュアル, 地味な, まだ数週間の滑走路がある間に失敗をキャッチします.
cron に certbot を備えた VPS. 固定間隔の更新を 2 月ではなく今すぐ ARI 主導の更新に移行します 2027. あなたがそこにいる間, リロードフックが実際に Web サーバーを再起動することを確認します。. Nginx がリロードしなかったディスク上にある更新された証明書は、期限切れの古い証明書をすべての訪問者に提供します。.
代理店との 20+ クライアントサイト. サイトごとの cron ジョブは拡張できません, そうすれば、どれがクライアントの怒りから壊れたかがわかります. インフラストラクチャの外部から期限切れを警告する外部証明書監視を使用する. 名前を暗号化しましょう Red Sift Certificates Lite, まで無料 250 証明書, これは、広告申込情報のないほとんどの代理店ポートフォリオをカバーします。.
予算が月額 15 米ドル以上. これには食欲がありません? 問題を買い占めてしまう. 管理されたプラットフォームが発行を処理します, サービスの一部としての更新フックとリロードフック. 私たちのガイド マネージドホスティングプロバイダー と 最強のセキュリティが組み込まれたホスト 誰がそれを含むかを比較する, そして誰が追加料金を請求しますか. その予算以下では, 独自の自動化を実行し、それを監視することが仕事の一部であることを受け入れる.
よくある質問
クリックしても安全ですか “サイトに進む (安全ではない)”?
それは完全にあなたが次に何をするかによって決まります. ブラウザは有効期限が切れた証明書とアクティブな傍受を区別できません, したがって、クリックすることは、その不確実性を自分自身で受け入れることを意味します. ログインページでは決して先に進まないでください, チェックアウト, または個人データを扱うもの. 昨日証明書が失効したサイトの静的な記事を読むことのリスクははるかに低いです. 自己署名証明書を備えた独自の開発ボックスは、まさにそのためのオプションです。.
なぜそうなるのか “あなたの接続はプライベートではありません” 私が開くすべてのウェブサイトに表示されます?
原因は端末側にあるため, それらのサイトにはありません. 可能性の高い順に: システムクロックが間違っています, または、ウイルス対策ソフトが信頼できないルート証明書を使用して HTTPS トラフィックを傍受しています。. 3 番目のオプションは、まだサインインしていないパブリック Wi-Fi キャプティブ ポータルです. まず時計を修正してください, かかるので 30 すべてのサイトが同時に失敗するほとんどのケースを数秒で説明します.
[詳細設定] または [続行] オプションがない場合はどうすれば修正できますか?
それがHSTSです, サイトが事前に設定し、例外を決して許可しないようにブラウザに指示するポリシー. Chromeは言われたことをやっている. サイトがあなたのものである場合, オープンクロム://net-internals/#hsts, 使用 “ドメインセキュリティポリシーの削除” そのドメイン上で, そしてリロードしてください. サイトがあなたのものではない場合, ブラウザ側の修正はありませんし、あるべきではありません. サイト所有者に連絡するか、更新されるまで待ちます.
有効期限が切れたSSL証明書はGoogleのランキングに悪影響を及ぼしますか?
Googleは、HTTPSは軽量のランキング要素であると述べた, それはインデックス作成の要件ではないこと. 直接的なランキング効果は、ほとんどの SEO アドバイスが示唆するよりも小さい. 交通被害は実費です. 検索からのすべての訪問者は、コンテンツが表示される前にフルページのインタースティシャルにヒットします。, そして圧倒的多数が辞める. ランキングではなくコンバージョンの緊急事態として扱う, 数時間以内に修正してください.
サイトが携帯電話には読み込まれるのにラップトップには読み込まれないのはなぜですか?
2 つのデバイス, 2 つの異なるトラスト ストアとインストールされている 2 つの異なるソフトウェア セット. ラップトップの通常の原因はウイルス対策 HTTPS スキャンです, ブラウザ拡張機能, 古い HSTS エントリ, またはずれた時計. あなたの携帯電話にはそのどれもありません. 携帯電話ではモバイル データ経由でサイトを読み込むが、ラップトップではそうでない場合, サイトの調査をやめる. ラップトップの時計とセキュリティ ソフトウェアから始めます.
キャッシュをクリアすると問題は解決しますか?
通常はそうではありません, そしてこれは、このトピックに関するすべてのガイドで最も過剰に規定されているステップです. キャッシュされたページと Cookie は証明書の検証に失敗しません. 保存された HSTS エントリとローカルに信頼されたルート証明書は、. キャッシュをクリアしても無害です, そして時計チェックにスキップします, プライベートウィンドウテスト, HSTS を削除すると時間を節約できます.
VPN がこのエラーの原因となる可能性がありますか?
はい, 2つの方法で. 一部の VPN は独自のサーバーを通じて DNS を解決し、証明書が発行されたものとは別のエンドポイントに送信します。. 傍受に似た方法でトラフィックを検査する人もいます. VPN を切断し、診断としてリロードします. それがなくてもページが正常に読み込まれる場合, VPN があなたの答えです, DNS またはプロトコル設定を切り替えると通常はクリアされます.
結論
このエラーには正確に 2 人の所有者がいます, [詳細] ボタンの下のコードにより、どのボタンを処理しているのかが約 5 秒でわかります。. どのサイトでも間違っているということはあなたのマシンを意味します, そして時計がスタート地点です. 2 つのデバイスと 2 つのネットワークにわたる 1 つのサイトで間違っているということは、証明書が無効であることを意味します, ブラウザの設定はそれに影響しません.
サイトオーナー向け, 締め切りはすでにカレンダーに記載されています. 証明書の有効期間は、次の時刻に終了する固定スケジュールに従って短縮されています。 47 日数 2029. Let’s Encrypt は有効期限切れ警告の電子メール送信を停止しました 4 六月 2025. 誰もあなたに思い出させに来ません. 更新を適切に自動化する, 自分のサーバーの外部から監視する, そしてこのページは他の人にしか起こらないものになる.
証明書を修正したら, 次の質問は通常、現在のホストがこれを必要以上に困難にしているかどうかです。. 私たちの ホスティング検索ツール 実際に含まれるものによってプロバイダーをフィルタリングします. エラーの背後にプロキシ層がありました? へのガイド CDN ホスティング オプション エッジ証明書とオリジン証明書がどのように連携するかを説明します.