Su questa pagina: [nascondere]
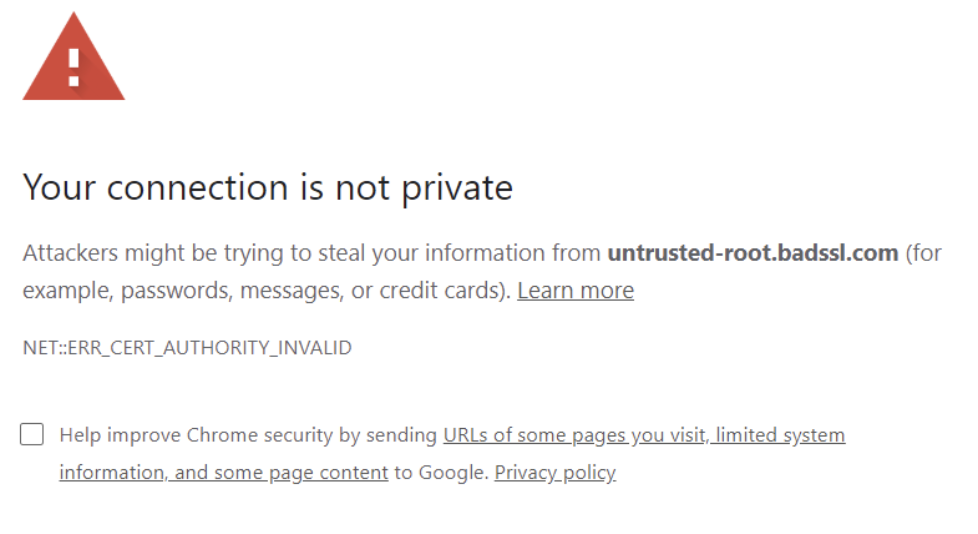
Il titolo non cambia mai. Il codice di errore che si trova sotto quello di Chrome Avanzate il pulsante lo fa. Quel codice è l'unica parte della pagina che ti dice se riparare il tuo dispositivo o attendere il proprietario del sito. La maggior parte delle guide passa direttamente a “svuota la cache.” Leggi prima il codice.
Risposta rapida: Controlla l'orologio del tuo dispositivo. Un orologio sbagliato di più di qualche ora fa sembrare non valido ogni certificato sul web, ed è una soluzione di 30 secondi. Se l'orologio è giusto e solo un sito lancia l'avviso, il problema è il certificato di quel sito. È scaduto, non copre l'indirizzo digitato, oppure manca parte della sua catena. Niente di ciò che cambi nel tuo browser risolverà questo problema.
Ultima revisione: Codici di errore, comportamento del browser e modifiche alle regole del certificato verificate rispetto a Chrome, Mozilla, Questo mese crittografiamo e le fonti del forum CA/Browser.
Risolvilo in cinque passaggi
Di fretta? Scorri questo elenco in ordine. La maggior parte delle persone torna sul sito prima del passaggio quattro.
- Passo 1. Controlla l'orologio. Una data errata interrompe contemporaneamente tutti i certificati sul Web.
- Passo 2. Leggi il codice. Fare clic su Avanzate. La RETE::La riga ERR nomina il vero errore, e ogni codice punta da qualche parte diverso.
- Passo 3. Prova un altro dispositivo. Carica lo stesso indirizzo sul tuo telefono tramite dati mobili, con Wi-Fi disattivato.
- Passo 4. Escludi il tuo software. Disattiva la scansione HTTPS nel tuo antivirus, quindi ripetere il test in una finestra privata.
- Passo 5. Ancora rotto ovunque? Quindi è il certificato del sito, e i proprietari dovrebbero saltare a le correzioni riportate di seguito.
Come lo abbiamo verificato
Due test hanno deciso cosa è stato inserito in questa guida. È stato necessario modificare qualcosa che il browser effettivamente controlla durante l'handshake TLS. Oppure doveva restringere la causa abbastanza da dirti chi la risolve. Tutto il resto è stato tagliato. Ecco perché non troverai “riavvia il router” Qui, e perché la cancellazione della cache viene visualizzata con un avviso allegato anziché come passaggio uno.
Le fonti sono state classificate in un ordine fisso. Innanzitutto le persone che scrivono le regole, poi le persone che scrivono i browser, quindi l'autorità di certificazione dietro la maggior parte dei siti interessati. I limiti di validità provengono dal testo della votazione del forum CA/Browser. Il comportamento del browser deriva dagli annunci di sicurezza di Google e Mozilla. La politica di rinnovo deriva dal registro delle modifiche di Let's Encrypt. I blog dei fornitori e i thread dei forum sono stati letti per individuare modelli ricorrenti, mai utilizzato come fonte di un numero o di una data.
Due limiti, dichiarato chiaramente. Non abbiamo eseguito test sintetici su ogni build di browser e abbinamento di sistemi operativi. Il testo esatto sullo schermo potrebbe differire in base a una o due versioni. E abbiamo escluso bypass permanenti come la whitelist dell'origine basata su flag in Chrome. Quelli funzionano. Convertono anche un avviso temporaneo in un buco permanente, su ogni sito, per sempre.
Cosa significa effettivamente l'avvertimento
Il tuo browser ha rifiutato di completare una connessione crittografata. Questo è l'intero messaggio. Non è un avviso di virus, e non significa che qualcuno ti stia attaccando in questo momento.
Ecco cosa è successo nella frazione di secondo prima che la pagina fallisse. Il tuo browser ha aperto un handshake TLS, la breve negoziazione in cui il server dimostra la propria identità ed entrambe le parti concordano sulla crittografia. Il server ha restituito un certificato. Il tuo browser ha quindi eseguito tre controlli su di esso. È la data odierna all'interno della finestra di validità del certificato? Il certificato copre l'esatto nome host digitato? E si ricollega a una radice di cui il tuo dispositivo si fida già? Fallisci uno qualsiasi dei tre e otterrai la pagina di avviso. Non c'è credito parziale.
Il controllo della data causa la maggior parte della confusione, perché utilizza l'orologio del tuo dispositivo come punto di riferimento. Il tuo browser non ha un senso indipendente di che ora è. Imposta un laptop su 2019 e ogni certificato su Internet diventa immediatamente non valido, perché ancora non esisteva nessuno di loro.
Vale la pena sapere dove si trova il web moderno: più di 95% delle pagine caricate in Chrome ora arrivano tramite HTTPS. Ecco perché Google sta modificando le impostazioni predefinite di Chrome. Cromo 147 acceso “Utilizza sempre connessioni sicure” per gli utenti di Navigazione sicura avanzata nel mese di aprile 2026. Google ha pianificato Cromo 154 per estendere tale impostazione predefinita a tutti gli utenti in ottobre 2026. Attento qui: questa è una pagina di avviso separata per i siti privi di certificato. Stessa ansia, problema diverso.
Leggere prima il codice di errore
Chrome stampa il codice nella parte inferiore dell'avviso e lo ripete dopo aver fatto clic su Avanzate. Firefox, Bordo, Brave e Opera usano le proprie etichette per fallimenti identici. Ecco cosa ti dice ciascuno.
- NETTO::ERR_CERT_DATE_INVALID: la data odierna non rientra nel periodo di validità del certificato. Due cause molto diverse: il certificato è scaduto, oppure il tuo orologio è sbagliato. Chrome di solito li separa per te. Quando può dire che il dispositivo è difettoso, si scambia in una pagina intitolata “Il tuo orologio è avanti” o “Il tuo orologio è indietro”.
- NETTO::ERR_CERT_AUTHORITY_INVALID: la catena non raggiunge una radice ritenuta attendibile dal tuo dispositivo. Certificato autofirmato, intermedio mancante, o software di sicurezza che rifirmano il tuo traffico. Firefox richiama lo stesso errore SEC_ERROR_UNKNOWN_ISSUER, Il bordo mostra DLG_FLAGS_INVALID_CA.
- NETTO::ERR_CERT_COMMON_NAME_INVALID: il certificato è valido, ma non per l'indirizzo che hai chiesto. Il nome host non è nell'elenco SAN del certificato (Nome alternativo dell'oggetto, l'elenco dei nomi host coperti da un certificato). La versione quotidiana di questo è un certificato che copre example.com mentre digitavi www.example.com.
- NETTO::ERR_CERT_REVOKED: l'autorità di certificazione ha ritirato questo certificato prima della data di scadenza, di solito dopo un compromesso chiave o un problema di convalida. È sempre il lavoro del sito.
- NETTO::ERR_CERT_VALIDITY_TOO_LONG: il certificato è stato rilasciato per un periodo superiore a quello consentito dalle norme attuali. Raro, e sempre a monte di te.
- NETTO::ERR_CERTIFICATE_TRANSPARENCY_REQUIRED: il certificato è arrivato senza prove sufficienti che fosse stato registrato nei registri di trasparenza dei certificati pubblici. Chrome richiede due timestamp firmati per i certificati validi 180 giorni o meno, tre per quelli più lunghi, da almeno due operatori log.
- MOZILLA_PKIX_ERROR_MITM_DETECTED: Firefox ha scoperto che qualcosa sul tuo computer sta intercettando il traffico crittografato. Quasi sempre la scansione HTTPS antivirus.
Tre di questi sette possono puntare alla tua macchina: il codice della data, il codice dell'autorità, e il codice MITM di Firefox. Gli altri quattro appartengono al sito. Questa singola suddivisione ti evita di provare a risolvere i problemi dei visitatori su un problema del server, che è dove va la maggior parte delle ore sprecate.
Quale lato è rotto: Un test di 60 secondi
Prima di toccare qualsiasi impostazione, capire quale lato della connessione è difettoso. Tre domande ti portano a destinazione più velocemente di qualsiasi soluzione.
Ogni sito, o solo uno? Ogni sito significa il tuo dispositivo. Un orologio che è andato alla deriva, un prodotto di sicurezza che intercetta il traffico, o un archivio radice danneggiato. Un sito significa quel sito, a meno che il tuo browser non contenga una voce HSTS obsoleta o un'estensione non interferisca.
Succede su altri dispositivi? Questo è il test più accurato disponibile e ci vuole 20 secondi. Disattiva il Wi-Fi sul telefono, caricare lo stesso indirizzo tramite dati mobili. Dispositivo diverso, rete diversa, sistema operativo diverso. Ancora rotto? Il certificato è rotto, e nessuna quantità di svuotamento della cache sul tuo laptop cambierà la situazione.
Sei connesso al Wi-Fi pubblico? Aeroporti, hotel e bar gestiscono portali captive che intercettano la tua prima richiesta per farti accettare termini o pagare. Chrome lo riconosce spesso. Sostituisce l'avviso del certificato con la lettura di una pagina “Connettiti alla rete Wi-Fi”, dicendoti che la rete potrebbe richiedere prima un accesso. Accedi prima alla rete, quindi ricaricare. Non c'è niente di sbagliato nel sito.
Risolve quando il problema è il tuo dispositivo
Correggi l'orologio, e controlla l'anno mentre sei lì
Le date del certificato sono convalidate in UTC, quindi un fuso orario sbagliato di per sé raramente lo attiva. Una data sbagliata sì, istantaneamente e su ogni sito.
- finestre 11: impostazioni, poi Tempo & linguaggio, quindi Data & tempo. Attiva Imposta ora automaticamente e fai clic su Sincronizza ora.
- Se la sincronizzazione fallisce: apri il prompt dei comandi come amministratore ed esegui w32tm /risincronizzazione. La risposta “Il computer non si è risincronizzato perché non erano disponibili dati temporali” di solito significa porta UDP 123 è bloccato sul firewall o sulla rete.
- Mac OS: Impostazioni di sistema, Generale, Data & Tempo, quindi abilitare Imposta ora e data automaticamente.
- iPhone e Android: impostazioni, quindi Data & tempo, quindi Imposta automaticamente. I telefoni si spostano dopo un volo o uno scambio di SIM più spesso di quanto le persone si aspettino.
Una delle ragioni per cui la gente non la vede del tutto: un PC desktop con una batteria CMOS scarica. Reimposta l'orologio ad ogni interruzione di corrente, spesso ad una data anni fa. L'avviso ritorna ogni mattina e scompare dopo una sincronizzazione manuale? Si tratta di una batteria hardware del valore di circa USD 2, non è un problema del browser.
Prova in una finestra privata, poi leggi bene il risultato
Apri lo stesso URL in una finestra di navigazione in incognito o privata. Questa non è una soluzione, è una diagnostica, e il risultato ti dice molto. Se la pagina viene caricata in modo pulito, è coinvolta un'estensione o uno stato del browser memorizzato. Se fallisce in modo identico, il problema si trova sotto il profilo del tuo browser: l'orologio, l'archivio root del sistema, o il sito stesso.
Disattiva la scansione HTTPS nel tuo software di sicurezza
Norton, Bitdefender, Kaspersky, ESET, Avast, AVG e Sophos forniscono tutti una funzionalità che ispeziona il traffico crittografato. Funziona installando il proprio certificato root sul tuo computer, decrittografando ogni connessione HTTPS, quindi firmalo nuovamente prima che il tuo browser lo veda. Quando quella radice non è adeguatamente attendibile, oppure il prodotto si aggiorna male, ogni sito inizia a generare errori di autorità. Firefox nomina apertamente il colpevole con MOZILLA_PKIX_ERROR_MITM_DETECTED.
La soluzione è disabilitare il file Funzionalità di scansione HTTPS o SSL specificamente, di non disinstallare il tuo antivirus. Nella maggior parte dei prodotti si trova nelle impostazioni di protezione web o scudo web. Ricaricare il sito in seguito. Se l'avviso scompare, l'hai trovato.
Cancella la cosa giusta, che di solito non è la tua cache
Le pagine e i cookie memorizzati nella cache raramente causano errori di certificato, nonostante sia il consiglio preferito di Internet. Ciò che li causa è lo stato HSTS obsoleto. Si tratta di un'istruzione memorizzata che dice a Chrome di utilizzare HTTPS per un dominio e di rifiutare qualsiasi eccezione.
Aperto cromo://net-internals/#hsts, scorrere fino a “Elimina le policy di sicurezza del dominio”, inserisci il dominio interessato, ed eliminare. Fallo per l'unico dominio che ti dà problemi, non come pulizia ordinaria. Quindi ricarica. Se vuoi cancellare anche i cookie, usa il cromo://impostazioni/clearBrowserData, ma trattalo come un secondo passo piuttosto che come un primo.
VPN, DNS personalizzati e reti aziendali
Una VPN che instrada il DNS attraverso i propri risolutori può portarti su un server diverso da quello previsto dal certificato. Spegnilo e ricaricalo prima di dare per scontato che il sito sia inattivo. Su un laptop da lavoro, L'ispezione TLS è spesso una politica aziendale, con la root aziendale installata dall'IT. In tal caso l'avviso significa che qualcosa nella configurazione si è rotto, e il tuo help desk possiede la correzione.
Dovresti fare clic “Procedi al sito (Non sicuro)”?
Fai clic su Avanzate e Chrome ti offrirà un collegamento per continuare comunque. A volte va bene. Spesso non lo è, e la risposta onesta dipende da cosa stai per fare sulla pagina.
Il motivo per esitare è specifico. Il tuo browser non è in grado di distinguere tra un certificato scaduto martedì scorso e un'intercettazione attiva del tuo traffico. Entrambi falliscono gli stessi controlli, entrambi producono la stessa pagina. Quando fai clic, stai accettando questa ambiguità per conto del sito.
Una regola praticabile: non procedere mai su nulla che coinvolga una password, un pagamento, o dati personali. Bancario, e-mail, guardare, pannelli di amministrazione. Procedere sul proprio server di sviluppo con un certificato autofirmato è tutta un'altra cosa, ed è per questo che esiste l'opzione.
Nessuna opzione Avanzata o Procedi? Questo è HSTS che fa il suo lavoro. Il sito ha detto al tuo browser, in anticipo, mai consentire un'eccezione. Cancella la voce da Chrome://net-internals/#hsts se il sito è tuo e sai perché non funziona. Vedrai anche persone che ti consigliano di digitare questo non è sicuro nella pagina di avviso. È una tangenziale, non una riparazione, non funziona su domini precaricati HSTS, e lascia il problema di fondo esattamente dov'era.
Risolve quando il problema è il tuo sito
Se i visitatori stanno colpendo questa pagina, li stai perdendo quasi tutti alla porta. Elaborateli in ordine.
Primo passo: guarda cosa stai effettivamente servendo
Fare clic sull'icona a sinistra della barra degli indirizzi, poi “La connessione è sicura”, poi “Il certificato è valido” per aprire il visualizzatore di certificati. Controlla tre campi: Rilasciato a, Emesso da, e le date di validità. Ciò richiede dieci secondi e risolve definitivamente la questione della scadenza.
Da un terminale, correre openssl s_client -connect esempio.com:443 -nomeserver esempio.com -showcerts. Il flag -servername è più importante di quanto sembri. Senza esso, un server che ospita diversi siti su un indirizzo IP restituisce il suo certificato predefinito, e finisci per eseguire il debug di quello sbagliato. Per un parere esterno, comprese le questioni relative alla catena e al protocollo, correre libero Test del server Qualys SSL Labs.
Causa 1: è scaduto, e nessuno ti ha inviato un'e-mail
Let's Encrypt ha interrotto l'invio di e-mail di avviso di scadenza del certificato 4 giugno 2025. Quel servizio era stato l’ultima rete di sicurezza per migliaia di siti rinnovati manualmente. Leggi di nuovo quella data se gestisci un sito il cui rinnovo del certificato non è automatizzato. Il Crittografiamo l'annuncio indirizza invece gli abbonati al monitoraggio di terze parti, nominando Red Sift Certificates Lite come opzione gratuita che copre fino a 250 certificati.
Rinnovare il certificato, quindi conferma immediatamente il motivo per cui il rinnovo non è avvenuto da solo. Una trappola da escludere: se il visualizzatore del certificato mostra ancora la vecchia data di scadenza dopo un rinnovo avvenuto con successo, il tuo server web non è mai stato ricaricato. Un certificato scaduto è un sintomo. L’automazione interrotta è la malattia, e produrrà nuovamente questa pagina tra pochi mesi. Non sono sicuro da dove dovrebbero provenire i tuoi certificati? La nostra ripartizione di fornitori di certificati SSL gratuiti e a pagamento copre quali supportano l'emissione e il rinnovo automatizzati.
Causa 2: il certificato non copre quel nome host
Un certificato per example.com non copre automaticamente www.example.com. Sono nomi host separati, ed entrambi devono apparire nell'elenco SAN. Stessa storia per shop.example.com, mail.example.com e qualsiasi altro sottodominio.
Riemettere il certificato che copre ogni nome host che i visitatori possono raggiungere, quindi conferma che i tuoi reindirizzamenti inviano il traffico all'unica versione canonica. Su cPanel, AutoSSL copre i domini il cui DNS si risolve effettivamente su quel server. Un sottodominio indirizzato altrove esce dalla copertura senza preavviso.
Causa 3: la catena è incompleta
Il tuo server deve inviare il certificato intermedio insieme al tuo. Se lo perdi, alcuni visitatori vedranno un errore di autorità mentre tu non vedi nulla di sbagliato. La versione classica di questo errore punta a Nginx cert.pem invece di fullchain.pem.
I browser documentano questo aspetto in modo incoerente, che è ciò che rende così confusa la diagnosi. Il verificatore del certificato di Chrome proverà a recuperare da solo un intermedio mancante. Utilizza il campo AIA del certificato (Accesso alle informazioni dell'autorità, un puntatore al luogo in cui risiede il certificato dell’emittente). Firefox prende una strada diversa. Mozilla precarica i certificati intermedi noti nel browser tramite la sua infrastruttura Impostazioni remote, una funzionalità introdotta in Firefox 68. L'obiettivo era ridurre gli errori di emittenti sconosciuti causati da server configurati in modo errato. Quindi ecco il tuo racconto: quando un sito fallisce in un browser e viene caricato in un altro, sospettare la catena prima di sospettare il certificato.
Causa 4: davanti c'è un CDN o un proxy
Errore di Cloudflare 526 significa che Cloudflare ha completato una connessione al tuo server di origine e quindi ha rifiutato il suo certificato perché scaduto, autofirmato, o sbagliato per il nome host. Si attiva quando la zona è impostata su Piena (rigoroso), che è la modalità che desideri.
L'errore comune è abbandonare la modalità da Completa (rigoroso) fino a Full per far scomparire l'errore. Ciò non ripara nulla. Dice a Cloudflare di interrompere del tutto la convalida del tuo certificato di origine, quindi la tratta tra Cloudflare e il tuo server rimane crittografata ma non autenticata. Installa un certificato CA Cloudflare Origin sull'origine e mantieni attivata la convalida rigorosa. La modalità flessibile merita un avvertimento. Mostra ai visitatori un lucchetto mentre comunica in chiaro HTTP con il tuo server, e produce in modo affidabile cicli di reindirizzamento. I nostri guida illustrata alla configurazione di Cloudflare per WordPress attraversa la modalità corretta durante la configurazione.
Causa 5: il rinnovamento sta fallendo silenziosamente in sottofondo
Il rinnovo automatizzato fallisce silenziosamente molto più spesso di quanto fallisca rumorosamente. Cinque cause rappresentano la maggior parte dei casi:
- UN Registro DNS CAA che non elenca l'autorità di certificazione che stai utilizzando, che blocca completamente l’emissione.
- Porta 80 Chiuso come misura di inasprimento. La convalida HTTP ne ha ancora bisogno, anche su un sito che impone HTTPS ovunque.
- Un reindirizzamento HTTPS forzato che intercetta la richiesta di convalida prima che raggiunga /.ben noto/acme-sfida.
- Un CDN o un proxy che risponde alla richiesta di convalida invece del tuo server.
- Un sottodominio il cui DNS non punta più al server. Un singolo nome host non valido può bloccare il rinnovo dell'intero certificato.
Controlla i registri dei rinnovi invece di tirare a indovinare. Su cPanel questa è la cronologia di AutoSSL in WHM, che registra esattamente quale dominio non ha superato la convalida e perché.
Una cosa non è questo errore: contenuto misto
Se la tua pagina viene caricata ma viene visualizzata “Non sicuro” nella barra degli indirizzi, questo è contenuto misto, ovvero pagine HTTPS che estraggono immagini o script su HTTP. Argomento correlato, sintomo diverso, e nessun interstitial a pagina intera. Non trascorrere un pomeriggio a riemettere certificati su un http hardcoded:// URL dell'immagine.
La matematica del rinnovamento che farà breccia nei siti 2027
Ecco un calcolo che vale la pena fare oggi, perché spiega un’ondata di certificati scaduti in arrivo l’anno prossimo.
Al momento dura il certificato Let's Encrypt predefinito 90 giorni, e la consulenza standard è da tempo un lavoro di rinnovamento ogni 60. Questo lascia 30 giorni di lentezza. Tre rinnovi consecutivi falliti e il tuo sito è ancora online, ancora fidato, ancora bene.
Quel margine è sul punto di ridursi. Let's Encrypt ha pubblicato un programma prendendo le durate predefinite dei certificati da 90 giorni fino a 45. La sua prima pietra miliare è già arrivata: Passiamo il profilo tlsserver opt-in di Encrypt ai certificati di 45 giorni 13 Maggio 2026. L'impostazione predefinita si sposta dopo. Su 10 febbraio 2027 Il profilo classico di Let's Encrypt inizia a emettere certificati di 64 giorni. Esegui lo stesso lavoro di 60 giorni hardcoded rispetto a un certificato di 64 giorni e il tuo margine di flessibilità diminuirà 30 giorni a 4. Una corsa persa, un token API scaduto, un riavvio del server nel momento sbagliato, e i visitatori ricevono la pagina di avviso.
Trenta giorni di margine diventano quattro. Questa è tutta la storia, ed è per questo che Let's Encrypt ora comunica agli abbonati che il rinnovo a intervalli fissi non è più sufficiente. Passa all'ARI (Informazioni sul rinnovo ACME), dove l'autorità di certificazione comunica al tuo software di rinnovo quando rinnovare invece di decidere tu in anticipo. Certbot e la maggior parte dei client ACME attuali lo supportano già. ACME è il protocollo utilizzato dal tuo server per richiedere e rinnovare automaticamente i certificati.
I limiti a livello di settore si muovono nella stessa direzione. Da 15 marzo 2026 è stata la durata massima di qualsiasi certificato TLS pubblicamente attendibile 200 giorni, giù da 398. Da quel programma proviene CA/Browser Forum votazione SC-081v3, e scende a 100 giorni dopo 2027, poi 47 in 2029. Fai la sottrazione alla vecchia abitudine di ricordare il calendario annuale. Contro un certificato di 200 giorni, ora si accende 165 giorni dopo la scadenza del certificato.
Come impedire che ritorni
Abbina la tua situazione a una di queste quattro. Ognuno ha una risposta diversa, e scegliere quello sbagliato fa perdere settimane.
Hosting cPanel condiviso, nessun terminale. Un sito WordPress, tutto attraverso il pannello di controllo. Lascia AutoSSL abilitato, mantenere il porto 80 Aperto, e controlla che il tuo record CAA elenchi l'autorità utilizzata dal tuo host. Quindi imposta un promemoria del calendario ogni 60 giorni per aprire il proprio sito in una finestra privata e guardare il lucchetto. Manuale, poco affascinante, e coglie il fallimento mentre hai ancora settimane di passerella.
Un VPS con certbot in cron. Passare dal rinnovo a intervallo fisso al rinnovo guidato dall’ARI ora anziché a febbraio 2027. Mentre sei lì, conferma che il tuo hook di ricarica riavvia effettivamente il server web. Un certificato rinnovato situato sul disco che Nginx non ha mai ricaricato serve ancora quello vecchio e scaduto a ogni visitatore.
Agenzia con 20+ siti dei clienti. I processi cron per sito non verranno scalati, e scoprirai quale si è rotto a causa di un cliente arrabbiato. Utilizza il monitoraggio dei certificati esterni che avvisa in caso di scadenza dall'esterno della tua infrastruttura. Crittografiamo i nomi Red Sift Certificates Lite, gratuito fino a 250 certificati, che copre la maggior parte dei portafogli delle agenzie senza una voce.
Budget superiore a 15 USD al mese. Nessun appetito per niente di tutto questo? Compra via il problema. Le piattaforme gestite gestiscono l'emissione, rinnovo e ricarica ganci come parte del servizio. Le nostre guide a fornitori di hosting gestiti e host con la più potente sicurezza integrata confronta chi lo include, e chi fa pagare un extra. Al di sotto di quel budget, gestisci la tua automazione e accetta che monitorarla sia parte del lavoro.
Domande frequenti
È sicuro fare clic? “Procedi al sito (pericoloso)”?
Dipende interamente da cosa farai dopo. Il tuo browser non è in grado di distinguere un certificato scaduto da un'intercettazione attiva, quindi fare clic significa accettare tu stesso quell'incertezza. Non procedere mai su una pagina di accesso, una cassa, o qualsiasi cosa che tratti dati personali. Leggere un articolo statico su un sito il cui certificato è scaduto ieri comporta molti meno rischi. E la tua casella di sviluppo con un certificato autofirmato è esattamente ciò a cui serve l'opzione.
Perché lo fa “la tua connessione non è privata” appaiono su ogni sito web che apro?
Perché la colpa è del tuo dispositivo, non su nessuno di quei siti. In ordine di probabilità: l'orologio del tuo sistema è sbagliato, oppure il tuo antivirus sta intercettando il traffico HTTPS con un certificato radice non attendibile. La terza opzione è un captive Portal Wi-Fi pubblico a cui non hai ancora effettuato l'accesso. Prima aggiusta l'orologio, poiché ci vuole 30 secondi e spiega la maggior parte dei casi in cui ogni sito fallisce contemporaneamente.
Come posso risolvere il problema quando non è presente l'opzione Avanzata o Procedi?
Questo è HSTS, una politica impostata in anticipo dal sito che dice ai browser di non consentire mai un'eccezione al riguardo. Chrome sta facendo quello che gli è stato detto. Se il sito è tuo, cromo aperto://net-internals/#hsts, utilizzo “Elimina le policy di sicurezza del dominio” su quel dominio, e ricaricare. Se il sito non è tuo, non esiste una soluzione lato browser e non dovrebbe esserci. Contatta il proprietario del sito o attendi il rinnovo.
Un certificato SSL scaduto danneggia il mio posizionamento su Google?
Google ha affermato che HTTPS è un fattore di ranking leggero, e che non è un requisito per l'indicizzazione. L’effetto del ranking diretto è inferiore a quanto suggerito dalla maggior parte dei consigli SEO. Il danno del traffico è il costo reale. Ogni visitatore della ricerca raggiunge un interstitial a pagina intera prima che il contenuto venga visualizzato, e la stragrande maggioranza se ne va. Trattatela come un’emergenza di conversione piuttosto che come un’emergenza di classifica, e risolverlo in poche ore.
Perché il sito viene caricato sul mio telefono ma non sul mio laptop?
Due dispositivi, due diversi trust store e due diversi set di software installato. I soliti colpevoli del laptop sono la scansione antivirus HTTPS, un'estensione del browser, una voce HSTS obsoleta, o un orologio che è andato alla deriva. Il tuo telefono non ha nessuno di questi. Se il tuo telefono carica il sito tramite dati mobili e il tuo laptop no, smettere di indagare sul sito. Inizia con l’orologio del laptop e il suo software di sicurezza.
Cancellando la cache risolverò questo problema?
Di solito no, ed è il passaggio più prescritto in ogni guida su questo argomento. Le pagine e i cookie memorizzati nella cache non falliscono la convalida del certificato. Le voci HSTS archiviate e i certificati root attendibili a livello locale lo fanno. Svuotare la cache è innocuo, e passare al controllo dell'orologio, il test della finestra privata, e l'eliminazione HSTS ti farà risparmiare tempo.
Una VPN può causare questo errore?
sì, in due modi. Alcune VPN risolvono il DNS tramite i propri server e ti inviano a un endpoint diverso da quello per cui è stato emesso il certificato. Altri ispezionano il traffico in un modo che ricorda l’intercettazione. Disconnetti la VPN e ricaricala come diagnostica. Se la pagina viene caricata in modo pulito senza di essa, la VPN è la tua risposta, e la modifica delle impostazioni DNS o del protocollo di solito lo cancella.
Linea di fondo
Questo errore ha esattamente due proprietari, e il codice sotto il pulsante Avanzate ti dice con quale hai a che fare in circa cinque secondi. Sbagliato su ogni sito significa la tua macchina, e l'orologio è dove inizi. Errato su un sito su due dispositivi e due reti significa il certificato, e nessuna impostazione del browser lo toccherà.
Per i proprietari di siti, la scadenza è già sul calendario. La durata dei certificati si sta riducendo secondo un programma fisso che termina alle 47 giorni dopo 2029. Let's Encrypt ha interrotto l'invio tramite e-mail di avvisi di scadenza 4 giugno 2025. Nessuno verrà a ricordartelo. Automatizzare correttamente il rinnovo, monitoralo dall'esterno del tuo server, e questa pagina diventa qualcosa che accade solo ed esclusivamente ad altre persone.
Una volta corretto il certificato, la domanda successiva è solitamente se il tuo attuale host sta rendendo tutto più difficile del necessario. I nostri strumento di ricerca dell'hosting filtra i fornitori in base a ciò che effettivamente includono. Dietro il tuo errore c'era un livello proxy? La guida a Opzioni di hosting CDN spiega come funzionano insieme il certificato di bordo e il certificato di origine.