Auf dieser Seite: [ausblenden]
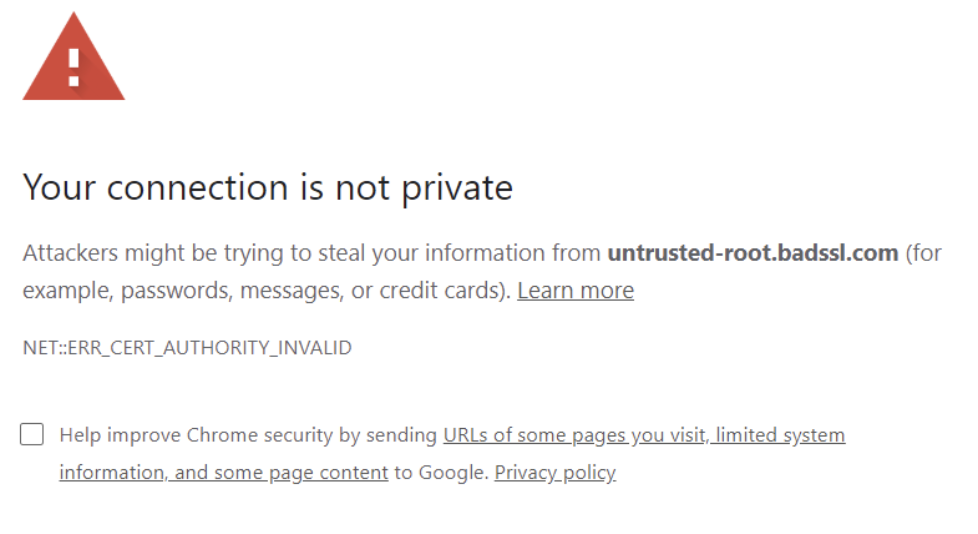
Die Überschrift ändert sich nie. Der Fehlercode befindet sich unter dem von Chrome Erweitert Schaltfläche funktioniert. Dieser Code ist der einzige Teil der Seite, der Ihnen sagt, ob Sie Ihr eigenes Gerät reparieren oder auf den Websitebesitzer warten sollen. Die meisten Reiseführer springen direkt zu “leeren Sie Ihren Cache.” Lesen Sie stattdessen zuerst den Code.
Schnelle Antwort: Überprüfen Sie die Uhr Ihres Geräts. Wenn die Uhr um mehr als ein paar Stunden falsch läuft, sieht jedes Zertifikat im Internet ungültig aus, und es ist eine 30-Sekunden-Lösung. Wenn die Uhr richtig ist und nur eine Website die Warnung auslöst, Das Problem ist das Zertifikat dieser Site. Es ist abgelaufen, deckt nicht die von Ihnen eingegebene Adresse ab, oder es fehlt ein Teil seiner Kette. Nichts, was Sie in Ihrem Browser ändern, wird dieses Problem beheben.
Zuletzt überprüft: Fehlercodes, Änderungen des Browserverhaltens und der Zertifikatsregeln anhand von Chrome überprüft, Mozilla, Quellen aus dem Let’s Encrypt- und CA/Browser-Forum diesen Monat.
Beheben Sie das Problem in fünf Schritten
In Eile? Arbeiten Sie diese Liste der Reihe nach ab. Die meisten Leute sind vor Schritt vier wieder auf der Website.
- Schritt 1. Überprüfen Sie Ihre Uhr. Ein falsches Datum zerstört alle Zertifikate im Internet auf einmal.
- Schritt 2. Lesen Sie den Code. Klicken Sie auf Erweitert. Das NET::Die ERR-Zeile benennt den tatsächlichen Fehler, und Jeder Code zeigt irgendwo anders.
- Schritt 3. Versuchen Sie es mit einem anderen Gerät. Laden Sie dieselbe Adresse über mobile Daten auf Ihr Telefon, mit ausgeschaltetem WLAN.
- Schritt 4. Schließen Sie Ihre Software aus. Schalten Sie die HTTPS-Überprüfung in Ihrem Antivirenprogramm aus, Dann erneut in einem privaten Fenster testen.
- Schritt 5. Immer noch überall kaputt? Dann ist es das Zertifikat der Site, und Besitzer sollten zu springen die Korrekturen unten.
Wie wir das überprüft haben
Zwei Tests haben entschieden, was es in diesen Leitfaden geschafft hat. In einem Schritt musste etwas geändert werden, was der Browser tatsächlich während des TLS-Handshakes überprüft. Oder es musste die Ursache weit genug eingrenzen, um Ihnen zu sagen, wer das Problem behebt. Alles andere wurde gestrichen. Deshalb werden Sie es nicht finden “Starten Sie Ihren Router neu” Hier, und warum das Löschen des Caches mit einer angehängten Warnung und nicht als erster Schritt erfolgt.
Die Quellen wurden in einer festen Reihenfolge geordnet. Zuerst die Leute, die die Regeln schreiben, dann die Leute, die die Browser schreiben, dann die Zertifizierungsstelle hinter den meisten betroffenen Websites. Die Gültigkeitsgrenzen ergeben sich aus dem Abstimmungstext des CA/Browser-Forums. Das Browserverhalten geht auf die eigenen Sicherheitsankündigungen von Google und Mozilla zurück. Die Verlängerungsrichtlinie stammt aus dem Änderungsprotokoll von Let’s Encrypt. Anbieterblogs und Forenthreads wurden gelesen, um wiederkehrende Muster zu erkennen, niemals als Quelle einer Zahl oder eines Datums verwendet.
Zwei Grenzen, klar und deutlich erklärt. Wir haben nicht für jede Browser-Build- und Betriebssystem-Paarung synthetische Tests durchgeführt. Der genaue Wortlaut auf Ihrem Bildschirm kann um ein oder zwei Versionen abweichen. Und wir haben dauerhafte Umgehungen wie das flag-basierte Ursprungs-Whitelisting in Chrome weggelassen. Die funktionieren. Sie wandeln auch eine vorübergehende Warnung in eine dauerhafte Lücke um, auf jeder Seite, für immer.
Was die Warnung tatsächlich bedeutet
Ihr Browser weigerte sich, eine verschlüsselte Verbindung herzustellen. Das ist die ganze Botschaft. Es handelt sich nicht um eine Virenwarnung, und das bedeutet nicht, dass dich gerade jemand angreift.
Folgendes geschah im Bruchteil einer Sekunde, bevor die Seite fehlschlug. Ihr Browser hat einen TLS-Handshake geöffnet, die kurze Verhandlung, bei der der Server seine Identität nachweist und beide Seiten sich auf die Verschlüsselung einigen. Der Server hat ein Zertifikat zurückgesendet. Ihr Browser hat daraufhin drei Überprüfungen durchgeführt. Liegt das heutige Datum innerhalb des Gültigkeitsfensters des Zertifikats? Deckt das Zertifikat den genauen Hostnamen ab, den Sie eingegeben haben?? Und verkettet es sich zurück zu einem Root, dem Ihr Gerät bereits vertraut?? Wenn einer der drei Punkte fehlschlägt, wird die Warnseite angezeigt. Es gibt keine Teilgutschrift.
Für die meiste Verwirrung sorgt die Datumsprüfung, weil es die Uhr Ihres Geräts als Referenzpunkt verwendet. Ihr Browser hat kein unabhängiges Gespür dafür, wie spät es ist. Stellen Sie einen Laptop ein 2019 und jedes Zertifikat im Internet wird auf einmal ungültig, weil noch keiner von ihnen existierte.
Es lohnt sich zu wissen, wo sich das moderne Web befindet: mehr als 95% der in Chrome geladenen Seiten kommen jetzt über HTTPS an. Aus diesem Grund ändert Google die Standardeinstellungen von Chrome. Chrom 147 eingeschaltet “Verwenden Sie immer sichere Verbindungen” für Benutzer von Enhanced Safe Browsing im April 2026. Google hat geplant Chrom 154 um diesen Standard im Oktober auf alle Benutzer auszudehnen 2026. Seien Sie hier vorsichtig: Das ist eine separate Warnseite für Websites ohne Zertifikat. Dieselbe Angst, anderes Problem.
Lesen Sie zuerst den Fehlercode
Chrome druckt den Code am Ende der Warnung aus und wiederholt ihn, nachdem Sie auf „Erweitert“ geklickt haben. Feuerfuchs, Kante, Brave und Opera verwenden für identische Fehler ihre eigenen Bezeichnungen. Hier ist, was Ihnen jeder einzelne sagt.
- NETZ::ERR_CERT_DATE_INVALID: Das heutige Datum liegt außerhalb des Gültigkeitsfensters des Zertifikats. Zwei sehr unterschiedliche Ursachen: Das Zertifikat ist abgelaufen, Oder Ihre Uhr geht falsch. Chrome trennt sie normalerweise für Sie. Wenn festgestellt werden kann, dass das Gerät fehlerhaft ist, Es wird eine Seitenüberschrift eingewechselt “Ihre Uhr ist voraus” oder “Deine Uhr ist im Rückstand”.
- NETZ::ERR_CERT_AUTHORITY_INVALID: Die Kette erreicht keinen Root, dem Ihr Gerät vertraut. Selbstsigniertes Zertifikat, fehlende Zwischenstufe, oder Sicherheitssoftware, die Ihren Datenverkehr neu signiert. Firefox nennt den gleichen Fehler SEC_ERROR_UNKNOWN_ISSUER, Edge zeigt DLG_FLAGS_INVALID_CA an.
- NETZ::ERR_CERT_COMMON_NAME_INVALID: Das Zertifikat ist gültig, nur nicht für die Adresse, nach der Sie gefragt haben. Der Hostname ist nicht in der SAN-Liste des Zertifikats enthalten (Alternativer Name des Betreffs, die Liste der Hostnamen, die ein Zertifikat abdeckt). Die alltägliche Version davon ist ein Zertifikat, das example.com abdeckt, während Sie www.example.com eingegeben haben.
- NETZ::ERR_CERT_REVOKED: Die Zertifizierungsstelle hat dieses Zertifikat vor seinem Ablaufdatum abgerufen, normalerweise nach einer Schlüsselkompromittierung oder einem Validierungsproblem. Immer die Aufgabe der Website.
- NETZ::ERR_CERT_VALIDITY_TOO_LONG: Das Zertifikat wurde für einen längeren Zeitraum ausgestellt, als es die aktuellen Regeln zulassen. Selten, und immer vor dir.
- NETZ::ERR_CERTIFICATE_TRANSPARENCY_REQUIRED: Das Zertifikat kam ohne ausreichenden Nachweis an, dass es in öffentlichen Protokollen zur Zertifikatstransparenz protokolliert wurde. Chrome erfordert zwei signierte Zeitstempel für gültige Zertifikate 180 Tage oder weniger, drei für längere, von mindestens zwei Protokollbetreibern.
- MOZILLA_PKIX_ERROR_MITM_DETECTED: Firefox hat herausgefunden, dass etwas auf Ihrem eigenen Computer verschlüsselten Datenverkehr abfängt. Fast immer Antiviren-HTTPS-Scan.
Drei dieser sieben können auf Ihre eigene Maschine verweisen: den Datumscode, der Autoritätscode, und der MITM-Code von Firefox. Die anderen vier gehören zur Site. Diese einzelne Aufteilung erspart Ihnen den Versuch, ein Serverproblem durch Besucher zu beheben, Dort werden die meisten Stunden verschwendet.
Welche Seite ist kaputt?: Ein 60-Sekunden-Test
Bevor Sie eine Einstellung berühren, Finden Sie heraus, welche Seite der Verbindung fehlerhaft ist. Drei Fragen bringen Sie schneller ans Ziel als jede Lösung.
Jede Seite, oder nur einer? Mit jeder Website ist Ihr Gerät gemeint. Eine Uhr, die verschoben ist, ein Sicherheitsprodukt, das den Datenverkehr abfängt, oder ein beschädigter Root-Speicher. Eine Site bedeutet diese Site, es sei denn, Ihr Browser enthält einen veralteten HSTS-Eintrag oder eine Erweiterung stört.
Kommt es auch auf anderen Geräten vor?? Dies ist der schärfste Test, den es gibt, und er dauert 20 Sekunden. Schalten Sie WLAN auf Ihrem Telefon aus, Laden Sie dieselbe Adresse über mobile Daten. Anderes Gerät, anderes Netzwerk, anderes Betriebssystem. Immer noch kaputt? Das Zertifikat ist defekt, Daran wird auch das Leeren des Caches auf Ihrem Laptop nichts ändern.
Nutzen Sie öffentliches WLAN?? Flughäfen, Hotels und Cafés betreiben Captive-Portale, die Ihre erste Anfrage abfangen und Sie dazu auffordern, die Bedingungen zu akzeptieren oder zu bezahlen. Chrome erkennt dies oft. Es ersetzt die Zertifikatswarnung durch eine Seitenablesung “Stellen Sie eine WLAN-Verbindung her”, Ich sage Ihnen, dass das Netzwerk möglicherweise zuerst eine Anmeldung wünscht. Melden Sie sich zunächst beim Netzwerk an, dann neu laden. An der Seite ist nichts auszusetzen.
Behebt, wenn das Problem bei Ihrem Gerät liegt
Repariere die Uhr, und überprüfen Sie das Jahr, während Sie dort sind
Zertifikatsdaten werden in UTC validiert, Eine falsche Zeitzone allein löst dies also selten aus. Ein falsches Datum schon, sofort und auf jeder Website.
- Windows 11: die Einstellungen, dann Zeit & Sprache, dann Datum & Zeit. Aktivieren Sie „Zeit automatisch einstellen“ und klicken Sie auf „Jetzt synchronisieren“..
- Wenn die Synchronisierung fehlschlägt: Öffnen Sie die Eingabeaufforderung als Administrator und führen Sie sie aus w32tm /resync. Die Antwort “Der Computer konnte nicht erneut synchronisiert werden, da keine Zeitdaten verfügbar waren” bedeutet normalerweise UDP-Port 123 ist in Ihrer Firewall oder Ihrem Netzwerk blockiert.
- Mac OS: Systemeinstellungen, Allgemeines, Datum & Zeit, Aktivieren Sie dann „Uhrzeit und Datum automatisch einstellen“..
- iPhone und Android: die Einstellungen, dann Datum & Zeit, dann Automatisch einstellen. Telefone driften nach einem Flug oder einem SIM-Tausch häufiger ab, als man denkt.
Ein Grund dafür, dass die Leute es völlig vermissen: ein Desktop-PC mit leerer CMOS-Batterie. Bei jedem Stromausfall wird die Uhr neu eingestellt, oft auf ein Datum in der Vergangenheit. Kehrt die Warnung jeden Morgen zurück und verschwindet nach einer manuellen Synchronisierung?? Das ist eine Hardware-Batterie im Wert von etwa USD 2, Kein Browserproblem.
Testen Sie in einem privaten Fenster, Dann lesen Sie das Ergebnis richtig
Öffnen Sie dieselbe URL in einem Inkognito- oder privaten Fenster. Dies ist keine Lösung, Es ist eine Diagnose, und das Ergebnis sagt viel aus. Wenn die Seite sauber geladen wird, Es handelt sich um eine Erweiterung oder einen gespeicherten Browserstatus. Wenn es genauso fehlschlägt, Das Problem liegt unterhalb Ihres Browserprofils: die Uhr, der System-Root-Speicher, oder die Website selbst.
Deaktivieren Sie das HTTPS-Scannen in Ihrer Sicherheitssoftware
Norton, Bitdefender, Kaspersky, ESET, Avast, AVG und Sophos bieten alle eine Funktion zur Überprüfung des verschlüsselten Datenverkehrs an. Es funktioniert durch die Installation eines eigenen Stammzertifikats auf Ihrem Computer, Entschlüsselung jeder HTTPS-Verbindung, Signieren Sie es dann erneut, bevor Ihr Browser es sieht. Wenn dieser Stamm nicht richtig vertrauenswürdig ist, oder das Produkt wird schlecht aktualisiert, Jede Website fängt an, Autoritätsfehler auszulösen. Firefox benennt den Übeltäter direkt mit MOZILLA_PKIX_ERROR_MITM_DETECTED.
Die Lösung besteht darin, das zu deaktivieren HTTPS- oder SSL-Scanfunktion speziell, Deinstallieren Sie Ihr Antivirenprogramm nicht. Bei den meisten Produkten befindet es sich in den Web-Schutz- oder Web-Shield-Einstellungen. Laden Sie die Seite anschließend neu. Wenn die Warnung verschwindet, Du hast es gefunden.
Klar, das Richtige, was normalerweise nicht Ihr Cache ist
Zwischengespeicherte Seiten und Cookies verursachen selten Zertifikatsfehler, obwohl es der beliebteste Ratschlag im Internet ist. Was sie verursacht, ist der veraltete HSTS-Status. Dabei handelt es sich um eine gespeicherte Anweisung, die Chrome anweist, HTTPS für eine Domain zu verwenden und jede Ausnahme abzulehnen.
Öffnen Chrom://net-internals/#hsts, scrollen Sie zu “Löschen Sie Domänensicherheitsrichtlinien”, Geben Sie die betroffene Domain ein, und löschen. Tun Sie es für die eine Domain, die Ihnen Probleme bereitet, nicht als routinemäßige Haushaltsführung. Dann neu laden. Wenn Sie auch Cookies löschen möchten, Verwenden Sie Chrom://Settings/clearBrowserData, aber betrachten Sie das eher als einen zweiten Schritt denn als einen ersten.
VPNs, benutzerdefiniertes DNS und Unternehmensnetzwerke
Ein VPN, das DNS über seine eigenen Resolver weiterleitet, kann Sie auf einen anderen Server bringen, als das Zertifikat erwartet. Schalten Sie es aus und laden Sie es neu, bevor Sie davon ausgehen, dass die Site nicht verfügbar ist. Auf einem Arbeitslaptop, TLS-Inspektion ist häufig Unternehmensrichtlinie, mit dem von der IT installierten Unternehmensstamm. In diesem Fall bedeutet die Warnung, dass etwas in diesem Setup kaputt gegangen ist, und Ihr Helpdesk ist für den Fix verantwortlich.
Sollten Sie klicken? “Weiter zur Website (Unsicher)”?
Klicken Sie auf „Erweitert“ und Chrome bietet Ihnen einen Link an, mit dem Sie trotzdem fortfahren können. Manchmal ist das in Ordnung. Oft ist es das nicht, und die ehrliche Antwort hängt davon ab, was Sie auf der Seite tun werden.
Der Grund zum Zögern ist konkret. Ihr Browser kann nicht zwischen einem Zertifikat, das letzten Dienstag abgelaufen ist, und einem aktiven Abfangen Ihres Datenverkehrs unterscheiden. Beide bestehen die gleichen Prüfungen nicht, beide erzeugen die gleiche Seite. Wenn Sie sich durchklicken, Sie akzeptieren diese Unklarheit im Namen der Website.
Eine praktikable Regel: Fahren Sie niemals mit etwas fort, bei dem es um ein Passwort geht, eine Zahlung, oder personenbezogene Daten. Bankwesen, Email, Kasse, Admin-Panels. Eine ganz andere Sache ist es, auf dem eigenen Entwicklungsserver mit einem selbstsignierten Zertifikat fortzufahren, und dafür gibt es die Option.
Überhaupt keine Option „Erweitert“ oder „Fortfahren“.? Das ist HSTS, das seinen Job macht. Die Website hat es Ihrem Browser mitgeteilt, im voraus, niemals eine Ausnahme zulassen. Löschen Sie den Eintrag aus Chrome://net-internals/#hsts, wenn die Site Ihnen gehört und Sie wissen, warum sie fehlschlägt. Sie werden auch Leute sehen, die Ihnen die Eingabe empfehlen Das ist unsicher auf der Warnseite. Es ist eine Umgehungsstraße, keine Reparatur, Es funktioniert nicht auf HSTS-vorinstallierten Domänen, und es lässt das zugrunde liegende Problem genau dort, wo es war.
Behebt, wenn das Problem bei Ihrer Website liegt
Wenn Besucher diese Seite besuchen, Sie verlieren fast alle an der Tür. Arbeiten Sie diese der Reihe nach durch.
Schritt eins: Schauen Sie sich an, was Sie tatsächlich servieren
Klicken Sie auf das Symbol links neben der Adressleiste, dann “Die Verbindung ist sicher”, dann “Das Zertifikat ist gültig” , um den Zertifikats-Viewer zu öffnen. Überprüfen Sie drei Felder: Lautend auf, Ausgestellt von, und die Gültigkeitsdaten. Das dauert zehn Sekunden und klärt die Ablauffrage endgültig.
Von einem Terminal, laufen openssl s_client -connect example.com:443 -Servername example.com -showcerts. Das Flag -servername ist wichtiger als es aussieht. Ohne es, Ein Server, der mehrere Sites unter einer IP-Adresse hostet, gibt sein Standardzertifikat zurück, und am Ende debuggen Sie das Falsche. Für eine externe Meinung, einschließlich Ketten- und Protokollfragen, Führen Sie das kostenlose aus Qualys SSL Labs-Servertest.
Ursache 1: es ist abgelaufen, und niemand hat dir eine E-Mail geschickt
Let's Encrypt hat den Versand von Warn-E-Mails zum Zertifikatsablauf eingestellt 4 Juni 2025. Dieser Dienst war das letzte Sicherheitsnetz für Tausende manuell erneuerter Websites. Lesen Sie dieses Datum noch einmal, wenn Sie eine Website betreiben, deren Zertifikatserneuerung nicht automatisiert ist. Das Let's Encrypt-Ankündigung weist Abonnenten stattdessen auf die Überwachung durch Dritte hin, Nennung von Red Sift Certificates Lite als kostenlose Option, die bis zu abdeckt 250 Zertifikate.
Erneuern Sie das Zertifikat, Bestätigen Sie dann sofort, warum die Verlängerung nicht von selbst erfolgt ist. Eine Falle, die es auszuschließen gilt: wenn der Zertifikatsviewer nach erfolgreicher Verlängerung noch das alte Ablaufdatum anzeigt, Ihr Webserver wurde nie neu geladen. Ein abgelaufenes Zertifikat ist ein Symptom. Defekte Automatisierung ist die Krankheit, und es wird diese Seite in ein paar Monaten wieder produzieren. Ich bin mir nicht sicher, woher Ihre Zertifikate kommen sollen? Unsere Aufschlüsselung von kostenlose und kostenpflichtige Anbieter von SSL-Zertifikaten deckt ab, welche die automatisierte Ausstellung und Erneuerung unterstützen.
Ursache 2: Das Zertifikat deckt diesen Hostnamen nicht ab
Ein Zertifikat für example.com deckt nicht automatisch www.example.com ab. Es handelt sich um separate Hostnamen, und beide müssen in der SAN-Liste erscheinen. Gleiches gilt für shop.example.com, mail.example.com und jede andere Subdomain.
Stellen Sie das Zertifikat erneut aus, das jeden Hostnamen abdeckt, den Besucher erreichen können, Bestätigen Sie dann, dass Ihre Weiterleitungen Datenverkehr an die eine kanonische Version senden. Auf cPanel, AutoSSL deckt die Domänen ab, deren DNS tatsächlich zu diesem Server aufgelöst wird. Eine Subdomain, die auf eine andere Stelle verweist, wird ohne Vorwarnung nicht mehr abgedeckt.
Ursache 3: Die Kette ist unvollständig
Ihr Server muss das Zwischenzertifikat zusammen mit Ihrem eigenen senden. Wenn Sie es verpassen, sehen einige Besucher einen Autoritätsfehler, während Sie nichts Falsches sehen. Die klassische Version dieses Fehlers zeigt auf Nginx cert.pem statt fullchain.pem.
Browser berichten darüber uneinheitlich, Das macht die Diagnose so verwirrend. Der Zertifikatprüfer von Chrome versucht selbstständig, ein fehlendes Zwischenprodukt abzurufen. Es verwendet das AIA-Feld des Zertifikats (Zugriff auf Behördeninformationen, ein Hinweis darauf, wo sich das Zertifikat des Ausstellers befindet). Firefox geht einen anderen Weg. Mozilla lädt bekannte Zwischenzertifikate über seine Remote-Einstellungen-Infrastruktur vorab in den Browser, eine in Firefox eingeführte Funktion 68. Das Ziel bestand darin, Fehler durch unbekannte Aussteller zu reduzieren, die durch falsch konfigurierte Server verursacht wurden. Hier ist also Ihr Kommentar: wenn eine Website in einem Browser fehlschlägt und in einem anderen lädt, Verdächtigen Sie die Kette, bevor Sie das Zertifikat vermuten.
Ursache 4: Ein CDN oder Proxy sitzt davor
Cloudflare-Fehler 526 bedeutet, dass Cloudflare eine Verbindung zu Ihrem Ursprungsserver hergestellt und sein Zertifikat dann als abgelaufen abgelehnt hat, selbstsigniert, oder falsch für den Hostnamen. Es wird ausgelöst, wenn Ihre Zone auf „Voll“ eingestellt ist (strikt), Welches ist der gewünschte Modus?.
Der häufigste Fehler besteht darin, den Modus „Vollständig“ zu verlassen (strikt) auf „Vollständig“ herunter, damit der Fehler verschwindet. Das repariert nichts. Dadurch wird Cloudflare angewiesen, die Validierung Ihres Ursprungszertifikats überhaupt einzustellen, Daher bleibt die Verbindung zwischen Cloudflare und Ihrem Server verschlüsselt, aber nicht authentifiziert. Installieren Sie ein Cloudflare Origin-CA-Zertifikat auf dem Ursprung und lassen Sie die strikte Validierung aktiviert. Der flexible Modus verdient eine eigene Warnung. Es zeigt Besuchern ein Vorhängeschloss an, während sie reines HTTP mit Ihrem Server kommunizieren, und es erzeugt zuverlässig Umleitungsschleifen. Unser illustrierte Cloudflare-Einrichtungsanleitung für WordPress durchläuft während der Einrichtung den richtigen Modus.
Ursache 5: Die Erneuerung scheitert im Hintergrund
Die automatische Erneuerung scheitert viel häufiger stillschweigend als lautstark. Fünf Ursachen sind für die meisten Fälle verantwortlich:
- EIN CAA-DNS-Eintrag Darin ist die von Ihnen verwendete Zertifizierungsstelle nicht aufgeführt, wodurch die Ausgabe vollständig blockiert wird.
- Hafen 80 geschlossen als Verhärtungsmaßnahme. Die HTTP-Validierung benötigt es weiterhin, sogar auf einer Website, die überall HTTPS erzwingt.
- Eine erzwungene HTTPS-Umleitung, die die Validierungsanforderung abfängt, bevor sie eintrifft /.wohlbekannt/acme-challenge.
- Ein CDN oder Proxy, der die Validierungsanfrage beantwortet, anstelle Ihres Servers.
- Eine Subdomain, deren DNS nicht mehr auf den Server verweist. Ein einzelner fehlerhafter Hostname kann die Erneuerung des gesamten Zertifikats blockieren.
Überprüfen Sie Ihre Verlängerungsprotokolle, anstatt zu raten. Auf cPanel ist das der AutoSSL-Verlauf in WHM, Hier wird genau aufgezeichnet, welche Domain die Validierung nicht bestanden hat und warum.
Eines ist dieser Fehler nicht: gemischter Inhalt
Wenn Ihre Seite geladen wird, aber angezeigt wird “Nicht sicher” in der Adressleiste, Das ist gemischter Inhalt, Das bedeutet, dass HTTPS-Seiten Bilder oder Skripte über HTTP abrufen. Verwandtes Thema, anderes Symptom, und kein ganzseitiges Interstitial. Verbringen Sie keinen Nachmittag damit, Zertifikate über ein fest codiertes http neu auszustellen:// Bild-URL.
Die Erneuerungsmathematik, die Websites zum Durchbruch bringen wird 2027
Hier ist eine Berechnung, die es wert ist, heute durchgeführt zu werden, weil es eine Welle abgelaufener Zertifikate erklärt, die nächstes Jahr eintreffen.
Derzeit ist das Standardzertifikat von Let’s Encrypt gültig 90 Tage, und die Standardberatung ist seit langem eine Erneuerungsaufgabe 60. Das geht 30 Tage der Flaute. Drei aufeinanderfolgende fehlgeschlagene Verlängerungen und Ihre Website ist immer noch online, immer noch vertrauenswürdig, immer noch gut.
Diese Marge wird bald schrumpfen. Let’s Encrypt hat einen Zeitplan veröffentlicht Übernahme der Standard-Zertifikatslebensdauern von 90 Tage bis 45. Der erste Meilenstein ist bereits erreicht: Das Opt-in-TLS-Server-Profil von Let’s Encrypt wurde auf 45-Tage-Zertifikate umgestellt 13 Kann 2026. Als nächstes wird die Standardeinstellung verschoben. Auf 10 Februar 2027 Das klassische Profil von Let’s Encrypt beginnt mit der Ausstellung von 64-Tage-Zertifikaten. Führen Sie denselben hartcodierten 60-Tage-Job mit einem 64-Tage-Zertifikat aus, und Ihr Slack sinkt 30 Tage bis 4. Ein verpasster Lauf, ein abgelaufenes API-Token, Ein Server-Neustart im falschen Moment, und Besucher erhalten die Warnseite.
Aus dreißig Tagen Spielraum werden vier. Das ist die ganze Geschichte, Aus diesem Grund teilt Let’s Encrypt den Abonnenten jetzt mit, dass eine Verlängerung in einem festen Intervall nicht mehr ausreicht. Wechseln Sie zu ARI (Informationen zur ACME-Verlängerung), Dabei teilt die Zertifizierungsstelle Ihrer Erneuerungssoftware den Zeitpunkt der Erneuerung mit, anstatt dass Sie dies im Voraus entscheiden. Certbot und die meisten aktuellen ACME-Clients unterstützen es bereits. ACME ist das Protokoll, das Ihr Server verwendet, um Zertifikate automatisch anzufordern und zu erneuern.
Die branchenweiten Grenzwerte bewegen sich in die gleiche Richtung. Schon seit 15 März 2026 Die maximale Lebensdauer eines öffentlich vertrauenswürdigen TLS-Zertifikats beträgt 200 Tage, down from 398. Dieser Zeitplan stammt von CA/Browser-Forum-Abstimmung SC-081v3, und es fällt auf 100 Tage in 2027, dann 47 im 2029. Führen Sie die Subtraktion nach der alten Gewohnheit einer jährlichen Kalendererinnerung durch. Gegen ein 200-Tage-Zertifikat, es wird jetzt ausgelöst 165 Tage nachdem das Zertifikat bereits abgelaufen ist.
So verhindern Sie, dass es wiederkommt
Ordnen Sie Ihre Situation einer dieser vier zu. Jeder hat eine andere Antwort, und wenn man das Falsche auswählt, verschwendet man Wochen.
Gemeinsames cPanel-Hosting, kein Terminal. Eine WordPress-Site, alles über das Bedienfeld. Lassen Sie AutoSSL aktiviert, Hafen behalten 80 öffnen, und überprüfen Sie, ob in Ihrem CAA-Datensatz die von Ihrem Host verwendete Autorität aufgeführt ist. Dann legen Sie jeden Tag eine Kalendererinnerung fest 60 Tage, um Ihre eigene Website in einem privaten Fenster zu öffnen und auf das Vorhängeschloss zu schauen. Handbuch, unscheinbar, und es fängt den Fehler auf, während Sie noch wochenlange Start- und Landebahn haben.
Ein VPS mit Certbot in Cron. Wechseln Sie jetzt statt im Februar von der Erneuerung in festen Abständen zu einer ARI-gesteuerten Erneuerung 2027. Während du da drin bist, Bestätigen Sie, dass Ihr Reload-Hook den Webserver tatsächlich neu startet. Ein erneuertes Zertifikat auf der Festplatte, das Nginx nie neu geladen hat, stellt jedem Besucher immer noch das alte abgelaufene Zertifikat zur Verfügung.
Agentur mit 20+ Kundenstandorte. Cron-Jobs pro Site lassen sich nicht skalieren, und Sie werden herausfinden, welches von einem verärgerten Kunden kaputt gegangen ist. Nutzen Sie eine externe Zertifikatsüberwachung, die bei Ablauf von außerhalb Ihrer Infrastruktur warnt. Let's Encrypt-Namen Red Sift Certificates Lite, kostenlos für bis zu 250 Zertifikate, die die meisten Agenturportfolios ohne Einzelposten abdeckt.
Budget über 15 USD/Monat. Keine Lust auf all das? Kaufen Sie das Problem weg. Verwaltete Plattformen übernehmen die Ausgabe, Erneuerungs- und Neulade-Hooks als Teil des Dienstes. Unsere Ratgeber zu Managed-Hosting-Anbieter und Hosts mit der stärksten integrierten Sicherheit Vergleichen Sie, wer das einschließt, und wer verlangt extra. Unterhalb dieses Budgets, Führen Sie Ihre eigene Automatisierung aus und akzeptieren Sie, dass die Überwachung Teil Ihrer Aufgabe ist.
Häufig gestellte Fragen
Ist das Klicken sicher? “Weiter zur Website (unsicher)”?
Es hängt ganz davon ab, was Sie als nächstes tun. Ihr Browser kann ein abgelaufenes Zertifikat nicht von einem aktiven Abfangen unterscheiden, Das Durchklicken bedeutet also, diese Unsicherheit selbst zu akzeptieren. Fahren Sie niemals auf einer Anmeldeseite fort, eine Kasse, oder irgendetwas, das personenbezogene Daten verarbeitet. Das Lesen eines statischen Artikels auf einer Website, deren Zertifikat gestern abgelaufen ist, birgt ein weitaus geringeres Risiko. Und eine eigene Entwicklungsbox mit selbstsigniertem Zertifikat ist genau das Richtige für Sie.
Warum “Ihre Verbindung ist nicht privat” erscheinen auf jeder Website, die ich öffne?
Denn der Fehler liegt bei Ihrem Gerät, nicht auf einer dieser Seiten. In der Reihenfolge der Wahrscheinlichkeit: Ihre Systemuhr ist falsch, oder Ihr Antivirenprogramm fängt HTTPS-Verkehr mit einem nicht vertrauenswürdigen Stammzertifikat ab. Die dritte Option ist ein öffentliches Wi-Fi-Captive-Portal, bei dem Sie sich noch nicht angemeldet haben. Reparieren Sie zuerst die Uhr, Da dauert es 30 Sekunden und erklärt die meisten Fälle, in denen jede Site gleichzeitig ausfällt.
Wie behebe ich das Problem, wenn es keine Option „Erweitert“ oder „Fortfahren“ gibt??
Das ist HSTS, Eine Richtlinie, die die Website im Voraus festgelegt hat und die Browser anweist, dafür niemals eine Ausnahme zuzulassen. Chrome tut, was ihm gesagt wurde. Wenn die Website Ihnen gehört, offenes Chrom://net-internals/#hsts, verwenden “Löschen Sie Domänensicherheitsrichtlinien” auf dieser Domain, und neu laden. Wenn die Website nicht Ihnen gehört, Es gibt keine browserseitige Lösung und sollte es auch nicht geben. Wenden Sie sich an den Websitebesitzer oder warten Sie auf die Verlängerung.
Schadet ein abgelaufenes SSL-Zertifikat meinem Google-Ranking??
Google hat gesagt, dass HTTPS ein leichter Rankingfaktor ist, und dass dies keine Voraussetzung für die Indizierung ist. Der direkte Ranking-Effekt ist geringer, als die meisten SEO-Ratschläge vermuten lassen. Der Verkehrsschaden ist der tatsächliche Kostenfaktor. Jeder Suchbesucher gelangt auf ein ganzseitiges Interstitial, bevor Ihr Inhalt gerendert wird, und die überwiegende Mehrheit geht. Betrachten Sie es eher als einen Konvertierungsnotfall denn als einen dringenden Notfall, und das Problem innerhalb weniger Stunden beheben.
Warum wird die Website auf meinem Telefon geladen, aber nicht auf meinem Laptop??
Zwei Geräte, zwei verschiedene Trust Stores und zwei verschiedene Sätze installierter Software. Die üblichen Übeltäter auf dem Laptop sind Antiviren-HTTPS-Scans, eine Browsererweiterung, ein veralteter HSTS-Eintrag, oder eine Uhr, die verschoben ist. Ihr Telefon hat nichts davon. Wenn Ihr Telefon die Website über mobile Daten lädt, Ihr Laptop jedoch nicht, Hören Sie auf, die Website zu untersuchen. Beginnen Sie mit der Uhr des Laptops und seiner Sicherheitssoftware.
Wird das Löschen meines Caches das Problem beheben??
Normalerweise nicht, und es ist der am häufigsten beschriebene Schritt in jedem Ratgeber zu diesem Thema. Zwischengespeicherte Seiten und Cookies bestehen die Zertifikatsvalidierung nicht. Gespeicherte HSTS-Einträge und lokal vertrauenswürdige Stammzertifikate tun dies. Das Leeren Ihres Caches ist harmlos, und springen zur Uhrkontrolle, Der Private-Window-Test, und die HSTS-Löschung spart Ihnen Zeit.
Kann ein VPN diesen Fehler verursachen??
Ja, auf zwei Arten. Einige VPNs lösen DNS über ihre eigenen Server auf und leiten Sie an einen anderen Endpunkt weiter, als für den das Zertifikat ausgestellt wurde. Andere inspizieren den Verkehr auf eine Art und Weise, die einem Abfangen ähnelt. Trennen Sie das VPN und laden Sie es zur Diagnose neu. Wenn die Seite ohne sie sauber geladen wird, Das VPN ist Ihre Antwort, und durch Ändern der DNS- oder Protokolleinstellungen wird es normalerweise gelöscht.
Fazit
Dieser Fehler hat genau zwei Besitzer, und der Code unter der Schaltfläche „Erweitert“ sagt Ihnen in etwa fünf Sekunden, um welches Problem es sich handelt. Falsch auf jeder Seite bedeutet Ihre Maschine, und die Uhr ist der Ausgangspunkt. Auf einer Site über zwei Geräte und zwei Netzwerke hinweg ist das Zertifikat falsch, und keine Browsereinstellung berührt es.
Für Websitebesitzer, Die Frist steht bereits im Kalender. Die Gültigkeitsdauer von Zertifikaten verkürzt sich nach einem festen Zeitplan, der um endet 47 Tage in 2029. Let's Encrypt hat das Versenden von Ablaufwarnungen per E-Mail wieder eingestellt 4 Juni 2025. Niemand kommt, um dich daran zu erinnern. Erneuerung richtig automatisieren, Überwachen Sie es von außerhalb Ihres eigenen Servers, und diese Seite wird zu etwas, das nur anderen Menschen passiert.
Sobald Sie das Zertifikat repariert haben, Die nächste Frage ist normalerweise, ob Ihr aktueller Gastgeber dies schwieriger macht als nötig. Unser Hosting-Finder-Tool Filtert Anbieter nach dem, was sie tatsächlich enthalten. War eine Proxy-Schicht hinter Ihrem Fehler?? Der Leitfaden zu CDN-Hosting-Optionen erklärt, wie das Edge-Zertifikat und das Ursprungszertifikat zusammenarbeiten.