Sur cette page: [cacher]
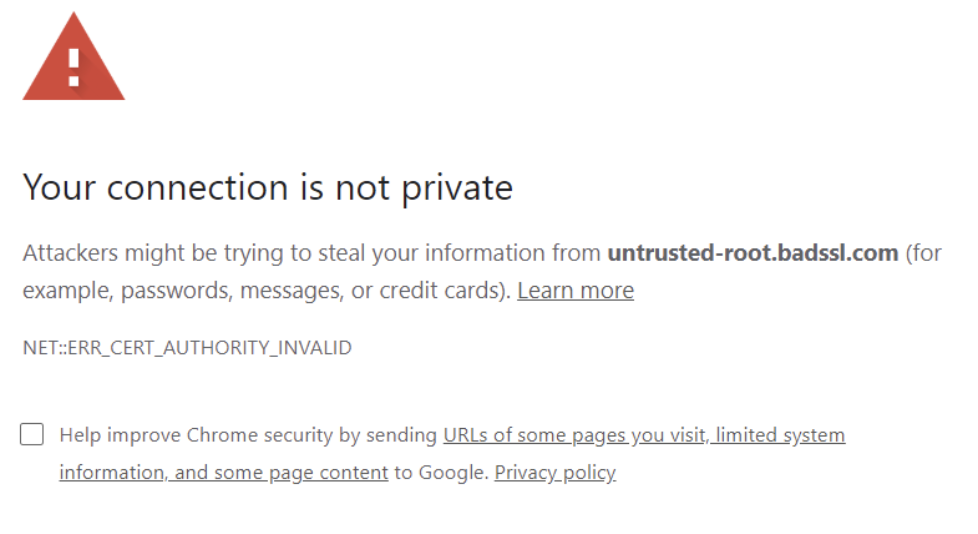
Le titre ne change jamais. Le code d'erreur situé sous celui de Chrome Avancée le bouton fait. Ce code est la seule partie de la page vous indiquant si vous devez réparer votre propre appareil ou attendre le propriétaire du site.. La plupart des guides passent directement à “videz votre cache.” Lisez plutôt le code d'abord.
Réponse rapide: Vérifiez l'horloge de votre appareil. Une horloge erronée de plus de quelques heures rend tous les certificats sur le Web invalides., et c'est une solution de 30 secondes. Si l'horloge est exacte et qu'un seul site lance l'avertissement, le problème c'est le certificat de ce site. Il a expiré, ne couvre pas l'adresse que vous avez saisie, ou il manque une partie de sa chaîne. Rien de ce que vous modifiez dans votre navigateur ne corrigera celui-là.
Dernière révision: Codes d'erreur, le comportement du navigateur et les modifications des règles de certificat vérifiés par rapport à Chrome, Mozilla, Sources de Let's Encrypt et du CA/Browser Forum ce mois-ci.
Réparez-le en cinq étapes
Pressé? Parcourez cette liste dans l'ordre. La plupart des gens sont de retour sur le site avant la quatrième étape.
- Étape 1. Vérifiez votre horloge. Une date erronée détruit tous les certificats sur le Web en même temps.
- Étape 2. Lire le code. Cliquez sur Avancé. Le FILET::La ligne ERR nomme le véritable échec, et chaque code pointe vers un endroit différent.
- Étape 3. Essayez un autre appareil. Chargez la même adresse sur votre téléphone via les données mobiles, avec Wi-Fi désactivé.
- Étape 4. Éliminez votre logiciel. Désactivez l'analyse HTTPS dans votre antivirus, puis retestez dans une fenêtre privée.
- Étape 5. Toujours cassé partout? Ensuite c'est le certificat du site, et les propriétaires devraient passer à les correctifs ci-dessous.
Comment nous avons vérifié cela
Deux tests ont décidé de ce qui figure dans ce guide. Une étape a dû modifier quelque chose que le navigateur vérifie réellement lors de la prise de contact TLS. Ou il a dû affiner suffisamment la cause pour vous dire qui l'a résolu. Tout le reste a été coupé. C'est pourquoi tu ne trouveras pas “redémarrez votre routeur” ici, et pourquoi la suppression du cache apparaît avec un avertissement joint plutôt qu'à la première étape.
Les sources ont été classées dans un ordre fixe. D'abord les gens qui écrivent les règles, puis les gens qui écrivent les navigateurs, puis l'autorité de certification derrière les sites les plus concernés. Les limites de validité proviennent du texte du vote du CA/Browser Forum. Le comportement du navigateur provient des propres annonces de sécurité de Google et de Mozilla.. La politique de renouvellement provient du journal des modifications de Let's Encrypt. Les blogs des fournisseurs et les fils de discussion des forums ont été lus pour détecter des modèles récurrents, jamais utilisé comme source d'un numéro ou d'une date.
Deux limites, déclaré clairement. Nous n’avons pas effectué de tests synthétiques sur chaque version de navigateur et chaque combinaison de système d’exploitation.. Le libellé exact sur votre écran peut différer d'une version ou deux. Et nous avons laissé de côté les contournements permanents tels que la liste blanche d'origine basée sur les indicateurs dans Chrome.. Ceux-là fonctionnent. Ils convertissent également un avertissement temporaire en un trou permanent, sur chaque site, pour toujours.
Que signifie réellement l'avertissement
Votre navigateur a refusé de terminer une connexion cryptée. C'est tout le message. Ce n'est pas une alerte de virus, et ça ne veut pas dire que quelqu'un t'attaque en ce moment.
Voici ce qui s’est passé dans la fraction de seconde précédant l’échec de la page. Votre navigateur a ouvert une poignée de main TLS, la courte négociation où le serveur prouve son identité et les deux parties s'accordent sur le cryptage. Le serveur a renvoyé un certificat. Votre navigateur a ensuite effectué trois vérifications. La date du jour se situe-t-elle dans la fenêtre de validité du certificat? Le certificat couvre-t-il le nom d'hôte exact que vous avez saisi ?? Et est-ce que cela renvoie à une racine à laquelle votre appareil fait déjà confiance? Si vous échouez à l'un des trois, vous obtenez la page d'avertissement.. Il n'y a pas de crédit partiel.
La vérification de la date est à l'origine de la plus grande confusion, car il utilise l'horloge de votre appareil comme point de référence. Votre navigateur n'a aucune idée indépendante de l'heure qu'il est. Configurez un ordinateur portable pour 2019 et chaque certificat sur Internet devient immédiatement invalide, parce qu'aucun d'entre eux n'existait encore.
Il vaut la peine de savoir où se situe le Web moderne: plus que 95% des pages chargées dans Chrome arrivent désormais via HTTPS. C'est pourquoi Google modifie les paramètres par défaut de Chrome. Chrome 147 allumé “Utilisez toujours des connexions sécurisées” pour les utilisateurs de la navigation sécurisée améliorée en avril 2026. Google a programmé Chrome 154 pour étendre cette valeur par défaut à chaque utilisateur en octobre 2026. Attention ici: c'est une page d'avertissement distincte pour les sites sans certificat du tout. Même anxiété, problème différent.
Lisez d'abord le code d'erreur
Chrome imprime le code au bas de l'avertissement et le répète après avoir cliqué sur Avancé. Firefox, Bord, Brave et Opera utilisent leurs propres étiquettes pour des échecs identiques. Voici ce que chacun vous dit.
- NET::ERR_CERT_DATE_INVALID: la date d’aujourd’hui se situe en dehors de la fenêtre de validité du certificat. Deux causes très différentes: le certificat a expiré, ou ton horloge est fausse. Chrome les sépare généralement pour vous. Quand il peut dire que l'appareil est en faute, il échange dans une page intitulée “Votre horloge est en avance” ou “Votre horloge est en retard”.
- NET::ERR_CERT_AUTHORITY_INVALID: la chaîne n'atteint pas une racine à laquelle votre appareil fait confiance. Certificat auto-signé, intermédiaire manquant, ou un logiciel de sécurité re-signant votre trafic. Firefox appelle le même échec SEC_ERROR_UNKNOWN_ISSUER, Edge affiche DLG_FLAGS_INVALID_CA.
- NET::ERR_CERT_COMMON_NAME_INVALID: le certificat est valide, mais pas pour l'adresse que vous avez demandée. Le nom d'hôte ne figure pas dans la liste SAN du certificat (Nom alternatif du sujet, la liste des noms d'hôtes couverts par un certificat). La version quotidienne de ceci est un certificat qui couvre example.com pendant que vous tapez www.example.com.
- NET::ERR_CERT_REVOKED: l'autorité de certification a retiré ce certificat avant sa date d'expiration, généralement après un compromis clé ou un problème de validation. Toujours le travail du site.
- NET::ERR_CERT_VALIDITY_TOO_LONG: le certificat a été délivré pour une période plus longue que ne le permettent les règles actuelles. Rare, et toujours en amont de toi.
- NET::ERR_CERTIFICATE_TRANSPARENCY_REQUIRED: le certificat est arrivé sans preuve suffisante qu'il a été enregistré dans les journaux publics de transparence des certificats. Chrome nécessite deux horodatages signés pour les certificats valides 180 jours ou moins, trois pour les plus longs, d'au moins deux exploitants de grumes.
- MOZILLA_PKIX_ERROR_MITM_DETECTED: Firefox a découvert que quelque chose sur votre propre ordinateur interceptait le trafic crypté. Analyse antivirus HTTPS presque toujours.
Trois de ces sept peuvent pointer vers votre propre machine: le code de date, le code d'autorité, et le code MITM de Firefox. Les quatre autres appartiennent au site. Cette seule division vous évite d'essayer des correctifs de visiteur sur un problème de serveur, c'est là que vont la plupart des heures perdues.
Quel côté est cassé: Un test de 60 secondes
Avant de toucher à un paramètre, déterminer quel côté de la connexion est en cause. Trois questions vous y amènent plus rapidement que n'importe quelle solution.
Chaque site, ou juste un? Chaque site signifie votre appareil. Une horloge qui a dérivé, un produit de sécurité interceptant le trafic, ou un magasin racine endommagé. Un site signifie ce site, sauf si votre navigateur contient une entrée HSTS obsolète ou qu'une extension interfère.
Est-ce que cela se produit sur d'autres appareils? Il s'agit du test le plus précis disponible et il faut 20 secondes. Désactivez le Wi-Fi sur votre téléphone, load the same address over mobile data. Different device, different network, different operating system. Still broken? The certificate is broken, and no amount of cache clearing on your laptop will change that.
Are you on public Wi-Fi? Airports, hotels and cafes run captive portals that intercept your first request to make you accept terms or pay. Chrome often recognizes this. It replaces the certificate warning with a page reading “Connect to Wi-Fi”, telling you the network may want a login first. Sign in to the network first, puis recharge. Nothing is wrong with the site.
Correctifs lorsque le problème vient de votre appareil
Réparer l'horloge, et vérifie l'année pendant que tu y es
Certificate dates are validated in UTC, so a wrong time zone by itself rarely triggers this. A wrong date does, instantly and on every site.
- les fenêtres 11: Réglages, then Time & Langue, then Date & temps. Switch on Set time automatically and click Sync now.
- If sync fails: open Command Prompt as administrator and run w32tm / resynchronisation. La réponse “L'ordinateur n'a pas été resynchronisé car aucune donnée temporelle n'était disponible” signifie généralement le port UDP 123 est bloqué sur votre pare-feu ou votre réseau.
- macOS: Paramètres système, Général, Date & Temps, puis activez Régler l'heure et la date automatiquement.
- iPhone et Android: Réglages, then Date & temps, puis définir automatiquement. Les téléphones dérivent après un vol ou un échange de carte SIM plus souvent que prévu.
Une cause qui manque complètement aux gens: un ordinateur de bureau avec une batterie CMOS à plat. Il réinitialise son horloge à chaque coupure de courant, souvent jusqu'à une date il y a des années. L'avertissement revient-il chaque matin et disparaît-il après une synchronisation manuelle? C'est une batterie matérielle d'une valeur d'environ USD 2, pas un problème de navigateur.
Tester dans une fenêtre privée, puis lis correctement le résultat
Ouvrez la même URL dans une fenêtre de navigation privée ou privée. Ce n'est pas une solution, c'est un diagnostic, et le résultat t'en dit long. Si la page se charge proprement, une extension ou un état de navigateur stocké est impliqué. S'il échoue de la même manière, le problème se situe sous le profil de votre navigateur: l'horloge, le magasin racine du système, ou le site lui-même.
Désactivez l'analyse HTTPS dans votre logiciel de sécurité
Norton, Bitdefender, Kaspersky, ESET, Avast, AVG et Sophos proposent tous une fonctionnalité qui inspecte le trafic chiffré. Il fonctionne en installant son propre certificat racine sur votre machine, décrypter chaque connexion HTTPS, puis re-signez-le avant que votre navigateur ne le voie. Quand cette racine n’est pas correctement fiable, ou le produit se met mal à jour, chaque site commence à générer des erreurs d'autorité. Firefox nomme carrément le coupable avec MOZILLA_PKIX_ERROR_MITM_DETECTED.
Le correctif consiste à désactiver le Fonction d'analyse HTTPS ou SSL Plus précisément, ne pas désinstaller votre antivirus. Dans la plupart des produits, il se trouve dans les paramètres de protection Web ou de bouclier Web.. Recharger le site ensuite. Si l'avertissement disparaît, tu l'as trouvé.
Effacer la bonne chose, qui n'est généralement pas votre cache
Les pages mises en cache et les cookies provoquent rarement des erreurs de certificat, bien qu'il s'agisse du conseil préféré d'Internet. Ce qui les cause, c'est l'état HSTS obsolète. Il s'agit d'une instruction stockée indiquant à Chrome d'utiliser HTTPS pour un domaine et de refuser toute exception..
Ouvrir chrome://net-internals/#hsts, faire défiler jusqu'à “Supprimer les politiques de sécurité du domaine”, entrez le domaine concerné, et supprimer. Faites-le pour le seul domaine qui vous pose problème, pas comme un ménage de routine. Puis rechargez. Si vous souhaitez également supprimer les cookies, utiliser Chrome://paramètres/clearBrowserData, mais traitez cela comme une deuxième étape plutôt que comme une première.
VPN, DNS personnalisés et réseaux d'entreprise
Un VPN qui achemine le DNS via ses propres résolveurs peut vous amener sur un serveur différent de celui prévu par le certificat.. Éteignez-le et rechargez-le avant de supposer que le site est en panne. Sur un ordinateur portable de travail, L'inspection TLS est souvent la politique de l'entreprise, avec la racine d'entreprise installée par le service informatique. Dans ce cas, l'avertissement signifie que quelque chose dans cette configuration est cassé., et votre service d'assistance possède le correctif.
Si vous cliquez “Accéder au site (Dangereux)”?
Cliquez sur Avancé et Chrome vous propose un lien pour continuer quand même. Parfois c'est bien. Souvent, ce n'est pas le cas, et la réponse honnête dépend de ce que vous vous apprêtez à faire sur la page.
La raison d'hésiter est spécifique. Votre navigateur ne fait pas la distinction entre un certificat expiré mardi dernier et une interception active de votre trafic. Les deux échouent aux mêmes contrôles, les deux produisent la même page. Lorsque vous cliquez dessus, vous acceptez cette ambiguïté au nom du site.
Une règle réalisable: ne procédez jamais à quoi que ce soit impliquant un mot de passe, un paiement, ou des données personnelles. Bancaire, email, vérifier, panneaux d'administration. Procéder sur votre propre serveur de développement avec un certificat auto-signé est une tout autre affaire, et c'est pour cela que l'option existe.
Aucune option Avancé ou Continuer du tout? C'est HSTS qui fait son travail. Le site a indiqué à votre navigateur, à l'avance, ne jamais permettre une exception. Effacer l'entrée de Chrome://net-internals/#hsts si le site vous appartient et que vous savez pourquoi il échoue. Vous verrez également des personnes vous recommander de taper c'est dangereux sur la page d'avertissement. C'est un contournement, pas une réparation, cela ne fonctionne pas sur les domaines préchargés HSTS, et cela laisse le problème sous-jacent exactement là où il était.
Correctifs lorsque le problème vient de votre site
Si les visiteurs accèdent à cette page, tu les perds presque tous à la porte. Parcourez-les dans l'ordre.
Première étape: regarde ce que tu sers réellement
Cliquez sur l'icône à gauche de la barre d'adresse, puis “La connexion est sécurisée”, puis “Le certificat est valide” pour ouvrir la visionneuse de certificats. Cochez trois champs: Délivré à, Délivré par, et les dates de validité. Cela prend dix secondes et règle complètement la question de l'expiration..
Depuis un terminal, courir openssl s_client -connect exemple.com:443 -nom du serveur exemple.com -showcerts. L'indicateur -servername est plus important qu'il n'y paraît. Sans ça, un serveur hébergeant plusieurs sites sur une même adresse IP rend son certificat par défaut, et tu finis par déboguer le mauvais. Pour un avis extérieur incluant les questions de chaîne et de protocole, exécuter le gratuitement Test du serveur Qualys SSL Labs.
Cause 1: il a expiré, et personne ne t'a envoyé un email
Let's Encrypt a cessé d'envoyer des e-mails d'avertissement d'expiration de certificat le 4 juin 2025. Ce service était le dernier filet de sécurité pour des milliers de sites renouvelés manuellement.. Relisez cette date si vous exploitez un site dont le renouvellement des certificats n'est pas automatisé. le Annonce Chiffrons oriente les abonnés vers une surveillance tierce à la place, nommer Red Sift Certificates Lite comme option gratuite couvrant jusqu'à 250 certificats.
Renouveler le certificat, puis confirmez immédiatement pourquoi le renouvellement ne s'est pas fait tout seul. Un piège à exclure: si le visualiseur de certificat affiche toujours l'ancienne date d'expiration après un renouvellement réussi, votre serveur web n'a jamais été rechargé. Un certificat expiré est un symptôme. L’automatisation brisée est la maladie, et il produira à nouveau cette page dans quelques mois. Je ne sais pas d'où doivent provenir vos certificats? Notre répartition de fournisseurs de certificats SSL gratuits et payants couvre lesquels prennent en charge l'émission et le renouvellement automatisés.
Cause 2: le certificat ne couvre pas ce nom d'hôte
Un certificat pour exemple.com ne couvre pas automatiquement www.exemple.com. Ce sont des noms d'hôtes distincts, et les deux doivent apparaître dans la liste SAN. Même histoire pour shop.example.com, mail.example.com et tout autre sous-domaine.
Réémettez le certificat couvrant chaque nom d'hôte que les visiteurs peuvent atteindre, puis confirmez que vos redirections envoient du trafic vers la version canonique. Sur cPanel, AutoSSL couvre les domaines dont le DNS est réellement résolu sur ce serveur. Un sous-domaine pointé ailleurs disparaît de la couverture sans avertissement.
Cause 3: la chaîne est incomplète
Votre serveur doit envoyer le certificat intermédiaire avec le vôtre. Manquez-le et certains visiteurs voient une erreur d'autorité alors que vous ne voyez rien d'anormal. La version classique de cette erreur pointe Nginx vers cert.pem au lieu de fullchain.pem.
Les navigateurs papier sur ce sujet de manière incohérente, c'est ce qui rend le diagnostic si déroutant. Le vérificateur de certificat de Chrome tentera de récupérer lui-même un intermédiaire manquant. Il utilise le champ AIA du certificat (Accès aux informations sur les autorités, un pointeur vers l’endroit où se trouve le certificat de l’émetteur). Firefox prend un chemin différent. Mozilla précharge les certificats intermédiaires connus dans le navigateur via son infrastructure de paramètres à distance, une fonctionnalité introduite dans Firefox 68. L'objectif était de réduire les erreurs d'émetteur inconnu causées par des serveurs mal configurés.. Alors voici votre réponse: lorsqu'un site échoue dans un navigateur et se charge dans un autre, soupçonner la chaîne avant de soupçonner le certificat.
Cause 4: un CDN ou un proxy se trouve devant
Erreur Cloudflare 526 signifie que Cloudflare a établi une connexion à votre serveur d'origine, puis a rejeté son certificat comme expiré, auto-signé, ou mauvais pour le nom d'hôte. Il se déclenche lorsque votre zone est réglée sur Full (strict), quel est le mode que tu veux.
L'erreur courante consiste à supprimer le mode Full (strict) jusqu'à Full pour faire disparaître l'erreur. Cela ne répare rien. Il indique à Cloudflare d'arrêter du tout de valider votre certificat d'origine, afin que le lien entre Cloudflare et votre serveur reste crypté mais non authentifié. Installez un certificat Cloudflare Origin CA sur l'origine et laissez la validation stricte activée. Le mode flexible mérite son propre avertissement. Il montre aux visiteurs un cadenas tout en parlant simplement HTTP à votre serveur, et il produit de manière fiable des boucles de redirection. Notre guide de configuration illustré de Cloudflare pour WordPress parcourt le mode correct lors de la configuration.
Cause 5: le renouveau échoue tranquillement en arrière-plan
Le renouvellement automatisé échoue beaucoup plus souvent silencieusement que bruyamment.. Cinq causes expliquent la plupart des cas:
- UNE Enregistrement DNS CAA qui ne répertorie pas l'autorité de certification que vous utilisez, ce qui bloque purement et simplement l'émission.
- Port 80 fermé comme mesure de durcissement. La validation HTTP en a toujours besoin, même sur un site qui force le HTTPS partout.
- Une redirection HTTPS forcée captant la demande de validation avant qu'elle n'atteigne /.bien connu/défi acmé.
- Un CDN ou un proxy répondant à la demande de validation à la place de votre serveur.
- Un sous-domaine dont le DNS ne pointe plus vers le serveur. Un seul nom d'hôte défaillant peut bloquer le renouvellement de l'intégralité du certificat.
Vérifiez vos journaux de renouvellement plutôt que de deviner. Sur cPanel, c'est l'historique AutoSSL dans WHM, qui enregistre exactement quel domaine a échoué à la validation et pourquoi.
Une chose que cette erreur n'est pas: contenu mixte
Si votre page se charge mais s'affiche “Non sécurisé” dans la barre d'adresse, c'est un contenu mixte, ce qui signifie des pages HTTPS extrayant des images ou des scripts via HTTP. Sujet connexe, symptôme différent, et pas d'interstitiel pleine page. Ne passez pas un après-midi à réémettre des certificats via un http codé en dur:// URL de l'image.
Les mathématiques du renouvellement qui briseront les sites 2027
Voici un calcul qui vaut la peine d’être fait aujourd’hui, car cela explique une vague de certificats expirés qui arriveront l'année prochaine.
À l'heure actuelle, le certificat Let's Encrypt par défaut dure 90 journées, et les conseils standards ont longtemps été un travail de renouvellement à chaque 60. Cela laisse 30 jours de relâche. Trois échecs de renouvellement consécutifs et votre site est toujours en ligne, toujours confiance, toujours bien.
Cette marge est sur le point de diminuer. Let's Encrypt a publié un planning prendre les durées de vie des certificats par défaut de 90 jours jusqu'à 45. Sa première étape a déjà été franchie: Le profil tlsserver opt-in de Let's Encrypt est passé aux certificats de 45 jours le 13 Mai 2026. La valeur par défaut se déplace ensuite. Sur 10 février 2027 Le profil classique de Let's Encrypt commence à émettre des certificats de 64 jours. Exécutez le même travail codé en dur de 60 jours avec un certificat de 64 jours et votre marge passe de 30 jours pour 4. Une course manquée, un jeton API expiré, un serveur redémarre au mauvais moment, et les visiteurs reçoivent la page d'avertissement.
Trente jours de marge deviennent quatre. C'est toute l'histoire, et c'est pourquoi Let's Encrypt indique désormais aux abonnés que renouveler à intervalle fixe n'est plus suffisant. Passer à ARI (Informations sur le renouvellement de l'ACME), où l'autorité de certification indique à votre logiciel de renouvellement quand renouveler au lieu que vous décidiez à l'avance. Certbot et la plupart des clients ACME actuels le prennent déjà en charge. ACME est le protocole utilisé par votre serveur pour demander et renouveler automatiquement les certificats.
Les limites à l’échelle de l’industrie vont dans la même direction. Depuis 15 Mars 2026 la durée de vie maximale de tout certificat TLS de confiance publique a été 200 journées, vers le bas de 398. Cet horaire vient de CA/Navigateur Forum de vote SC-081v3, et ça tombe à 100 jours dans 2027, puis 47 dans 2029. Faites la soustraction sur la vieille habitude d'un rappel de calendrier annuel. Contre un certificat de 200 jours, il se déclenche maintenant 165 jours après l'expiration du certificat.
Comment l'empêcher de revenir
Associez votre situation à l’un de ces quatre. Chacun a une réponse différente, et choisir le mauvais fait perdre des semaines.
Hébergement cPanel partagé, pas de terminal. Un site WordPress, tout via le panneau de contrôle. Laisser AutoSSL activé, garder le port 80 ouvert, et vérifiez que votre dossier CAA répertorie l'autorité utilisée par votre hôte. Ensuite, définissez un rappel de calendrier tous les 60 jours pour ouvrir son propre site dans une fenêtre privée et regarder le cadenas. Manuel, peu glamour, et il rattrape la panne alors qu'il te reste encore des semaines de piste.
Un VPS avec certbot en cron. Passer du renouvellement à intervalles fixes au renouvellement piloté par ARI maintenant plutôt qu'en février 2027. Pendant que tu es là-dedans, confirmez que votre hook de rechargement redémarre réellement le serveur Web. Un certificat renouvelé sur le disque que Nginx n'a jamais rechargé sert toujours l'ancien certificat expiré à chaque visiteur..
Agence avec 20+ sites clients. Les tâches cron par site ne seront pas mises à l'échelle, et vous découvrirez lequel a rompu avec un client en colère. Utilisez une surveillance externe des certificats qui alerte en cas d'expiration depuis l'extérieur de votre infrastructure. Chiffrons les noms Red Sift Certificates Lite, gratuit jusqu'à 250 certificats, qui couvre la plupart des portefeuilles d'agences sans élément de campagne.
Budget supérieur à 15 USD/mois. Aucun appétit pour tout ça? Achetez le problème. Les plateformes gérées gèrent l'émission, crochets de renouvellement et de rechargement dans le cadre du service. Nos guides pour fournisseurs d'hébergement gérés et hôtes avec la sécurité intégrée la plus forte comparez qui inclut cela, et qui facture un supplément. En dessous de ce budget, exécutez votre propre automatisation et acceptez que la surveillance fait partie du travail.
Questions fréquemment posées
Est-il sécuritaire de cliquer “Accéder au site (peu sûr)”?
Cela dépend entièrement de ce que vous faites ensuite. Votre navigateur ne peut pas distinguer un certificat expiré d'une interception active, donc cliquer signifie accepter vous-même cette incertitude. Ne continuez jamais sur une page de connexion, une caisse, ou tout ce qui manipule des données personnelles. Lire un article statique sur un site dont le certificat est expiré hier comporte beaucoup moins de risques. Et votre propre boîte de développement avec un certificat auto-signé est exactement ce à quoi sert cette option.
Pourquoi “votre connexion n'est pas privée” apparaître sur chaque site Web que j'ouvre?
Parce que le problème vient de votre appareil, pas sur aucun de ces sites. Par ordre de vraisemblance: votre horloge système est fausse, ou votre antivirus intercepte le trafic HTTPS avec un certificat racine non fiable. La troisième option est un portail captif Wi-Fi public auquel vous n'êtes pas encore connecté.. Réparez d'abord l'horloge, puisqu'il faut 30 secondes et explique la plupart des cas où chaque site échoue en même temps.
Comment puis-je résoudre ce problème lorsqu'il n'y a pas d'option Avancé ou Continuer?
C'est HSTS, une politique définie à l'avance par le site indiquant aux navigateurs de ne jamais autoriser d'exception. Chrome fait ce qu'on lui a dit. Si le site est le vôtre, chrome ouvert://net-internals/#hsts, utiliser “Supprimer les politiques de sécurité du domaine” sur ce domaine, et recharger. Si le site n'est pas le vôtre, il n'y a pas de correctif côté navigateur et il ne devrait pas y en avoir. Contactez le propriétaire du site ou attendez qu'il renouvelle.
Un certificat SSL expiré nuit-il à mon classement Google?
Google a déclaré que HTTPS est un facteur de classement léger, et que ce n'est pas une exigence pour l'indexation. L’effet de classement direct est plus faible que ne le suggèrent la plupart des conseils SEO. Les dégâts causés par la circulation sont le coût réel. Chaque visiteur de la recherche accède à un interstitiel d'une page complète avant que votre contenu ne s'affiche., et l'écrasante majorité part. Traitez-le comme une urgence de conversion plutôt que comme une urgence de classement, et répare-le en quelques heures.
Pourquoi le site se charge sur mon téléphone mais pas sur mon ordinateur portable?
Deux appareils, deux magasins de confiance différents et deux ensembles différents de logiciels installés. Les coupables habituels sur l'ordinateur portable sont l'analyse antivirus HTTPS, une extension de navigateur, une entrée HSTS obsolète, ou une horloge qui a dérivé. Votre téléphone n'a rien de tout cela. Si votre téléphone charge le site via des données mobiles et que votre ordinateur portable ne le fait pas, arrêtez d'enquêter sur le site. Commencez par l’horloge de l’ordinateur portable et son logiciel de sécurité.
Est-ce que vider mon cache résoudra ce problème?
Généralement non, et c'est l'étape la plus sur-prescrite dans tous les guides sur ce sujet. Les pages mises en cache et les cookies n'échouent pas à la validation du certificat. Les entrées HSTS stockées et les certificats racine approuvés localement le font. Vider votre cache est inoffensif, et passer au contrôle de l'horloge, le test de la fenêtre privée, et la suppression HSTS vous fera gagner du temps.
Un VPN peut-il provoquer cette erreur?
Oui, de deux manières. Certains VPN résolvent le DNS via leurs propres serveurs et vous envoient vers un point de terminaison différent de celui pour lequel le certificat a été émis.. D'autres inspectent le trafic d'une manière qui ressemble à une interception. Déconnectez le VPN et rechargez comme diagnostic. Si la page se charge proprement sans cela, le VPN est votre réponse, et changer ses paramètres DNS ou de protocole l'efface généralement.
Conclusion
Cette erreur a exactement deux propriétaires, et le code sous le bouton Avancé vous indique à lequel vous avez affaire en cinq secondes environ. Faux sur chaque site signifie votre machine, et l'horloge est le point de départ. Faux sur un site sur deux appareils et deux réseaux signifie le certificat, et aucun paramètre du navigateur n'y touchera.
Pour les propriétaires de sites, la date limite est déjà sur le calendrier. La durée de vie des certificats diminue selon un calendrier fixe qui se termine à 47 jours dans 2029. Let's Encrypt a cessé d'envoyer des avertissements d'expiration par courrier électronique 4 juin 2025. Personne ne vient te le rappeler. Automatisez correctement le renouvellement, surveillez-le depuis l'extérieur de votre propre serveur, et cette page devient quelque chose qui n'arrive qu'aux autres personnes.
Une fois que vous avez corrigé le certificat, la question suivante est généralement de savoir si votre hôte actuel rend les choses plus difficiles que nécessaire.. Notre outil de recherche d'hébergement filtre les fournisseurs en fonction de ce qu'ils incluent réellement. Était-ce une couche proxy derrière votre erreur? Le guide de Options d'hébergement CDN explique comment le certificat Edge et le certificat d'origine fonctionnent ensemble.