Nesta página: [ocultar]
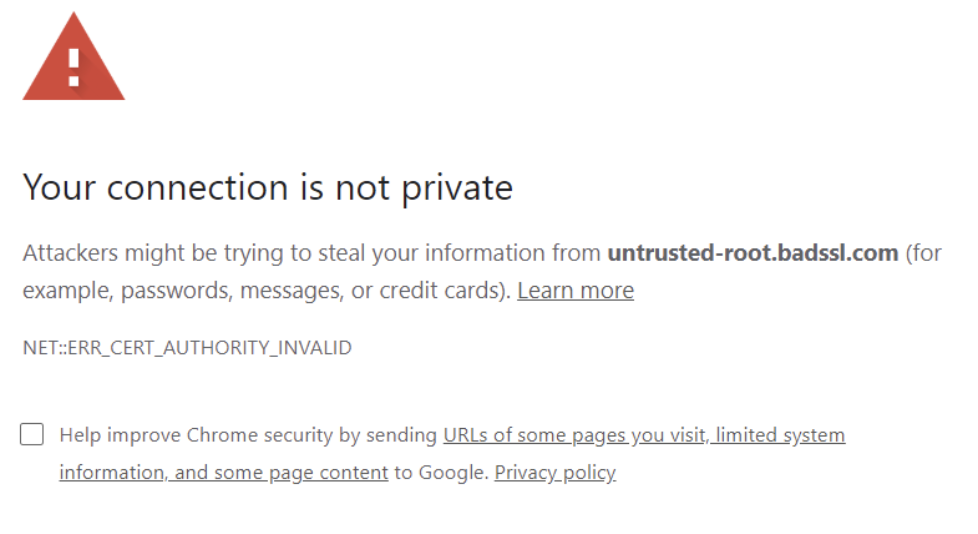
O título nunca muda. O código de erro abaixo do Chrome Avançado botão faz. Esse código é a única parte da página que informa se você deve consertar seu próprio dispositivo ou esperar pelo proprietário do site. A maioria dos guias vai direto para “limpe seu cache.” Leia o código primeiro.
Resposta rápida: Verifique o relógio do seu dispositivo. Um relógio errado por mais de algumas horas faz com que todos os certificados na web pareçam inválidos, e é uma solução de 30 segundos. Se o relógio estiver certo e apenas um site lançar o aviso, o problema é o certificado desse site. Já expirou, não cobre o endereço que você digitou, ou está faltando parte de sua cadeia. Nada que você altere em seu navegador corrigirá isso.
Última revisão: Códigos de erro, comportamento do navegador e alterações nas regras de certificado verificadas no Chrome, Mozilla, Let’s Encrypt e fontes do CA/Browser Forum este mês.
Corrija em cinco etapas
Com pressa? Analise esta lista em ordem. A maioria das pessoas volta ao site antes da etapa quatro.
- Degrau 1. Verifique seu relógio. Uma data errada quebra todos os certificados na web de uma só vez.
- Degrau 2. Leia o código. Clique em Avançado. A REDE::A linha ERR nomeia a falha real, e cada código aponta para algum lugar diferente.
- Degrau 3. Experimente outro dispositivo. Carregue o mesmo endereço em seu telefone por meio de dados móveis, com Wi-Fi desligado.
- Degrau 4. Exclua seu software. Desative a verificação HTTPS em seu antivírus, em seguida, teste novamente em uma janela privada.
- Degrau 5. Ainda quebrado em todos os lugares? Então é o certificado do site, e os proprietários devem pular para as correções abaixo.
Como verificamos isso
Dois testes decidiram o que foi incluído neste guia. Uma etapa teve que mudar algo que o navegador realmente verifica durante o handshake TLS. Ou teve que restringir a causa o suficiente para dizer quem a resolve. Todo o resto foi cortado. É por isso que você não encontrará “reinicie seu roteador” aqui, e por que a limpeza do cache aparece com um aviso anexado, e não como a primeira etapa.
As fontes foram classificadas em uma ordem fixa. Primeiro as pessoas que escrevem as regras, então as pessoas que escrevem os navegadores, então a autoridade certificadora por trás dos sites mais afetados. Os limites de validade vêm do texto da votação do CA/Browser Forum. O comportamento do navegador vem dos próprios anúncios de segurança do Google e da Mozilla. A política de renovação vem do log de alterações do Let’s Encrypt. Blogs de fornecedores e tópicos de fóruns foram lidos para detectar padrões recorrentes, nunca usado como fonte de um número ou data.
Dois limites, declarado claramente. Não executamos testes sintéticos em todos os pares de navegadores e sistemas operacionais. O texto exato na tela pode diferir em uma ou duas versões. E deixamos de fora desvios permanentes, como a lista de permissões de origem baseada em sinalizações no Chrome. Esses trabalhos. Eles também convertem um aviso temporário em uma falha permanente, em todos os sites, para sempre.
O que o aviso realmente significa
Seu navegador se recusou a concluir uma conexão criptografada. Essa é toda a mensagem. Não é um alerta de vírus, e isso não significa que alguém está atacando você agora.
Here’s what happened in the split second before the page failed. Your browser opened a TLS handshake, the short negotiation where the server proves its identity and both sides agree on encryption. The server sent back a certificate. Your browser then ran three checks on it. Is today’s date inside the certificate’s validity window? Does the certificate cover the exact hostname you typed? And does it chain back to a root your device already trusts? Fail any one of the three and you get the warning page. There’s no partial credit.
The date check causes most of the confusion, because it uses your device’s clock as its reference point. Your browser has no independent sense of what time it is. Set a laptop to 2019 and every certificate on the internet becomes invalid at once, because none of them existed yet.
Worth knowing where the modern web sits: mais que 95% of pages loaded in Chrome now arrive over HTTPS. That’s why Google is changing Chrome’s defaults. cromada 147 turned on “Always Use Secure Connections” for Enhanced Safe Browsing users in April 2026. Google has scheduled cromada 154 to extend that default to every user in October 2026. Careful here: that’s a separate warning page for sites with no certificate at all. Same anxiety, different problem.
Leia o código de erro primeiro
Chrome prints the code at the bottom of the warning and repeats it after you click Advanced. Raposa de fogo, Beira, Brave and Opera use their own labels for identical failures. Here’s what each one is telling you.
- INTERNET::ERR_CERT_DATE_INVALID: today’s date falls outside the certificate’s validity window. Two very different causes: o certificado expirou, ou seu relógio está errado. O Chrome geralmente os separa para você. Quando ele pode dizer que o dispositivo está com defeito, ele troca em uma página intitulada “Seu relógio está adiantado” ou “Seu relógio está atrasado”.
- INTERNET::ERR_CERT_AUTHORITY_INVALID: a cadeia não alcança uma raiz em que seu dispositivo confia. Certificado autoassinado, intermediário ausente, ou software de segurança reassinando seu tráfego. Firefox chama a mesma falha SEC_ERROR_UNKNOWN_ISSUER, Edge mostra DLG_FLAGS_INVALID_CA.
- INTERNET::ERR_CERT_COMMON_NAME_INVALID: o certificado é válido, só não para o endereço que você pediu. O nome do host não está na lista SAN do certificado (Nome alternativo do assunto, a lista de nomes de host que um certificado cobre). A versão cotidiana disso é um certificado que cobre example.com enquanto você digita www.example.com.
- INTERNET::ERR_CERT_REVOKED: a autoridade certificadora retirou este certificado antes da data de expiração, geralmente após um comprometimento de chave ou um problema de validação. Sempre o trabalho do site.
- INTERNET::ERR_CERT_VALIDITY_TOO_LONG: o certificado foi emitido por mais tempo do que as regras atuais permitem. Cru, e sempre a montante de você.
- INTERNET::ERR_CERTIFICATE_TRANSPARENCY_REQUIRED: o certificado chegou sem provas suficientes de que foi registrado em logs de transparência de certificados públicos. O Chrome exige dois carimbos de data/hora assinados para certificados válidos 180 dias ou menos, três para os mais longos, de pelo menos dois operadores de log.
- MOZILLA_PKIX_ERROR_MITM_DETECTED: O Firefox descobriu que algo em sua máquina está interceptando tráfego criptografado. Quase sempre verificação antivírus HTTPS.
Três desses sete podem apontar para sua própria máquina: o código da data, o código de autoridade, e o código MITM do Firefox. Os outros quatro pertencem ao site. That single split saves you from trying visitor fixes on a server problem, which is where most wasted hours go.
Qual lado está quebrado: Um teste de 60 segundos
Before touching any setting, work out which side of the connection is at fault. Three questions get you there faster than any fix.
Every site, or just one? Every site means your device. A clock that’s drifted, a security product intercepting traffic, or a damaged root store. One site means that site, unless your browser is holding a stale HSTS entry or an extension is interfering.
Does it happen on other devices? This is the sharpest test available and it takes 20 segundos. Turn Wi-Fi off on your phone, load the same address over mobile data. Different device, different network, different operating system. Still broken? The certificate is broken, and no amount of cache clearing on your laptop will change that.
Você está em uma rede Wi-Fi pública? Aeroportos, hotéis e cafés administram portais cativos que interceptam sua primeira solicitação para que você aceite os termos ou pague. O Chrome geralmente reconhece isso. Ele substitui o aviso do certificado por uma leitura de página “Conecte-se ao Wi-Fi”, dizendo que a rede pode querer um login primeiro. Faça login na rede primeiro, então recarregue. Não há nada de errado com o site.
Correções quando o problema é o seu dispositivo
Consertar o relógio, e verifique o ano enquanto estiver lá
As datas dos certificados são validadas em UTC, então um fuso horário errado por si só raramente desencadeia isso. Uma data errada faz, instantaneamente e em todos os sites.
- janelas 11: Definições, então hora & língua, então Data & Tempo. Ative Definir hora automaticamente e clique em Sincronizar agora.
- Se a sincronização falhar: abra o prompt de comando como administrador e execute w32tm /ressincronizar. A resposta “O computador não sincronizou novamente porque não havia dados de horário disponíveis” geralmente significa porta UDP 123 está bloqueado em seu firewall ou rede.
- Mac OS: Configurações do sistema, Geral, Encontro & Tempo, em seguida, ative Definir hora e data automaticamente.
- iPhone e Android: Definições, então Data & Tempo, em seguida, definir automaticamente. Os telefones oscilam após um voo ou troca de SIM com mais frequência do que as pessoas esperam.
Uma das razões pelas quais as pessoas perdem completamente: um PC de mesa com uma bateria CMOS descarregada. Ele redefine seu relógio a cada corte de energia, frequentemente para uma data anos atrás. O aviso retorna todas as manhãs e desaparece após uma sincronização manual?? Essa é uma bateria de hardware que vale cerca de dólares 2, não é um problema do navegador.
Teste em uma janela privada, então leia o resultado corretamente
Abra o mesmo URL em uma janela anônima ou privada. Isso não é uma solução, é um diagnóstico, e o resultado diz muito. Se a página carregar corretamente, uma extensão ou estado armazenado do navegador está envolvido. Se falhar de forma idêntica, o problema está abaixo do perfil do seu navegador: o relógio, o armazenamento raiz do sistema, ou o próprio site.
Desative a verificação HTTPS em seu software de segurança
Norton, Bitdefender, Kaspersky, ESET, Avast, AVG and Sophos all ship a feature that inspects encrypted traffic. It works by installing its own root certificate on your machine, decrypting every HTTPS connection, then re-signing it before your browser sees it. When that root isn’t properly trusted, or the product updates badly, every site starts throwing authority errors. Firefox names the culprit outright with MOZILLA_PKIX_ERROR_MITM_DETECTED.
The fix is to disable the HTTPS or SSL scanning feature especificamente, not to uninstall your antivirus. In most products it sits under web protection or web shield settings. Reload the site afterwards. If the warning disappears, you’ve found it.
Limpe a coisa certa, que geralmente não é o seu cache
Cached pages and cookies rarely cause certificate errors, despite being the internet’s favorite advice. What does cause them is stale HSTS state. That’s a stored instruction telling Chrome to use HTTPS for a domain and to refuse any exception.
Abrir chrome://net-internals/#hsts, scroll to “Delete domain security policies”, enter the affected domain, and delete. Do it for the one domain giving you trouble, not as routine housekeeping. Then reload. If you want to clear cookies too, use chrome://settings/clearBrowserData, but treat that as a second step rather than a first.
VPNs, DNS personalizado e redes corporativas
A VPN that routes DNS through its own resolvers can land you on a different server than the certificate expects. Turn it off and reload before assuming the site is down. On a work laptop, TLS inspection is often company policy, with the corporate root installed by IT. In that case the warning means something in that setup broke, and your help desk owns the fix.
Should You Click “Proceed to Site (Inseguro)”?
Clique em Avançado e o Chrome oferece um link para continuar mesmo assim. Às vezes tudo bem. Muitas vezes não é, e a resposta honesta depende do que você está prestes a fazer na página.
A razão para hesitar é específica. Seu navegador não consegue distinguir entre um certificado que expirou na última terça-feira e uma interceptação ativa de seu tráfego. Ambos falham nas mesmas verificações, ambos produzem a mesma página. Quando você clica, você está aceitando essa ambigüidade em nome do site.
Uma regra viável: nunca prossiga com nada que envolva uma senha, um pagamento, ou dados pessoais. Bancário, o email, Confira, painéis de administração. Prosseguir em seu próprio servidor de desenvolvimento com um certificado autoassinado é uma questão totalmente diferente, e é para isso que existe a opção.
Nenhuma opção Avançado ou Continuar? Isso é o HSTS fazendo seu trabalho. O site informou ao seu navegador, antecipadamente, nunca permitir uma exceção. Limpe a entrada do Chrome://net-internals/#hsts se o site for seu e você souber por que ele está falhando. Você também verá pessoas recomendando que você digite isso não é seguro na página de aviso. É um desvio, não é um reparo, não funciona em domínios pré-carregados com HSTS, e deixa o problema subjacente exatamente onde estava.
Correções quando o problema é seu site
Se os visitantes estiverem acessando esta página, você está perdendo quase todos eles na porta. Trabalhe com eles em ordem.
Primeiro passo: veja o que você está realmente servindo
Clique no ícone à esquerda da barra de endereço, então “A conexão é segura”, então “O certificado é válido” para abrir o visualizador de certificado. Verifique três campos: Emitido para, Emitida pela, e as datas de validade. Isso leva dez segundos e resolve a questão da validade de uma vez.
De um terminal, correr openssl s_client -connect exemplo.com:443 -nome do servidor exemplo.com -showcerts. O sinalizador -servername é mais importante do que parece. Sem ele, um servidor que hospeda vários sites em um endereço IP devolve seu certificado padrão, e você acaba depurando o errado. Para uma opinião externa, incluindo questões de cadeia e protocolo, corra de graça Teste de servidor Qualys SSL Labs.
Causa 1: expirou, e ninguém te mandou um e-mail
Let’s Encrypt parou de enviar e-mails de aviso de expiração de certificado em 4 Junho 2025. Esse serviço foi a última rede de segurança para milhares de sites renovados manualmente. Leia essa data novamente se você administra um site cuja renovação de certificado não é automatizada. o Vamos criptografar o anúncio aponta os assinantes para monitoramento de terceiros, nomeando Red Sift Certificates Lite como uma opção gratuita que cobre até 250 certificados.
Renovar o certificado, em seguida, confirme imediatamente por que a renovação não aconteceu por conta própria. Uma armadilha para descartar: se o visualizador do certificado ainda mostrar a data de validade antiga após uma renovação bem-sucedida, seu servidor web nunca foi recarregado. Um certificado expirado é um sintoma. Automação quebrada é a doença, e produzirá esta página novamente em alguns meses. Não tenho certeza de onde seus certificados devem vir? Nosso detalhamento provedores de certificados SSL gratuitos e pagos cobre quais suportam emissão e renovação automatizadas.
Causa 2: o certificado não cobre esse nome de host
Um certificado para example.com não cobre automaticamente www.example.com. Eles são nomes de host separados, e ambos devem aparecer na lista SAN. A mesma história para shop.example.com, mail.example.com e qualquer outro subdomínio.
Reemitir o certificado cobrindo todos os nomes de host que os visitantes podem alcançar, em seguida, confirme se seus redirecionamentos enviam tráfego para a versão canônica. No cPanel, O AutoSSL cobre os domínios cujo DNS realmente resolve para esse servidor. Um subdomínio apontado para outro lugar sai da cobertura sem aviso prévio.
Causa 3: a cadeia está incompleta
Seu servidor deve enviar o certificado intermediário junto com o seu. Perca e alguns visitantes verão um erro de autoridade enquanto você não vê nada de errado. A versão clássica desse erro é apontar o Nginx para cert.pem em vez de fullchain.pem.
Os navegadores ignoram isso de forma inconsistente, que é o que torna tão confuso diagnosticar. O verificador de certificado do Chrome tentará buscar sozinho um intermediário ausente. Ele usa o campo AIA do certificado (Acesso às informações da autoridade, um ponteiro para onde reside o certificado do emissor). Firefox segue um caminho diferente. A Mozilla pré-carrega certificados intermediários conhecidos no navegador por meio de sua infraestrutura de configurações remotas, um recurso introduzido no Firefox 68. O objetivo era eliminar erros de emissores desconhecidos causados por servidores mal configurados. Então aqui está a sua dica: quando um site falha em um navegador e carrega em outro, suspeite da cadeia antes de suspeitar do certificado.
Causa 4: um CDN ou proxy fica na frente
Erro Cloudflare 526 significa que a Cloudflare concluiu uma conexão com seu servidor de origem e rejeitou seu certificado como expirado, autoassinado, ou errado para o nome do host. Dispara quando sua zona está definida como Cheia (estrito), qual é o modo que você deseja.
O erro comum é abandonar o modo Full (estrito) até Full para fazer o erro desaparecer. Isso não repara nada. Diz à Cloudflare para parar de validar seu certificado de origem, então o trecho entre Cloudflare e seu servidor permanece criptografado, mas não autenticado. Instale um certificado Cloudflare Origin CA na origem e mantenha a validação estrita ativada. O modo flexível merece seu próprio aviso. Ele mostra aos visitantes um cadeado enquanto fala HTTP simples para o seu servidor, e produz loops de redirecionamento de forma confiável. Nosso guia ilustrado de configuração do Cloudflare para WordPress percorre o modo correto durante a configuração.
Causa 5: a renovação está falhando silenciosamente em segundo plano
A renovação automatizada falha silenciosamente com muito mais frequência do que ruidosamente. Cinco causas são responsáveis pela maioria dos casos:
- UMA Registro DNS CAA isso não lista a autoridade de certificação que você está usando, que bloqueia a emissão de uma vez.
- Porta 80 fechado como medida de endurecimento. A validação HTTP ainda precisa disso, mesmo em um site que força HTTPS em todos os lugares.
- Um redirecionamento HTTPS forçado que captura a solicitação de validação antes que ela chegue /.bem conhecido/desafio acme.
- Um CDN ou proxy respondendo à solicitação de validação em vez do seu servidor.
- Um subdomínio cujo DNS não aponta mais para o servidor. Um único nome de host com falha pode bloquear a renovação de todo o certificado.
Verifique seus registros de renovação em vez de adivinhar. No cPanel esse é o histórico do AutoSSL no WHM, que registra exatamente qual domínio falhou na validação e por quê.
Uma coisa que esse erro não é: conteúdo misto
Se sua página carrega, mas mostra “Não é seguro” na barra de endereço, isso é conteúdo misto, ou seja, páginas HTTPS extraindo imagens ou scripts por HTTP. Tópico relacionado, sintoma diferente, e nenhum intersticial de página inteira. Não gaste uma tarde reemitindo certificados através de um http codificado:// URL da imagem.
A matemática da renovação que quebrará os sites 2027
Aqui está um cálculo que vale a pena fazer hoje, porque explica uma onda de certificados expirados que chegarão no próximo ano.
No momento, o certificado Let’s Encrypt padrão dura 90 dias, e o conselho padrão tem sido um trabalho de renovação a cada 60. Isso deixa 30 dias de folga. Três renovações consecutivas com falha e seu site ainda está online, ainda confiável, ainda bem.
Essa margem está prestes a diminuir. Let’s Encrypt publicou uma programação tirando a vida útil do certificado padrão de 90 dias até 45. Seu primeiro marco já atingiu: O perfil tlsserver opcional do Let’s Encrypt mudou para certificados de 45 dias em 13 Maio 2026. O padrão se move em seguida. Em 10 fevereiro 2027 O perfil clássico do Let’s Encrypt começa a emitir certificados de 64 dias. Execute o mesmo trabalho codificado de 60 dias em um certificado de 64 dias e sua folga cairá de 30 dias para 4. Uma corrida perdida, um token de API expirado, uma reinicialização do servidor no momento errado, e os visitantes recebem a página de aviso.
Trinta dias de margem se tornam quatro. Essa é a história toda, e é por isso que o Let’s Encrypt agora informa aos assinantes que renovar em um intervalo fixo não é mais suficiente. Mudar para ARI (Informações de renovação ACME), onde a autoridade de certificação informa ao seu software de renovação quando renovar, em vez de você decidir antecipadamente. Certbot e a maioria dos clientes ACME atuais já o suportam. ACME é o protocolo que seu servidor usa para solicitar e renovar certificados automaticamente.
Os limites de todo o setor movem-se na mesma direção. Desde a 15 marcha 2026 a vida máxima de qualquer certificado TLS publicamente confiável foi 200 dias, para baixo de 398. Esse cronograma vem de Votação do CA/Fórum do Navegador SC-081v3, e cai para 100 dias em 2027, então 47 no 2029. Faça a subtração do velho hábito de um lembrete anual do calendário. Contra um certificado de 200 dias, agora dispara 165 dias após o certificado já ter expirado.
Como impedir que isso volte
Combine sua situação com um destes quatro. Cada um tem uma resposta diferente, e escolher o errado desperdiça semanas.
Hospedagem cPanel compartilhada, sem terminal. Um site WordPress, tudo através do painel de controle. Deixe o AutoSSL ativado, manter o porto 80 abrir, e verifique se seu registro CAA lista a autoridade que seu host usa. Em seguida, defina um lembrete de calendário a cada 60 dias para abrir seu próprio site em uma janela privada e olhar o cadeado. Manual, sem glamour, e detecta a falha enquanto você ainda tem semanas de pista.
Um VPS com certbot no cron. Mude a renovação em intervalo fixo para a renovação baseada em ARI agora, e não em fevereiro 2027. Enquanto você estiver lá, confirme se seu gancho de recarga realmente reinicia o servidor web. Um certificado renovado em disco que o Nginx nunca recarregou ainda serve o antigo expirado para cada visitante.
Agência com 20+ sites de clientes. Os cron jobs por site não serão escalonados, e você descobrirá qual quebrou com um cliente irritado. Use external certificate monitoring that alerts on expiry from outside your infrastructure. Let’s Encrypt names Red Sift Certificates Lite, free for up to 250 certificados, which covers most agency portfolios without a line item.
Budget above USD 15/month. No appetite for any of this? Buy the problem away. Managed platforms handle issuance, renewal and reload hooks as part of the service. Nossos guias para managed hosting providers e hosts with the strongest built-in security compare who includes that, and who charges extra. Below that budget, run your own automation and accept that monitoring it is part of the job.
perguntas frequentes
Is it safe to click “Proceed to site (inseguro)”?
It depends entirely on what you do next. Your browser can’t tell an expired certificate apart from an active interception, so clicking through means accepting that uncertainty yourself. Nunca prossiga em uma página de login, uma finalização da compra, ou qualquer coisa que trate dados pessoais. Ler um artigo estático em um site cujo certificado expirou ontem traz muito menos riscos. E sua própria caixa de desenvolvimento com um certificado autoassinado é exatamente a opção.
Por que “sua conexão não é privada” aparecer em todos os sites que eu abro?
Porque a falha está no seu dispositivo, não em nenhum desses sites. Em ordem de probabilidade: o relógio do seu sistema está errado, ou seu antivírus está interceptando o tráfego HTTPS com um certificado raiz não confiável. A terceira opção é um portal cativo de Wi-Fi público no qual você ainda não fez login. Conserte o relógio primeiro, já que leva 30 segundos e explica a maioria dos casos em que todos os sites falham ao mesmo tempo.
Como faço para corrigir isso quando não há opção Avançado ou Continuar?
Isso é HSTS, a policy the site set in advance telling browsers never to allow an exception for it. Chrome is doing what it was told. If the site is yours, open chrome://net-internals/#hsts, usar “Delete domain security policies” on that domain, e recarregar. If the site isn’t yours, there’s no browser-side fix and there shouldn’t be. Contact the site owner or wait for them to renew.
Um certificado SSL expirado prejudica minha classificação no Google??
Google has said HTTPS is a lightweight ranking factor, and that it isn’t a requirement for indexing. The direct ranking effect is smaller than most SEO advice implies. The traffic damage is the real cost. Every visitor from search hits a full-page interstitial before your content renders, and the overwhelming majority leave. Treat it as a conversion emergency rather than a ranking one, and fix it within hours.
Por que o site carrega no meu telefone, mas não no meu laptop?
Two devices, dois armazenamentos confiáveis diferentes e dois conjuntos diferentes de software instalado. Os culpados habituais no laptop são a verificação antivírus HTTPS, uma extensão do navegador, uma entrada HSTS obsoleta, ou um relógio que está atrasado. Seu telefone não tem nada disso. Se o seu telefone carrega o site através de dados móveis e o seu laptop não, pare de investigar o site. Comece com o relógio do laptop e seu software de segurança.
Limpar meu cache corrigirá isso?
Geralmente não, e é a etapa mais prescrita em todos os guias sobre este tópico. Páginas e cookies armazenados em cache não falham na validação do certificado. Entradas HSTS armazenadas e certificados raiz localmente confiáveis. Limpar seu cache é inofensivo, e pulando para a verificação do relógio, o teste da janela privada, e a exclusão do HSTS economizará seu tempo.
Uma VPN pode causar este erro?
sim, de duas maneiras. Algumas VPNs resolvem DNS por meio de seus próprios servidores e enviam você para um endpoint diferente daquele para o qual o certificado foi emitido. Outros inspecionam o tráfego de uma forma que se assemelha à interceptação. Desconecte a VPN e recarregue como diagnóstico. Se a página carregar limpa sem ela, a VPN é a sua resposta, e mudar suas configurações de DNS ou protocolo geralmente limpa.
Conclusão
Este erro tem exatamente dois proprietários, e o código no botão Avançado informa com qual deles você está lidando em cerca de cinco segundos. Errado em todos os sites significa que sua máquina, e o relógio é onde você começa. Errado em um site em dois dispositivos e duas redes significa que o certificado, e nenhuma configuração do navegador afetará isso.
Para proprietários de sites, o prazo já está no calendário. A vida útil dos certificados está diminuindo em um cronograma fixo que termina em 47 dias em 2029. Let’s Encrypt parou de enviar avisos de expiração por e-mail novamente 4 Junho 2025. Ninguém está vindo para lembrá-lo. Automatize a renovação adequadamente, monitore-o de fora do seu próprio servidor, e esta página se torna algo que só acontece com outras pessoas.
Depois de corrigir o certificado, a próxima pergunta geralmente é se o seu host atual está tornando isso mais difícil do que o necessário. Nosso ferramenta de busca de hospedagem filtra os provedores pelo que eles realmente incluem. Havia uma camada de proxy por trás do seu erro? O guia para Opções de hospedagem CDN explica como o certificado de borda e o certificado de origem funcionam juntos.