Webセキュリティゲートウェイとは?
Webセキュリティゲートウェイ, 現在は通常、セキュア Web ゲートウェイと呼ばれています (SWG), 組織のスタッフとインターネットの間のフィルターです. 開始する Web トラフィックをチェックします, マルウェアや禁止サイトをブロックし、社内ルールを適用します。…
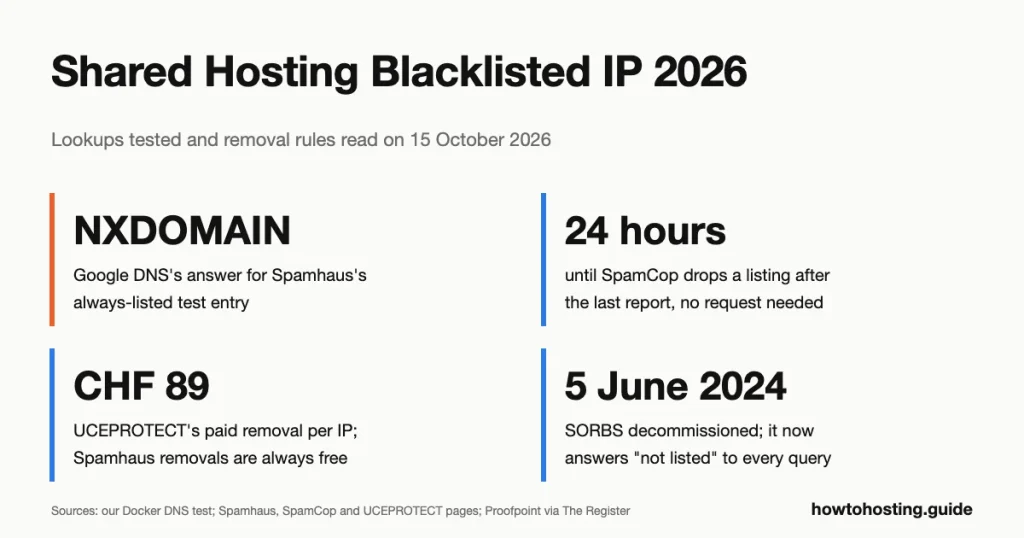
共有ホスティングのブラックリストに記載された IP 問題を解決する方法
共有ホスティングからのメールがブロックリスト エラーでバウンスされる場合, リストされている IP は通常、サーバー上の他のすべてのアカウントと共有している IP です。. これにより、修正の大部分はホストの手に委ねられます. この 6 つのステップで成果が得られます…
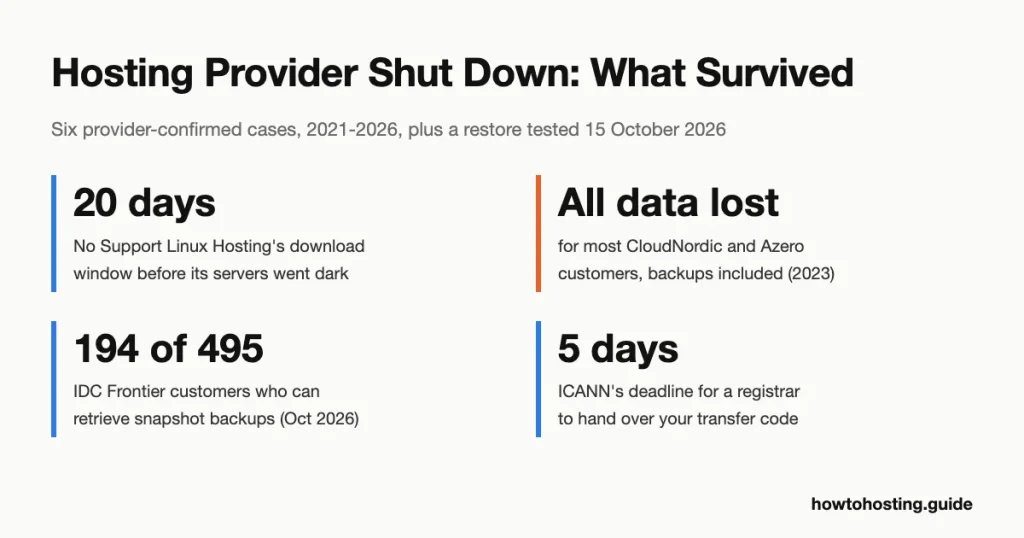
サイバー攻撃を受けてホスティングプロバイダーが完全にシャットダウン
の上 18 8月 2023, ランサムウェアがCloudNordicを攻撃し、すべてのサーバーディスクを暗号化, 加えて、プライマリおよびセカンダリのバックアップ システム. 顧客のほとんどが、そこに保管していたデータをすべて失いました. ホストが暗くなった場合, またはあなたのデータを言います…
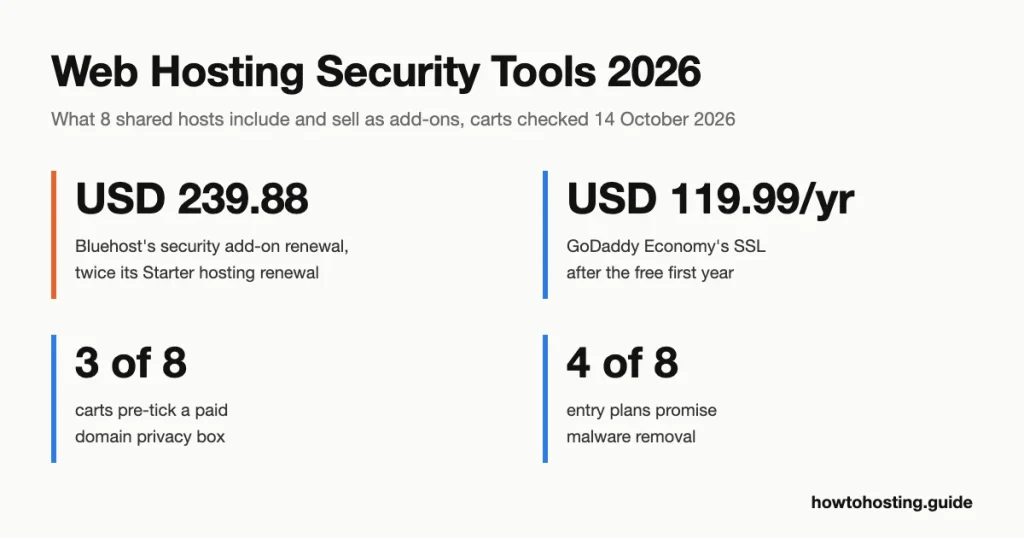
すべてのウェブホスティングプランに含まれるべきセキュリティツール
短い答え: ホスティング プランには無料の SSL が含まれている必要があります, セルフサービスバックアップ, マルウェアのスキャンと削除, ウェブアプリケーションファイアウォール. のエントリープランとチェックアウトカートを読みます 8 大規模な共有ホスト 14 10月 2026. 全て 8 来る…
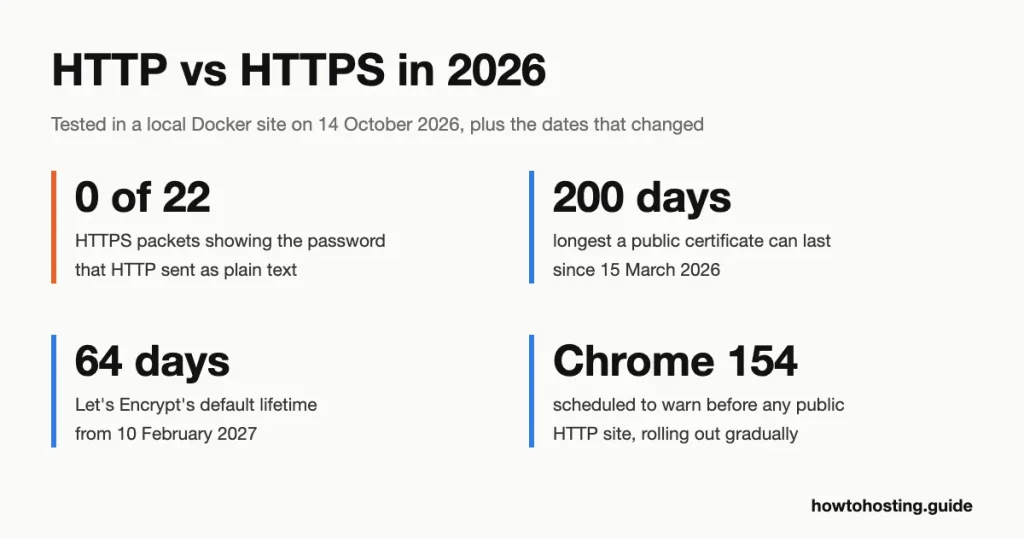
HTTPと. HTTPS: 違い, 長所と短所
HTTPS は、暗号化された TLS 接続を通じて送信されるプレーン HTTP です。. ページ, リンクとリクエストは同じままです. HTTPS は 3 つの保護を追加します. ネットワーク上の誰もトラフィックを読んだり変更したりすることはできません, そしてブラウザはサーバーのアイデンティティをチェックします…
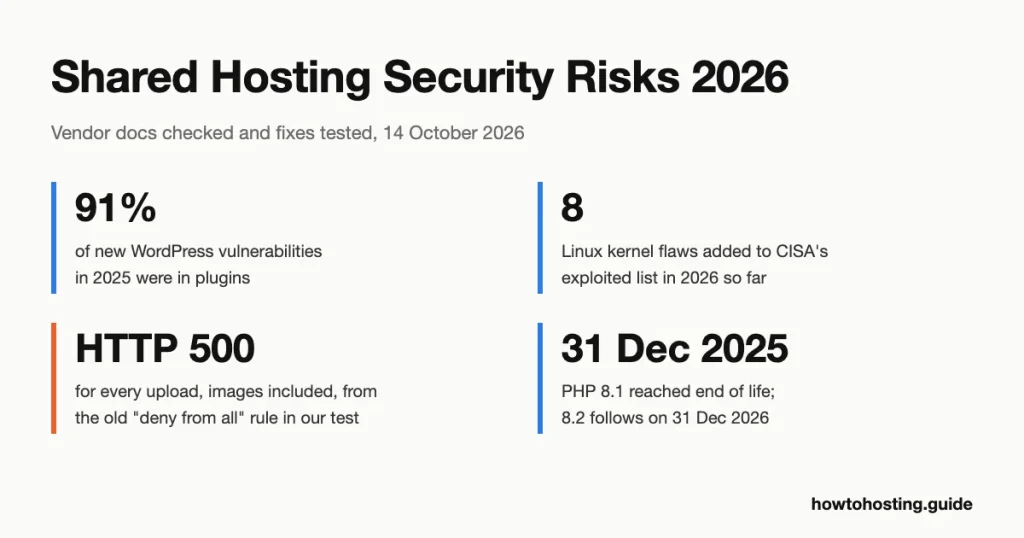
共有ホスティングのセキュリティリスク 2026
現在の共有ホスト上, あなたの隣のアカウントがサイトのハッキングにつながることはほとんどありません. パッチスタックのカウント 11,334 WordPress の新たな脆弱性 2025, と 91% そのうちのはプラグインにありました. 独自のプラグインが扉を開きます. The…
で最高の SSL 証明書プロバイダー 2026: 11 無料 CA と有料 CA の比較
行進に 15, 2026, ドロップされたパブリック TLS 証明書の最大有効期間 398 までの日数 200. に該当します 100 日数 2027 と 47 に 2029. そのたった一つのルール, プラス 2025 collapse of Entrust\’s public certificate…
最も安全な Web ホスティング プロバイダー (2026): 上 10 比較
SiteGround のアンチボット システムは大まかにブロックします 670 ネットワーク全体で 1 日に 100 万件のブルート フォース試行が行われる. ScalaHosting の SShield が停止すると主張 99.998% ウェブ攻撃をリアルタイムで検知. Hostinger の AI マルウェア スキャナーを捕捉 95% 実行前の脅威のテスト. これらはマーケティングではありません…
DNS 詐欺と DNSSEC 保護 (2026): ウェブサイト所有者が知っておくべきこと
ホスティングプロバイダーからメールが届きます. 件名: “必要なアクション: ドメインを DNSSEC にアップグレードします。” ロゴが合ってる, 送信者の名前は正しいようです, そしてメッセージは、DNS セキュリティ拡張機能を無料でアクティブ化する必要があることを説明します. クリックすると…
サイバーセキュリティの基本
サイバーセキュリティは、オンラインの脅威に対応して進化し続けています, ハッカー攻撃, オンラインのウイルスおよびその他の多くの脆弱性. HowToHosting.guide では、サイバーセキュリティの基本と、それが私たち全員に与える影響について簡単に説明することが重要であると考えています。…
cPanelとWHMのセキュリティ上の欠陥により2FAバイパスが許可されました
セキュリティ研究者は、cPanelが, おそらくウェブホスティング用の管理ツールの最も一般的なプロバイダー, 脆弱です. cPanelとWebHostManagerにセキュリティ上の欠陥がありました (WHM) ウェブホスティングプラットフォーム, 有効な資格情報を持つリモート ハッカーが 2 要素をバイパスできるようにする…
Webセキュリティとは?
Webセキュリティが正確に何であるかを疑ったことがあります? わかりやすく説明し、この IT 分野の主な焦点を説明すれば、もう迷う必要はありません。. WebセキュリティはWebアプリケーションセキュリティとも呼ばれます,…
パスワード管理とそれが重要な理由 2021?
ハッキングされたことはありますか? パスワードが侵害されました? 答えに関係なく, HowToHosting.guideで、適切なパスワード管理が必要な理由と、それが最も重要である理由を説明しましょう. パスワード管理は必ずしもあなたがする必要があるという意味ではありません…
海賊版のWordPressプラグインを使用すると、サイトにバックドアをもたらす可能性があります
脆弱性と盗まれたログイン資格情報は、Webサイトに対するほとんどの攻撃で使用されます. でも, 別のリスクも存在します, そしてそれはウェブサイトへのバックドアの意図しないインストールを含みます. これは、Web サイトの所有者をだまして、隠されたバックドアをインストールさせることで実行できます。…
忍者フォームの欠陥WordPressプラグインが100万のウェブサイトを公開
NinjaFormsWordPressプラグインの4つの新しいセキュリティの脆弱性が報告されました. Ninja Formsプラグインを使用すると、ユーザーはドラッグアンドドロップ機能を使用してフォームを簡単に作成できます。, そしてそれはWordPressリポジトリで非常に人気があります, そのまま…
CVE-2020-35942: NextGenGalleryWordPressプラグインの重大なバグ
NextGen Galleryは、人気のあるWordPressプラグインです。 800,000 インストール. プラグインにより、応答性の高い画像ギャラリーを作成できます. 不運にも, Wordfenceのセキュリティ研究者は、プラグインに脆弱性が含まれていることを発見しました, そのうちの1つ (CVE-2020-35942) 重要なリモート コード…
ChromeWebセキュリティとは?
Chromeのウェブセキュリティの背後にあるものを考えたことはありますか? HowToHosting.guideでは、Googleのブラウザの背後にある安全性の概要を簡単に説明します。, 微調整できる設定, さまざまな操作に利用できるオプションは何か…
脆弱なプラグインが原因で攻撃を受けているほぼ100万のWordPressサイト
900,000 WordPressのウェブサイトは悪意のある攻撃を受けています. その主な目標は、サイトを操作し、訪問者を不正なページにリダイレクトすることです. バックドアウイルスは管理ユーザーを標的にします. Wordfenceチームが攻撃について報告します. 研究チームによると,…
ハッカーがMicrosoftAzureクラウドで誤って構成されたKubernetesノードを悪用する
コンピューターハッカーが、誤って構成されたKubernetesノードを乗っ取ることが判明しました, MicrosoftAzureクラウドの不可欠な部分. これは、クライアントが展開する複雑なサービスの一部であるため、同社が提供する最も重要なサービスの 1 つです。…
CVE-2019-16759: vBulletinゼロデイエクスプロイトが開示されました
セキュリティコミュニティは、CVE-2019-16759で追跡されるゼロデイエクスプロイトとして分類されるvBulletinフォーラムプラグインに危険な新しいセキュリティバグの詳細を投稿しました. 概念実証も利用可能であり、利用可能な情報によると、バグは…
紹介されている企業の一部からアフィリエイト手数料を得る場合がありますが、, これらの手数料はレビューの完全性を損なったり、ランキングに影響を与えることはありません.
アフィリエイトの収益はアカウント獲得のカバーに貢献します, 試験費用, メンテナンス, ウェブサイトや社内システムの開発.
信頼できるホスティングの洞察と誠実さのためにhowtohosting.guideを信頼してください.