Auf dieser Seite: [ausblenden]
Ein Web-Sicherheits-Gateway, wird heute üblicherweise als sicheres Web-Gateway bezeichnet (SWG), ist ein Filter zwischen den Mitarbeitern einer Organisation und dem Internet. Es überprüft den von ihnen gestarteten Webverkehr, Blockieren von Malware und gesperrten Websites und Anwenden von Unternehmensregeln auf den Rest. Es schützt Ihre Website nicht vor Angreifern; Das ist die Aufgabe einer Webanwendungs-Firewall (WAF).
Die meisten Gateways laufen mittlerweile als Cloud-Dienst, gebündelt in Plattformen, die Gartner SSE und SASE nennt (beide werden unten erklärt). Zum Lesen von verschlüsseltem HTTPS-Verkehr, Ein Gateway benötigt ein eigenes Stammzertifikat, dem jedes von ihm überwachte Gerät vertraut. Das ist das Zertifikat, anhand dessen ein Gerät alle anderen Zertifikate prüft.
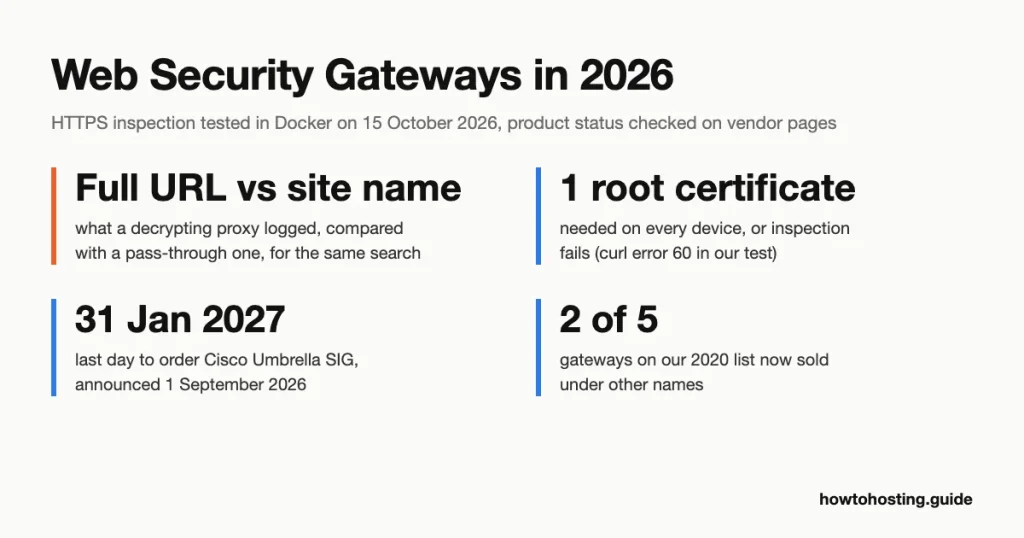
Wir haben getestet, was sich dadurch in einem Einweg-Docker-Setup ändert 15 Oktober 2026. Wir haben auch überprüft, was aus den fünf auf dieser Seite aufgeführten Produkten geworden ist 2020. Eines dieser Unternehmen wurde aus der Verwaltung verkauft.
Zuletzt überprüft: Oktober 2026. Produktstatus und veröffentlichte Preise auf Anbieterseiten überprüft.
Was ein Secure Web Gateway mit einer Webanfrage macht
Das Glossar von Gartner legt das Minimum fest. Ein Tor “Filtert unerwünschte Software/Malware aus dem vom Benutzer initiierten Web-/Internetverkehr und sorgt für die Einhaltung von Unternehmens- und gesetzlichen Richtlinien”. Es muss eine URL-Filterung beinhalten, Erkennung von Schadcode und Anwendungskontrollen (Gartners Definition, archived November 2025).
NIST, the US standards agency, puts it more bluntly. Es ist 2022 network guide calls an SWG “fundamentally a web filter that protects outbound user traffic”.
Here’s what happens when someone on a company laptop opens a link:
- The request reaches the gateway. An agent app on the laptop sends it there, or the browser uses a proxy setting (a PAC file). Office routers can also tunnel all traffic to the gateway over GRE or IPsec, two standard tunnel types.
- The gateway checks who and where. It matches the user to a group, then looks up the site’s category and reputation. A company might block gambling as a category and any site flagged for phishing.
- It decides whether to decrypt. Without decryption it sees the site’s name and little else. Bei der Entschlüsselung liest es die vollständige Adresse und den Inhalt.
- Es prüft, was es lesen kann. Downloads werden auf Malware überprüft. App-Steuerelemente können ein Tool zulassen, Uploads darauf jedoch blockieren. Verhinderung von Datenverlust (DLP) Regeln suchen nach Dingen wie Kartennummern, die das Unternehmen verlassen.
- Es erlaubt, blockiert oder warnt. Anschließend wird das Ergebnis protokolliert. Das Protokoll verknüpft jede Anfrage mit einer benannten Person, was später für die Privatsphäre wichtig ist.
Eine Namensfalle: ein “Internet-Gateway” ist nicht dasselbe. Ein Heimrouter oder das Internet-Gateway eines Cloud-Netzwerks leitet den ein- und ausgehenden Datenverkehr weiter. Es öffnet sich nicht, Scannen oder beurteilen Sie etwas davon.
Secure Web Gateway vs. Firewall, WAF und Proxy
Die vier geraten durcheinander, weil sie in derselben Box sitzen können. Der klare Weg, sie voneinander zu unterscheiden, ist die Richtung: wer den Verkehr in Gang setzt, und auf wessen Seite sich das Werkzeug befindet.
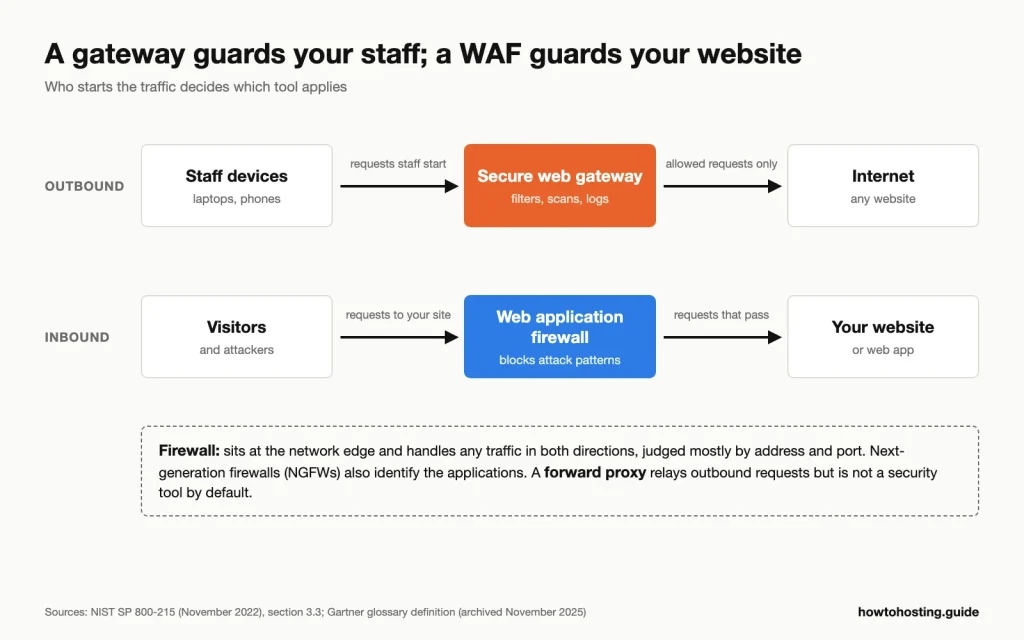
Die Richtung bestimmt das Werkzeug: Ein Gateway überwacht den Datenverkehr, den Ihre Mitarbeiter starten, eine WAF für den Traffic, den Besucher an Ihre Website senden. Quelle: NIST SP 800-215 (November 2022) und Gartners Glossardefinition.
| Werkzeug | Schützt | Verkehr, den es verarbeitet | Was es sieht |
|---|---|---|---|
| Sicheres Web-Gateway (SWG) | Ihre Benutzer und ihre Geräte | Ausgehender Webverkehr, den Ihre Benutzer starten | Site-Kategorie, Downloads, App-Nutzung, Daten verlassen |
| Firewall (inklusive einer Next-Gen-Firewall, NGFW) | Ein Netzwerk oder ein einzelner Server | Jeglicher Verkehr, der den Rand überquert, in beide Richtungen | Adressen, Häfen und, auf NGFWs, Anwendungen |
| Webanwendungs-Firewall (WAF) | Ihre Website oder App | Eingehende Anfragen von Besuchern | Angriffsmuster wie SQL-Injection |
| Weiterleitungs-Proxy | Standardmäßig kein Sicherheitstool | Ausgehende Anfragen werden für Benutzer weitergeleitet | Was auch immer sein Besitzer konfiguriert, oft nur Caching |
Wie unterscheidet sich eine WAF von einer Firewall?? Eine WAF verarbeitet nur Webanfragen an Ihre eigene Website, und es liest sie genau. Eine Firewall verarbeitet jede Art von Datenverkehr, beurteilt aber hauptsächlich, woher er kommt und wohin er geht.
Der NIST-Leitfaden erläutert auch die SWG-Seite. Tore “sind kein Ersatz für WAFs”, die Websites schützen “vor eingehenden Angriffen” (NIST SP 800-215, Sektion 3.3).
Wenn Sie also eine WordPress-Site betreiben und diese schützen möchten, Ein Gateway ist der Fehlkauf. Sie möchten eine WAF vor der Site, plus die Outside-In-Checks in unserem Leitfaden zu Testen Sie die Sicherheit Ihrer WordPress-Site.
Und der Stellvertreter? Jede SWG ist ein Proxy, aber nicht jeder Proxy ist eine SWG. Ein einfacher Forward-Proxy leitet Anfragen weiter und kann sie zwischenspeichern. Das Gateway fügt den Sicherheitsteil hinzu: Kategorien, Scannen, Richtlinie und das Protokoll pro Benutzer.
Am oberen Ende verschwimmen die Linien, obwohl. Firewalls der nächsten Generation filtern jetzt URLs und entschlüsseln den Datenverkehr, Daher verfügt ein einzelnes Büro mit einer NGFW möglicherweise bereits über die meisten Funktionen eines Gateways.
HTTPS-Inspektion: Das Root-Zertifikat und die Datenschutzkosten
Der Großteil des Webverkehrs ist mittlerweile verschlüsselt, Ein Gateway, das nicht entschlüsseln kann, liest also hauptsächlich Site-Namen. Beim Entschlüsseln teilt das Gateway die Verbindung in zwei Teile. Es kommuniziert mit der Website selbst. Anschließend wird Ihrem Browser ein Ersatzzertifikat für diese Site übergeben, vor Ort mit dem eigenen Root des Gateways signiert.
Was es auf jedem Gerät braucht
Ihr Browser akzeptiert dieses Ersatzzertifikat nur, wenn er demjenigen vertraut, der es signiert hat. Daher muss das Unternehmen auf jedem Gerät, das es überprüfen möchte, das eigene Root-Zertifikat des Gateways installieren. CISAs 2017 Alert brachte es klar auf den Punkt: “Administratoren müssen vertrauenswürdige Zertifikate auf Clientgeräten installieren” (CISA TA17-075A). Die aktuellen Einrichtungshandbücher von Cloudflare und Microsoft sagen dasselbe für ihre Gateways.
Browser orientieren sich hier meist am Betriebssystem. Chrome berücksichtigt Roots, die ein Administrator dem Trust Store des Systems hinzufügt. Firefox hat standardmäßig mit dem Import mit der Version begonnen 120 im November 2023, unter Windows, macOS und Android (Feuerfuchs 120 Versionshinweise).
Das Zertifikat einer öffentlichen Website ist anders: Es stammt von einer öffentlichen Zertifizierungsstelle, wie die in unserem Vergleich der SSL-Zertifikatsanbieter. Ein Gateway-Root ist privat, Und es ist nur dort vertrauenswürdig, wo die IT es installiert hat.
Der Datenschutz-Kompromiss
Die EU-Datenschutzbehörden haben genau diesen Fall behandelt 2017. Ihre Meinung zur Überwachung am Arbeitsplatz nennt sich Tracking “jede Online-Aktivität der Mitarbeiter” unverhältnismäßig. Arbeitgeber sollten über einen Verzicht nachdenken “privates Webmail, Besuche von Online-Banking- und Gesundheitswebsites”. Dem Personal sollte auch mitgeteilt werden, was das Gerät überwacht (Artikel 29 Arbeitsgruppe, Meinung 2/2017).
Die britische Regulierungsbehörde 2023 Die Anleitung ist allgemeiner. Es heißt, dass der Netzwerkverkehr überwacht wird “kann ein hohes Risiko darstellen” und fordert Arbeitgeber auf, eine Datenschutz-Folgenabschätzung durchzuführen (ICO, Überwachung der Arbeitnehmer).
In der Praxis bedeutet das eine schriftliche Richtlinie, Ausschlüsse für Bankwesen und Gesundheit, und Protokolle, die nur wenige namentlich genannte Personen öffnen können.
Welche Entschlüsselungsänderungen: Unser Docker-Test
Wir haben kein kommerzielles Gateway getestet, denn dafür sind ein Firmenkonto und registrierte Geräte erforderlich. Stattdessen haben wir den Entschlüsselungsschritt selbst mit mitmproxy reproduziert 12.2.3, ein Open-Source-Abfang-Proxy, in Docker auf 15 Oktober 2026. Der Client war ein Alpine-Linux-Container mit OpenSSL 3.3.7 und locken 8.14.1. Hier ist das Zertifikat, das Wikipedia bei einer direkten Verbindung sendet:
$ openssl s_client -connect www.wikipedia.org:443 -servername www.wikipedia.org </dev/null 2>/dev/null | openssl x509 -noout -subject -issuer
subject=CN=*.wikipedia.org
issuer=C=US, O=Let's Encrypt, CN=YE2
Und die gleiche Anfrage wird über den entschlüsselnden Proxy gesendet:
$ openssl s_client -proxy hth-swg-test-mitm:8080 -connect www.wikipedia.org:443 -servername www.wikipedia.org </dev/null 2>/dev/null | openssl x509 -noout -subject -issuer
subject=CN=*.wikipedia.org
issuer=CN=mitmproxy, O=mitmproxy
Der Site-Name bleibt gleich. Der Unterzeichner wechselt. Ohne dass der Root des Proxys installiert ist, Curl weigerte sich, eine Verbindung herzustellen:
$ curl -sS -x http://hth-swg-test-mitm:8080 -o /dev/null https://www.wikipedia.org/
curl: (60) SSL certificate problem: unable to get local issuer certificate
More details here: https://curl.se/docs/sslcerts.html

curl failed to verify the legitimacy of the server and therefore could not
establish a secure connection to it. To learn more about this situation and
how to fix it, please visit the webpage mentioned above.

$ curl -sS --cacert /root/gateway-root.pem -x http://hth-swg-test-mitm:8080 -o /dev/null -w "HTTP %{http_code}\n" https://www.wikipedia.org/
HTTP 200
Mit der vertrauenswürdigen Wurzel (das --cacert Linie), Die Seite wurde ohne Warnung geladen. Das ist der ganze Trick, Aus diesem Grund kann ein Gateway ohne Root auf Ihrem Gerät Ihren HTTPS-Verkehr nicht unbemerkt lesen.
Dann haben wir verglichen, was jeder Modus in sein Protokoll schreibt. Wir haben Wikipedia nach durchsucht “Rückenschmerzen” über den entschlüsselnden Proxy, dann über einen zweiten Proxy, der HTTPS unverändert weiterleitet:
# decrypting proxy log
172.21.0.3:33956: GET https://en.wikipedia.org/w/index.php?search=back+pain HTTP/2.0

# pass-through proxy log, same request
[12:45:03.870][172.21.0.3:35870] server connect en.wikipedia.org:443 (185.15.59.224:443)
Ohne Entschlüsselung, Das Protokoll enthielt nur den Site-Namen. Mit Entschlüsselung, es hielt die vollständige Suche, Gesundheitsthema inklusive. Ein echtes Gateway kann diese Zeile mit angehängtem Benutzernamen speichern. Unser Test umfasste das Zertifikat und die Protokollierung, nichts anderes: keine Filterung, Malware-Scanning oder Geschwindigkeit.
Was kaputt geht, und was ungelesen bleibt
Apps, die ihr Zertifikat anpinnen, Das heißt, sie akzeptieren nur ein bestimmtes Zertifikat, den Ersatz verweigern und scheitern. In der Dokumentation von Cloudflare heißt es “Die meisten mobilen Anwendungen verwenden Zertifikat-Pinning”, und Microsoft sagt dasselbe “viele mobile Anwendungen”. Administratoren handhaben dies mit Ausschlusslisten. Das Gateway von Microsoft erstellt sogar eine editierbare Regel, die überspringt Finanzen, Gesundheit, Bildung und Regierung Websites standardmäßig.
WER, eine neuere Art, Web-Traffic zu transportieren, ist eine weitere Lücke. Chrome akzeptiert bei QUIC-Verbindungen keinen vom Unternehmen hinzugefügten Root, gemäß den FAQ zum Root-Store. In der Einrichtungsanleitung von Microsoft werden Administratoren aufgefordert, QUIC zu blockieren, Daher greifen Browser auf normales HTTPS zurück, das das Gateway lesen kann.
Jeder Ausschluss ist ein blinder Fleck, obwohl. Cloudflare warnt davor, dass a “Nicht prüfen” Regel bedeutet den Verlust der Protokollierungsfähigkeit, Block, Wenden Sie DLP an und scannen Sie diesen Datenverkehr auf Viren. Damit “Das Gateway prüft den verschlüsselten Datenverkehr” wirklich bedeutet: einiges davon, auf Geräten, die seinem Root vertrauen.
Das Gateway wird auch zu einem Ort, an dem Passwörter in lesbarer Form weitergegeben werden. Die NSA warnte die Admins vor einem Inspektionssystem “könnten ihren Zugriff missbrauchen, um Passwörter oder andere sensible Daten zu erfassen”. Es wird außerdem empfohlen, die Entschlüsselung innerhalb eines Netzwerks nur einmal vorzunehmen (NSA, Risikomanagement durch TLS-Inspektion).
Schlecht gebaute Gateways können die Verschlüsselung, in der sie sich befinden, schwächen. EIN 2017 In der Studie wurden zwölf Inspektionsgeräte für Unternehmen getestet (Mittelkästen). Die Standardeinstellungen von elf anfälligen Verbindungen sind bekannten Angriffen ausgesetzt (Durumeric et al., NDSS 2017). Diese Daten sind alt, Dies ist jedoch der Grund, einen Anbieter zu fragen, wie sein Gateway das Zertifikat der realen Site überprüft.
So überprüfen Sie, ob Ihr Datenverkehr überprüft wird
In Chrome oder Edge, Klicken Sie auf das Symbol links neben der Adresse und öffnen Sie die Zertifikatsdetails. Schauen Sie sich dann an, wer es ausgestellt hat. Eine öffentliche Zertifizierungsstelle wie Let’s Encrypt oder DigiCert bedeutet keine Inspektion. Ein Firmenname oder der Name eines Gateway-Anbieters bedeutet, dass Ihre Verbindung unterwegs entschlüsselt wird.
Auf macOS oder Linux, der gleiche Scheck von einem Terminal:
openssl s_client -connect www.wikipedia.org:443 -servername www.wikipedia.org </dev/null 2>/dev/null | openssl x509 -noout -issuerAuf unserem Mac wurde es gedruckt issuer=C=US, O=Let's Encrypt, CN=YE2. Das in macOS integrierte LibreSSL formatiert es als issuer= /C=US/O=Let's Encrypt/CN=YE2. Eine Einschränkung: Der Befehl verwendet nicht die Proxy-Einstellungen, die Ihr Browser verwendet. Also in einem Netzwerk mit einem expliziten Proxy, Der Browserprüfung ist diejenige zu vertrauen, der man vertrauen kann.
Wo Gateways sitzen 2026: SSE und SASE
Nur noch wenige Unternehmen kaufen ein Gateway allein. Normalerweise handelt es sich um einen Teil einer Plattform.
Gartner definiert Security Service Edge (SSE) als Dienstleistung, die “sichert den Zugriff auf das Internet, Cloud-Dienste und private Anwendungen”. Es “wird hauptsächlich als cloudbasierter Dienst bereitgestellt, und kann lokale oder agentenbasierte Komponenten umfassen”. Sicherer Zugriff auf den Service-Edge (SECHS) fügt die Netzwerkseite hinzu, SD-WAN (softwaredefinierte Verbindungen zwischen Büros), zum gleichen Paket. Die SASE-Liste von Gartner benennt die Teile: “SD-WAN, SWG, CASB, NGFW und Zero-Trust-Netzwerkzugriff (ZTNA)”.
Zwei dieser Akronyme benötigen jeweils eine Zeile. Ein Sicherheitsbroker für den Cloud-Zugriff (CASB) steuert, wie Mitarbeiter Cloud-Apps wie Dateifreigabedienste nutzen. Zero-Trust-Netzwerkzugriff (ZTNA) ersetzt das alte VPN zur Erreichung unternehmensinterner Apps. Die SWG ist das Stück, das das offene Web abdeckt.
Gartners neuester SSE Magic Quadrant, seinen jährlichen Anbietervergleichsbericht, kam heraus 29 Juli 2026. Seine Zusammenfassung nennt sich SSE “ein reifer Markt” und fordert Käufer auf, Sicherheitsanbieter abzuwägen “im Kontext einer Dual-Vendor-Secure-Access-Service-Edge-Strategie”. Im Klartext: Kaufen Sie die Sicherheit von einem Anbieter und die Büronetzwerke von einem anderen, wenn Ihnen das passt.
Cloud bedeutet nicht, dass die Geräte verschwunden sind. Fortinet verkauft FortiProxy-Boxen immer noch für bis zu 60,000 Benutzer. Broadcom verkauft weiterhin lokale Edge SWG-Appliances.
Netskope bietet neben seiner Cloud auch Hardware und virtuelle Gateways an. Fortinet verkauft sogar ein “Souverän” Version seines Cloud-Gateways, das Kunden in ihren eigenen Rechenzentren betreiben.
Definitionen werden hier schnell aktualisiert. Gartners eigener Glossareintrag nannte Skype in seiner letzten öffentlichen Aufnahme noch als Beispiel-App, im November 2025. Microsoft hatte Skype eingestellt 5 Kann 2025. Die Glossarseite selbst leitet nun auf eine allgemeine Gartner-Seite weiter.
Was zum 2020 Die Version dieser Seite ist falsch
Wir haben jede Behauptung der alten Seite über die Wirkung eines Gateways gegenüber Gartner überprüft, NIST und die Anbieter’ Eigene Seiten. Die meisten Basics haben gehalten. Der Rahmen tat es nicht.
| 2020 beanspruchen | Was wir im Oktober gefunden haben 2026 |
|---|---|
| Gateways helfen “Serversicherheit” und beschützen “Ihre Server” | Falsch. Ein Gateway schützt Benutzer beim Out-Browsing. Server und Websites benötigen eine WAF, gemäß NIST SP 800-215. |
| Sitzt “zwischen den Nutzern und dem Internet” und verwendet URL-Filterung, App-Steuerung, DLP, Antiviren- und HTTPS-Inspektion | Recht. Das entspricht der Mindestliste von Gartner, mit DLP als gemeinsames Extra. |
| Fünf “Eigenschaften” von Gateways im Allgemeinen | Sie folgen Abschnitt für Abschnitt der Produktseite von Barracuda, also beschrieben sie ein Gerät. Diese Seite verwendet immer noch dieselben fünf Abschnitte. |
| “Einfach zu implementieren” | Nicht für HTTPS-Inspektion. Es benötigt auf jedem Gerät ein Root-Zertifikat, Ausschlusslisten und eine Datenschutzerklärung. |
| “Perfekt zum Aufspüren von Bedrohungen” im verschlüsselten Verkehr | Nur für den Datenverkehr wird entschlüsselt. Angepinnte Apps und ausgeschlossene Kategorien werden ungelesen weitergeleitet. |
| Forcepoint-Angebote “100% Genauigkeit, wenn ein Angriff unmittelbar bevorsteht” | Keine Quelle. Weder die aktuelle Seite von Forcepoint noch der September 2020 Ausführung, in der Wayback Machine, sagt das. |
| Gateways sind “größtenteils cloudbasiert” | Stimmt jetzt. Laut Gartner ist SSE das “wird hauptsächlich als cloudbasierter Dienst bereitgestellt”. |
Was mit den fünf Toren geschah, die wir aufgelistet haben 2020
Zwei der fünf tragen ihre nicht mehr 2020 Namen. Ein Unternehmen wurde aus der Verwaltung verkauft. Hier ist jedes einzelne, in der Reihenfolge der alten Seite:
| 2020 Name | Stand im Oktober 2026 | Stichtag |
|---|---|---|
| Symantec Secure Gateway | Im Besitz von Broadcom. Umbenannt in Symantec Cloud SWG (war Web Security Service) und Edge SWG (war ProxySG). | Broadcom-Deal abgeschlossen 4 November 2019; November umbenennen 2022 |
| Forcepoint Web Security | Wird immer noch unter diesem Namen verkauft, Jetzt dreht sich alles um den Datenschutz | Francisco Partners hat den Kauf am abgeschlossen 11 Januar 2021 |
| Fortinet FortiProxy | Wird immer noch als Hardware verkauft, virtuelle Maschinen und eine Cloud-Bereitstellung; Der separate Cloud-Dienst ist FortiSASE | Ausführung 7.6 freigegeben 27 September 2024; neuester Patch 7.6.7 auf 12 August 2026 |
| Barracuda Web Security Gateway | Immer noch gelistet, als Hardware und als virtuelle Appliance, ohne veröffentlichten Preis | Keine End-of-Sale-Benachrichtigung gefunden |
| Censornet Web Security | Unternehmen in der Verwaltung; Geschäft an Trustlayer Limited verkauft. Das Produkt heißt jetzt TrustLayer Browse. | Verwaltung und Verkauf sowohl auf 16 April 2025 |
Die Änderung von Censornet ist am leichtesten zu übersehen, weil seine alte Adresse kommentarlos weiterleitet. Censornet Limited trat am in die Verwaltung ein 16 April 2025, und sein Geschäft wurde am selben Tag verkauft, nach Angaben der Administratoren’ Vorschläge, die beim Companies House eingereicht wurden.
Die Webadresse von Censornet leitet jetzt zu TrustLayer weiter, die das Rebranding am ankündigte 8 Kann 2025. TrustLayer veröffentlicht einen Preis: seine Durchsuchen-Ebene (Webfilterung plus CASB) wird gelistet von Britisches Pfund 5.70 pro Benutzer und Monat. Diese Zahl geht davon aus 750 oder mehr Benutzer, jährlich im Voraus in Rechnung gestellt. TrustLayer nennt es einen Richtpreis (Preise wie aufgeführt, ohne dass die Steuerzeile angezeigt wird).
Gateways-Käufer vergleichen in 2026
Wir haben diese aus den Ergebnissen öffentlicher Analysten und der Dokumentation der Anbieter ausgewählt, nicht von Bewertungsseiten. Drei Anbieter (Netscope, Palo Alto Networks und Zscaler) gab Leader-Platzierungen bei Gartner bekannt 29 Juli 2026 SSE-Bericht. Cloudflare kündigte im selben Bericht eine Visionary-Platzierung an.
Cisco stellt den Verkauf von Umbrella SIG ein und weist diese Kunden auf die neuere Plattform hin, also steht es auch auf der Liste. Das gilt auch für Microsoft, was einen Preis ausgibt. Broadcom und Fortinet übernehmen von unserem 2020 Liste, da beide immer noch Cloud- und Appliance-Versionen verkaufen. Forcepoint, auch noch verkauft, bleibt in der Tabelle oben, um diese Liste auf acht zu beschränken.
Sie sind alphabetisch geordnet, nicht gerankt. Wir haben keinen davon getestet.
Die meisten werden über Vertriebsteams im Rahmen unternehmensweiter Verträge verkauft. Für einen fairen Test bräuchte es ein Firmennetzwerk, registrierte Geräte und wochenlanger echter Datenverkehr, was ein Schreibtischtest nicht vortäuschen kann. Preise erscheinen nur dort, wo der Anbieter sie druckt.
| Produkt | Für wen es ist | Lieferung | Veröffentlichter Preis |
|---|---|---|---|
| Broadcom Symantec Cloud SWG und Edge SWG | Große Organisationen nutzen bereits Symantec-Proxys | Cloud and on-premises appliances | Keiner |
| Cisco Secure Access | Cisco Umbrella SIG customers, whom Cisco points to it | Wolke | Keiner |
| Cloudflare-Gateway (Cloudflare One) | Small teams, and buyers who want to try before a sales call | Wolke | Kostenlos bis zu 50 Benutzer; US Dollar 7 pro Benutzer und Monat, monatlich abgerechnet |
| Fortinet FortiProxy und FortiSASE | FortiGate firewall owners; buyers who need inspection on their own hardware | Appliances, virtual machines and cloud | Keiner |
| Microsoft Entra Internet Access | Microsoft 365 organisations whose staff sign in with Entra ID | Wolke | Ab USD 5.00 pro Benutzer und Monat, annual commitment, plus Entra ID P1 |
| Netskope One SWG der nächsten Generation | Companies most worried about data moving into cloud apps | Wolke, plus on-premises virtual and hardware gateways | Keiner |
| Palo Alto Networks Prisma Access | Organisations with remote and branch staff | Wolke | Keiner |
| Zscaler-Internetzugang | Companies retiring on-premises proxies and firewalls | Wolke | Keiner |
Prices are as listed on each vendor’s US page, ohne dass die Steuerzeile angezeigt wird. “Für wen es ist” follows each vendor’s own pitch where it states one.
Broadcom Symantec Cloud SWG und Edge SWG
Dies sind die 2020 page’s “Symantec Secure Gateway” under new names. Broadcom renamed Web Security Service to Cloud SWG and ProxySG to Edge SWG in November 2022. Der getrennte Verkauf der beiden Produkte wurde bereits im November eingestellt 2021. Beide kommen jetzt in einem Bundle, Symantec Web Protection, die Broadcom anstrebt “unsere komplexesten und anspruchsvollsten Kunden”.
Cisco Secure Access
Cisco gab am bekannt 1 September 2026 dass Umbrella SIG, sein älteres Cloud-Gateway, kann nicht nachbestellt werden 31 Januar 2027. Verlängerungen hören auf 31 Januar 2028, und der Support endet am 31 Januar 2029. Cisco nennt Secure Access, seine neuere SSE-Plattform, als Ersatz. Wenn Sie Umbrella jedes Jahr erneuern, Ihre nächste Erneuerung ist der Moment, es mit einem Konkurrenten zu vergleichen.
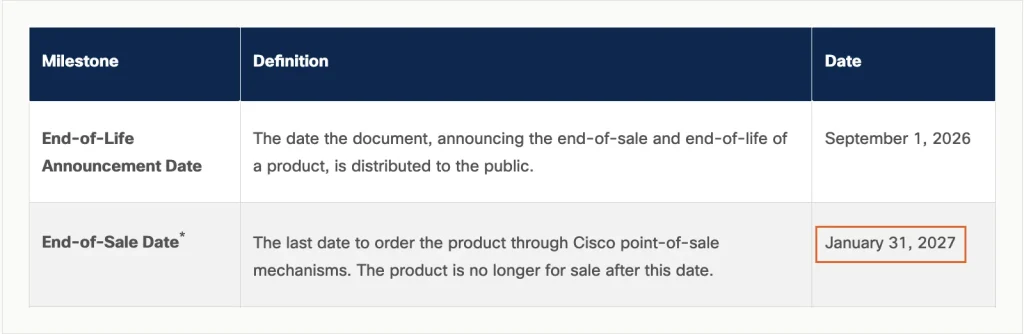
Die umrandete Zelle ist der letzte Tag, an dem Sie Umbrella SIG bestellen können, im Cisco-eigenen Datumsformat. Quelle: Cisco-End-of-Life-Bulletin EOL15975, gefangen genommen 15 Oktober 2026.
Cloudflare-Gateway (Cloudflare One)
Cloudflare ist am einfachsten auszuprobieren. Sein kostenloser Plan beinhaltet das Gateway mit einem 50-Benutzerlimit.
Darüber hinaus, Beim Pay-as-you-go-Plan gibt es kein Benutzerlimit, und Vertragskunden zahlen einen individuellen Jahrespreis. Der Datenverkehr kommt über die Geräte-App von Cloudflare oder als DNS-Abfragen an. Eine Lücke zu den günstigeren Tarifen: Die Einrichtung eines Browser-Proxys mit einer PAC-Datei ist nur im Vertragsplan aufgeführt.
Fortinet FortiProxy und FortiSASE
FortiProxy ist der 2020 Eintrag, immer noch als Hardware verkauft, virtuelle Maschinen und eine Cloud-Bereitstellung. Die größte Kiste, der 4000G, ist für bis zu ausgelegt 60,000 Benutzer.
FortiSASE ist das Cloud-Gateway von Fortinet. Auf 28 Juli 2026, Fortinet hat FortiSASE Outpost auf seinen FortiGate 1200G-Firewalls gestartet. Fortinet sagt, dass es Cloud-bereitgestellte Sicherheitsdienste in vom Kunden kontrollierte Umgebungen bringt.
Microsoft Entra Internet Access
Microsoft nennt es “ein identitätsbasiertes Secure Web Gateway”, und es wurde im Juli allgemein verfügbar 2024. Der aufgeführte USD 5.00 ist nicht die ganze Rechnung.
In der Dokumentation von Microsoft wird Entra ID P1 oder P2 als Voraussetzung aufgeführt, und P1 ist bei USD notiert 7.00 pro Benutzer und Monat. Microsoft sagt, dass P1 mit Microsoft geliefert wird 365 E3 und Business Premium. Ohne beides, Die beiden Lizenzen belaufen sich auf insgesamt USD 12.00 pro Benutzer und Monat (unsere Berechnung). Das Entra Suite-Paket kostet ebenfalls USD 12.00 und benötigt auch P1.
Netskope One SWG der nächsten Generation
Netskope setzt auf Datenschutz, pitchen “Web- und SaaS-Inline-Sicherheit” für jeden Benutzer oder jedes Gerät. Es handelt sich hauptsächlich um einen Cloud-Dienst. Büros können über GRE oder IPsec dorthin tunneln, und eine virtuelle Weiterleitungsmaschine kann vor Ort installiert werden.
Palo Alto Networks Prisma Access
Prisma Access gehört Palo Alto “Single, cloudbasierte Lösung”, und die SWG ist einer ihrer Teile. Palo Alto beschreibt es als “Bereitstellung konsistenter Sicherheit für Remote- und Zweigstellenbenutzer”.
Zscaler-Internetzugang
Erwarten Sie zwei Namen in Zscalers Material. Seine Website leitet jetzt das Produkt “Sicherer Internet- und SaaS-Zugriff (ZIA)”, während im Haupttext immer noch Zscaler Internet Access steht. Auf der Preisseite sind Pakete aufgeführt, aber keine Zahlen.
Benötigen Sie ein Web Security Gateway?? Vier Situationen
Die Antwort hängt davon ab, wo Ihre Mitarbeiter arbeiten und womit sie umgehen. Hier sind vier häufige Fälle.
Ein Büro, moderne Firewall: Überprüfen Sie zuerst Ihre Firewall. Viele Firewalls der nächsten Generation filtern bereits URLs und entschlüsseln HTTPS. Ein separates Gateway zahlt sich meist dann aus, wenn das Personal das Gebäude verlässt, Beginnen Sie also dort, bevor Sie ein zweites Produkt kaufen.
Unter 50 Benutzer, kleines Budget: Der kostenlose Plan von Cloudflare deckt bis zu ab 50 Benutzer. Dadurch kann ein Team, das größtenteils aus der Ferne arbeitet, kostenlos ein echtes Gateway ausprobieren. Vergangenheit 50 es ist USD 7 pro Benutzer und Monat.
Bereits bei Microsoft 365 Business Premium? Dann ist Entra ID P1 enthalten, und Microsofts Internet Access fügt USD hinzu 5.00 pro Benutzer und Monat bei einer jährlichen Verpflichtung.
Die Inspektion muss vor Ort erfolgen: Dies passt zu regulierten Daten, oder eine Regel, dass der entschlüsselte Datenverkehr niemals Ihre Räumlichkeiten verlässt. Schauen Sie sich Gateways an, die Sie selbst betreiben können. FortiProxy-Geräte, Die Edge SWG von Broadcom und die Sovereign-Option von Fortinet behalten die Entschlüsselung auf Ihrer eigenen Hardware bei. Planen Sie die Ausschlussliste (Bankwesen, Gesundheit) bevor das erste Gerät den Root bekommt.
Cisco Umbrella SIG customers: setzen 31 Januar 2027 im Kalender. Das ist das letzte Bestelldatum, und die Verlängerungen enden ein Jahr später. Vergleichen Sie Cisco Secure Access vor Ihrer Verlängerung mit mindestens einem Konkurrenten, nicht danach.
Was auch immer Sie wählen, Ein Gateway filtert, was das Netzwerk durchquert. Es reinigt keinen Laptop, der bereits infiziert ist. Dafür ist immer noch Anti-Malware auf dem Gerät selbst erforderlich, wie SpyHunter auf Windows oder Mac.
Häufig gestellte Fragen
Ist ein sicheres Web-Gateway dasselbe wie ein VPN??
Nein. Ein VPN baut einen verschlüsselten Tunnel von Ihrem Gerät zu einem privaten Netzwerk auf, So können Sie von außen auf Unternehmenssysteme zugreifen. A gateway inspects and filters web traffic headed for the public internet. Some products now do both, sending traffic through a tunnel to a cloud gateway, but they’re still separate jobs.
Kann mein Arbeitgeber sehen, welche Websites ich auf einem Arbeitslaptop besuche??
Normalerweise ja, at least the site names, if traffic passes through a company gateway. If the gateway also decrypts HTTPS, it can see full addresses and what you type into pages. In unserem Test, the decrypting proxy logged a whole search query. Check the certificate issuer as shown above to find out which case applies.
Why does my work laptop show “Ihre Verbindung ist nicht privat” on some sites?
Often the company’s gateway is decrypting traffic, but its root certificate is missing on your laptop or in one app. It’s the browser’s version of the error curl gave us in the test. It can also be a clock, antivirus or Wi-Fi problem, was unser guide to fixing “Ihre Verbindung ist nicht privat” walks through. Auf einem verwalteten Laptop, Melden Sie es der IT, anstatt daran vorbeizuklicken.
Gibt es ein kostenloses sicheres Web-Gateway??
Ja, für kleine Teams. Der kostenlose Zero Trust-Plan von Cloudflare beinhaltet das Gateway für bis zu 50 Benutzer. Für die HTTPS-Überprüfung ist weiterhin das Cloudflare-Stammzertifikat auf jedem Gerät erforderlich. Die anderen Anbieter hier veröffentlichen kein kostenloses Kontingent.
Endgültiges Urteil
Ein Web-Sicherheits-Gateway schützt Menschen, keine Websites. Der Kauf lohnt sich, wenn Mitarbeiter von vielen Orten aus auf Firmengeräten arbeiten. Jemand muss auch für den Rollout des Stammzertifikats verantwortlich sein, die Ausschlussliste und die Datenschutzerklärung. Wenn Sie eine Website betreiben und diese schützen möchten, Kaufen Sie stattdessen eine WAF.
Für ein kleines Team, das die Idee testet, Cloudflare-Gateway kostet bis zu nichts 50 Benutzer. Bereits bei Microsoft 365 Business Premium oder E3? Dann Microsoft Entra Internet Access fügt USD hinzu 5.00 pro Benutzer und Monat auf die P1-Lizenz, die Sie haben.
Für große Unternehmen, Zscaler, Netscope und Palo Alto Networks kündigte Leader-Platzierungen im Juli von Gartner an 2026 Bericht, und keiner veröffentlicht einen Preis. Cisco Umbrella MR Kunden können noch bis verlängern 31 Januar 2028, aber neue Aufträge hören auf 31 Januar 2027.
Willst du das größere Bild? Unser Einführung in die Grundlagen der Cybersicherheit deckt die anderen Verteidigungsebenen ab. Wenn es Ihnen eher um Ihre eigene Website als um Ihre Mitarbeiter geht, Beginnen Sie mit den oben verlinkten WordPress-Sicherheitsüberprüfungen.