En esta página: [esconder]
Una puerta de enlace de seguridad web, ahora generalmente se llama puerta de enlace web segura (SWG), Es un filtro entre el personal de una organización e Internet.. Comprueba el tráfico web que inician., bloquear malware y sitios prohibidos y aplicar las reglas de la empresa al resto. No protege su sitio web de los atacantes; ese es el trabajo de un firewall de aplicaciones web (WAF).
La mayoría de las puertas de enlace ahora se ejecutan como un servicio en la nube., incluido en plataformas que Gartner llama SSE y SASE (ambos explicados a continuación). Para leer el tráfico HTTPS cifrado, una puerta de enlace necesita su propio certificado raíz confiable en cada dispositivo que observa. Ese es el certificado con el que un dispositivo verifica todos los demás certificados..
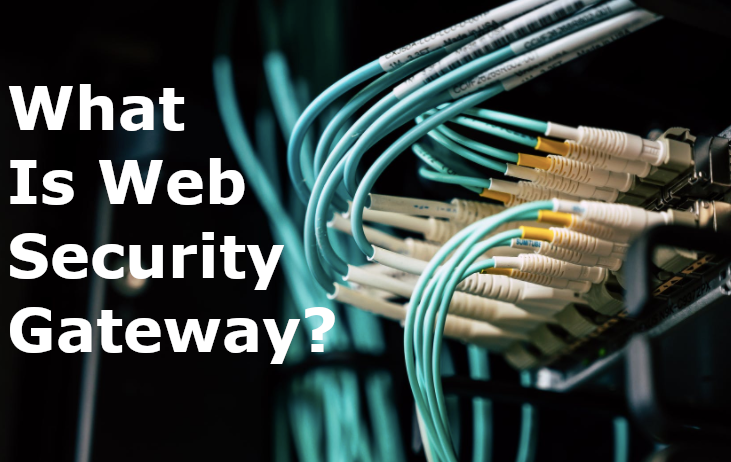
Probamos qué cambia eso en una configuración Docker desechable en 15 octubre 2026. También verificamos qué pasó con los cinco productos que esta página enumera en 2020. Una de esas empresas fue vendida fuera de la administración..
Última revisión: octubre 2026. Estado del producto y precios publicados verificados en las páginas de proveedores.
Qué hace una puerta de enlace web segura a una solicitud web
El glosario de Gartner marca el mínimo. una puerta de entrada “filtra software/malware no deseado del tráfico web/internet iniciado por el usuario y exige el cumplimiento de las políticas corporativas y regulatorias”. Debe incluir filtrado de URL., Detección de códigos maliciosos y controles de aplicaciones. (La definición de Gartner, archivado noviembre 2025).
NIST, la agencia de estándares de EE. UU., lo dice más claramente. Sus 2022 la guía de red llama a un SWG “fundamentalmente un filtro web que protege el tráfico saliente de usuarios”.
Esto es lo que sucede cuando alguien en una computadora portátil de la empresa abre un enlace:
- La solicitud llega a la puerta de enlace.. Una aplicación de agente en la computadora portátil lo envía allí, o el navegador utiliza una configuración de proxy (un archivo PAC). Los enrutadores de oficina también pueden canalizar todo el tráfico hacia la puerta de enlace a través de GRE o IPsec., dos tipos de túneles estándar.
- La puerta de enlace comprueba quién y dónde. Empareja al usuario con un grupo., luego busca la categoría y la reputación del sitio. Una empresa podría bloquear los juegos de azar como categoría y cualquier sitio marcado por phishing.
- Decide si descifrar. Sin descifrar ve el nombre del sitio y poco más.. Con el descifrado lee la dirección completa y el contenido..
- Inspecciona lo que puede leer.. Las descargas se analizan en busca de malware. Los controles de la aplicación pueden permitir una herramienta pero bloquear las cargas en ella. Prevención de pérdida de datos (DLP) Las reglas buscan cosas como números de tarjetas que salen de la empresa..
- permite, bloquea o advierte. Luego registra el resultado.. El registro vincula cada solicitud a una persona nombrada., lo que importa más adelante para la privacidad.
Una trampa de nombres: un “puerta de enlace de internet” no es lo mismo. Un enrutador doméstico o una puerta de enlace a Internet de una red en la nube reenvía el tráfico de entrada y salida. no se abre, escanear o juzgar cualquiera de ellos.
Puerta de enlace web segura frente a cortafuegos, WAF y proxy
Los cuatro se confunden porque pueden sentarse en la misma caja.. La manera clara de diferenciarlos es la dirección.: quien inicia el trafico, y de qué lado está la herramienta.
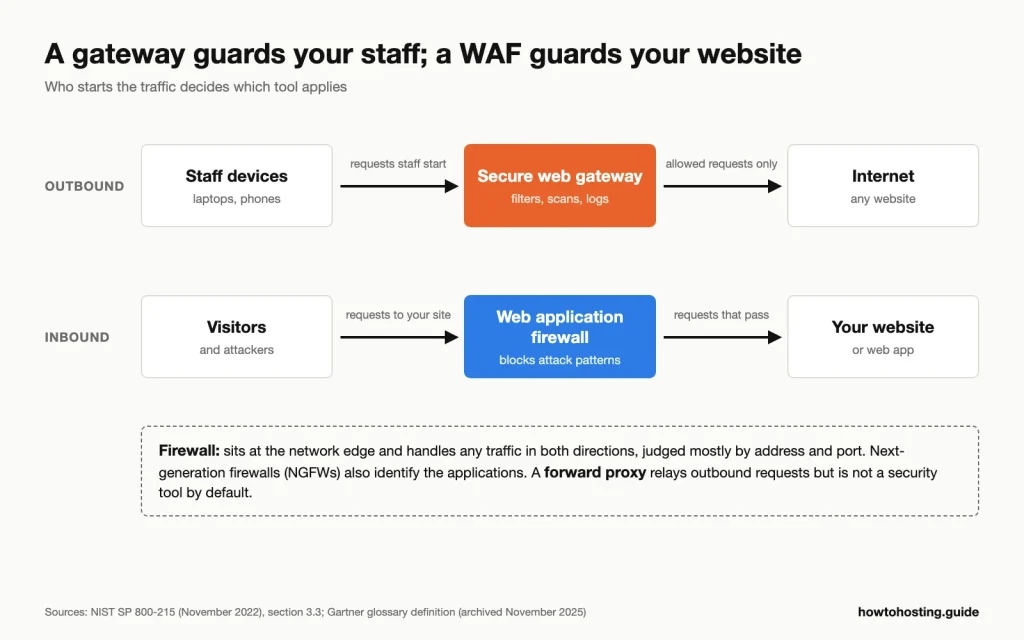
La dirección decide la herramienta.: una puerta de enlace se asienta sobre el tráfico que inicia su personal, un WAF sobre el tráfico que los visitantes envían a su sitio. Fuente: NIST SP 800-215 (noviembre 2022) y la definición del glosario de Gartner.
| Herramienta | Protege | Tráfico que maneja | lo que mira |
|---|---|---|---|
| Puerta de enlace web segura (SWG) | Tus usuarios y sus dispositivos | Tráfico web saliente que inician sus usuarios | Categoría del sitio, descargas, uso de la aplicación, datos saliendo |
| Cortafuegos (incluyendo un firewall de próxima generación, NGFW) | Una red o un único servidor | Cualquier tráfico que cruce el borde, en ambos sentidos | Direcciones, puertos y, en NGFW, aplicaciones |
| Firewall de aplicaciones web (WAF) | Tu sitio web o aplicación | Solicitudes entrantes de visitantes | Patrones de ataque como la inyección SQL |
| proxy directo | No es una herramienta de seguridad por defecto | Solicitudes salientes que transmite a los usuarios | Lo que sea que configure su dueño, a menudo solo almacenamiento en caché |
¿En qué se diferencia un WAF de un firewall?? Un WAF solo maneja solicitudes web a su propio sitio, y los lee atentamente. Un firewall maneja todo tipo de tráfico, pero principalmente juzga de dónde viene y hacia dónde se dirige..
La guía del NIST también explica el lado SWG. Puertas de enlace “no reemplazan a los WAF”, que protegen los sitios web “de ataques entrantes” (NIST SP 800-215, sección 3.3).
Entonces, si ejecuta un sitio de WordPress y quiere protegerlo, una puerta de enlace es la compra equivocada. Quieres un WAF delante del sitio, además de los controles de afuera hacia adentro en nuestra guía para probando la seguridad de su sitio de WordPress.
y el apoderado? Cada SWG es un proxy, pero no todos los proxy son SWG. Un proxy de reenvío simple retransmite solicitudes y puede almacenarlas en caché. La puerta de enlace añade la parte de seguridad.: categorías, exploración, política y el registro por usuario.
Las líneas se desdibujan en el extremo superior., aunque. Los firewalls de próxima generación ahora filtran las URL y descifran el tráfico, por lo que es posible que una sola oficina con un NGFW ya tenga la mayor parte de lo que hace una puerta de enlace.
Inspección HTTPS: El certificado raíz y el coste de la privacidad
La mayor parte del tráfico web ahora está cifrado, por lo que una puerta de enlace que no puede descifrar lee principalmente nombres de sitios. Descifrar significa que la puerta de enlace divide la conexión en dos. Habla con el propio sitio web.. Luego le entrega a su navegador un certificado sustituto para ese sitio., firmado en el acto con la propia raíz de la puerta de enlace.
Lo que necesita en cada dispositivo
Su navegador sólo acepta ese certificado sustituto si confía en quien lo firmó. Por lo tanto, la empresa debe instalar el propio certificado raíz de la puerta de enlace en cada dispositivo que desee inspeccionar.. CISA 2017 alerta, dígalo claramente: “los administradores deben instalar certificados confiables en los dispositivos cliente” (CISA TA17-075A). Las guías de configuración actuales de Cloudflare y Microsoft dicen lo mismo para sus puertas de enlace.
La mayoría de los navegadores siguen el sistema operativo aquí.. Chrome honra las raíces que un administrador agrega al almacén de confianza del sistema. Firefox comenzó a importarlos por defecto con la versión 120 en noviembre 2023, en Windows, macOS y Android (Firefox 120 Notas de lanzamiento).
El certificado de un sitio web público es diferente: proviene de una autoridad de certificación pública, como los de nuestro comparación de proveedores de certificados SSL. Una raíz de puerta de enlace es privada, y solo es confiable donde TI lo ha instalado.
La compensación de la privacidad
Los reguladores de protección de datos de la UE abordaron este caso exacto en 2017. Su opinión sobre el seguimiento en el trabajo llama al seguimiento “cada actividad en línea de los empleados” desproporcionado. Los empleadores deberían considerar saltarse “correo web privado, visitas a sitios web de banca online y salud”. También se debe informar al personal qué monitorea el aparato. (Artículo 29 Grupo de Trabajo, Opinión 2/2017).
El regulador del Reino Unido 2023 la orientación es más general. Dice monitorear el tráfico de la red. “puede ser de alto riesgo” y pide a los empleadores que completen una evaluación de impacto de la protección de datos (ICO, monitorear a los trabajadores).
En la práctica, eso significa una política escrita., exclusiones para banca y salud, y registros que sólo unas pocas personas nombradas pueden abrir.
Qué cambia el descifrado: Nuestra prueba Docker
No probamos una puerta de enlace comercial, porque eso requiere una cuenta de empresa y dispositivos inscritos. En su lugar, reproducimos el paso de descifrado con mitmproxy. 12.2.3, un proxy de interceptación de código abierto, en Docker en 15 octubre 2026. El cliente era un contenedor Alpine Linux con OpenSSL 3.3.7 y rizo 8.14.1. Aquí está el certificado que Wikipedia envía en una conexión directa.:
$ openssl s_client -connect www.wikipedia.org:443 -servername www.wikipedia.org </dev/null 2>/dev/null | openssl x509 -noout -subject -issuer
subject=CN=*.wikipedia.org
issuer=C=US, O=Let's Encrypt, CN=YE2
Y la misma solicitud enviada a través del proxy de descifrado.:
$ openssl s_client -proxy hth-swg-test-mitm:8080 -connect www.wikipedia.org:443 -servername www.wikipedia.org </dev/null 2>/dev/null | openssl x509 -noout -subject -issuer
subject=CN=*.wikipedia.org
issuer=CN=mitmproxy, O=mitmproxy
El nombre del sitio sigue siendo el mismo.. El firmante cambia. Sin la raíz del proxy instalada, curl se negó a conectarse:
$ curl -sS -x http://hth-swg-test-mitm:8080 -o /dev/null https://www.wikipedia.org/
curl: (60) SSL certificate problem: unable to get local issuer certificate
More details here: https://curl.se/docs/sslcerts.html

curl failed to verify the legitimacy of the server and therefore could not
establish a secure connection to it. To learn more about this situation and
how to fix it, please visit the webpage mentioned above.

$ curl -sS --cacert /root/gateway-root.pem -x http://hth-swg-test-mitm:8080 -o /dev/null -w "HTTP %{http_code}\n" https://www.wikipedia.org/
HTTP 200
Con la raíz confiable (la --cacert línea), La página se cargó sin previo aviso.. Ese es todo el truco, y es por eso que una puerta de enlace sin raíz en su dispositivo no puede leer su tráfico HTTPS silenciosamente.
Luego comparamos lo que cada modo escribe en su registro.. Buscamos en Wikipedia “dolor de espalda” a través del proxy de descifrado, luego a través de un segundo proxy configurado para pasar HTTPS sin tocar:
# decrypting proxy log
172.21.0.3:33956: GET https://en.wikipedia.org/w/index.php?search=back+pain HTTP/2.0

# pass-through proxy log, same request
[12:45:03.870][172.21.0.3:35870] server connect en.wikipedia.org:443 (185.15.59.224:443)
Sin descifrado, el registro contenía solo el nombre del sitio. Con descifrado, se mantuvo la búsqueda completa, tema de salud incluido. Una puerta de enlace real puede almacenar esa línea con el nombre del usuario adjunto.. Nuestra prueba cubrió el certificado y el registro., nada más: sin filtrado, escaneo de malware o velocidad.
que se rompe, y lo que queda sin leer
Aplicaciones que fijan su certificado, lo que significa que aceptan solo un certificado específico, rechazar el sustituto y fallar. La documentación de Cloudflare dice “la mayoría de las aplicaciones móviles utilizan la fijación de certificados”, y Microsoft dice lo mismo de “muchas aplicaciones móviles”. Los administradores manejan esto con listas de exclusión. La puerta de enlace de Microsoft incluso crea una regla editable que se salta finanzas, salud, educación y gobierno sitios por defecto.
OMS, una nueva forma de transportar tráfico web, es otra brecha. Chrome no aceptará una raíz agregada por la empresa en conexiones QUIC, según las preguntas frecuentes de su tienda raíz. La guía de configuración de Microsoft les dice a los administradores que bloqueen QUIC, para que los navegadores recurran a HTTPS normal que la puerta de enlace pueda leer.
Cada exclusión es un punto ciego, aunque. Cloudflare advierte que un “No inspeccionar” regla significa perder la capacidad de iniciar sesión, bloquear, aplicar DLP y escanear en busca de virus en ese tráfico. Entonces “la puerta de enlace inspecciona el tráfico cifrado” realmente significa: algo de eso, en dispositivos que confían en su raíz.
La puerta de enlace también se convierte en un lugar donde las contraseñas pasan en forma legible.. La NSA advirtió que los administradores de un sistema de inspección “podría abusar de su acceso para capturar contraseñas u otros datos confidenciales”. También aconseja descifrar sólo una vez dentro de una red. (NSA, Gestión del riesgo de la inspección TLS).
Las puertas de enlace mal construidas pueden debilitar el cifrado en el que se encuentran. UNA 2017 estudio probó doce dispositivos de inspección corporativa (cajas intermedias). La configuración predeterminada de once conexiones expuestas a ataques conocidos (Durumeric et al., NDSS 2017). esos datos son viejos, pero es la razón para preguntarle a un proveedor cómo su puerta de enlace verifica el certificado del sitio real..
Cómo comprobar si su tráfico es inspeccionado
En Chrome o Edge, haga clic en el icono a la izquierda de la dirección y abra los detalles del certificado. Entonces mira quién lo emitió.. Una autoridad de certificación pública como Let's Encrypt o DigiCert significa que no hay inspección. El nombre de una empresa o el nombre de un proveedor de puerta de enlace significa que su conexión se está descifrando en el camino.
En macOS o Linux, el mismo cheque desde una terminal:
openssl s_client -connect www.wikipedia.org:443 -servername www.wikipedia.org </dev/null 2>/dev/null | openssl x509 -noout -issuerEn nuestra Mac imprimió issuer=C=US, O=Let's Encrypt, CN=YE2. El LibreSSL integrado de macOS lo formatea como issuer= /C=US/O=Let's Encrypt/CN=YE2. Una advertencia: el comando no utiliza la configuración de proxy que utiliza su navegador. Entonces, en una red con un proxy explícito, la comprobación del navegador es en la que se debe confiar.
Dónde se ubican las puertas de enlace 2026: ESS y ASE
Pocas empresas ya compran una puerta de enlace por sí sola. Por lo general, viene como parte de una plataforma..
Gartner define la ventaja del servicio de seguridad (ESS) como un servicio que “asegura el acceso a la web, servicios en la nube y aplicaciones privadas”. Eso “se entrega principalmente como un servicio basado en la nube, y puede incluir componentes locales o basados en agentes”. Borde de servicio de acceso seguro (SEIS) agrega el lado de la red, SD-WAN (enlaces definidos por software entre oficinas), al mismo paquete. La lista SASE de Gartner nombra las piezas: “SD-WAN, SWG, CASB, NGFW y acceso a la red de confianza cero (ZTNA)”.
Dos de esas siglas necesitan una línea cada una.. Un agente de seguridad de acceso a la nube (CASB) controla cómo el personal utiliza las aplicaciones en la nube, como los servicios para compartir archivos. Acceso a la red de confianza cero (ZTNA) reemplaza la antigua VPN para acceder a las aplicaciones internas de la empresa. El SWG es la pieza que cubre la web abierta.
El último Cuadrante Mágico de ESS de Gartner, su informe anual de comparación de proveedores, salió el 29 julio 2026. Su resumen llama ESS “un mercado maduro” y les dice a los compradores que sopesen a los proveedores de seguridad “en el contexto de una estrategia de borde de servicio de acceso seguro de doble proveedor”. En términos sencillos: compre la seguridad de un proveedor y la red de la oficina de otro, si le conviene.
La nube no significa que los electrodomésticos desaparezcan. Fortinet todavía vende cajas FortiProxy por hasta 60,000 los usuarios. Broadcom todavía vende dispositivos Edge SWG locales.
Netskope ofrece hardware y gateways virtuales junto a su nube. Fortinet incluso vende un “Soberano” versión de su puerta de enlace en la nube que los clientes ejecutan en sus propios centros de datos.
Las definiciones datan rápidamente aquí. La propia entrada del glosario de Gartner todavía menciona a Skype como una aplicación de ejemplo en su última captura pública., en noviembre 2025. Microsoft había retirado Skype en 5 Mayo 2025. La propia página del glosario ahora redirige a una página general de Gartner..
¿Qué 2020 La versión de esta página es incorrecta
Verificamos cada reclamo que hizo la página anterior sobre lo que hace una puerta de enlace contra Gartner., NIST y los proveedores’ paginas propias. La mayoría de los conceptos básicos se mantuvieron. El encuadre no.
| 2020 afirmar | Lo que encontramos en octubre 2026 |
|---|---|
| Ayuda de puertas de enlace “seguridad del servidor” y proteger “tus servidores” | Equivocado. Una puerta de enlace protege a los usuarios que navegan. Los servidores y sitios web necesitan un WAF, por NIST SP 800-215. |
| se sienta “entre los usuarios e internet” y utiliza filtrado de URL, control de aplicaciones, DLP, inspección antivirus y HTTPS | Derecha. Eso coincide con la lista mínima de Gartner, con DLP como extra común. |
| Cinco “caracteristicas” de puertas de enlace en general | Siguen la página del producto de Barracuda sección por sección, Entonces describieron un aparato.. Esa página todavía usa las mismas cinco secciones.. |
| “Fácil de implementar” | No apto para inspección HTTPS. Necesita un certificado raíz en cada dispositivo., listas de exclusión y una política de privacidad. |
| “Perfecto para encontrar amenazas” en tráfico cifrado | Sólo para el tráfico descifra. Las aplicaciones fijadas y las categorías excluidas pasan por no leídas. |
| Ofertas Force Point “100% Precisión cuando un ataque es inminente.” | Sin fuente. Ni la página actual de Forcepoint ni su septiembre 2020 versión, en la máquina Wayback, dice esto. |
| Las puertas de enlace son “principalmente basado en la nube” | Cierto ahora. Gartner dice que la ESS es “entregado principalmente como un servicio basado en la nube”. |
¿Qué pasó con las cinco puertas de enlace que enumeramos? 2020
Dos de los cinco ya no llevan sus 2020 nombres. Una empresa fue vendida fuera de la administración. Aquí está cada uno, en el orden de la página anterior:
| 2020 nombre | Estado en octubre 2026 | Fecha clave |
|---|---|---|
| Symantec Secure Gateway | Propiedad de Broadcom. Renombrado Symantec Cloud SWG (era el servicio de seguridad web) y borde SWG (era ProxySG). | Acuerdo con Broadcom completado 4 noviembre 2019; cambiar el nombre de noviembre 2022 |
| Seguridad web de Forcepoint | Todavía se vende con ese nombre., ahora aborda la protección de datos | Francisco Partners completó su compra el 11 enero 2021 |
| Fortinet FortiProxy | Todavía se vende como hardware., máquinas virtuales y una implementación en la nube; el servicio en la nube independiente es FortiSASE | Versión 7.6 liberado 27 septiembre 2024; último parche 7.6.7 en 12 agosto 2026 |
| Puerta de enlace de seguridad web Barracuda | Todavía en la lista, como hardware y dispositivo virtual, sin precio publicado | No se encontró ningún aviso de fin de venta |
| Censura de seguridad web | empresa en administracion; negocio vendido a Trustlayer Limited. El producto ahora es TrustLayer Explorar. | Administración y venta tanto en 16 abril 2025 |
El cambio de Censornet es el más fácil de pasar por alto, porque su antigua dirección redirige sin comentarios. Censornet Limited entró en administración el 16 abril 2025, y su negocio se vendió el mismo día, según los administradores’ propuestas presentadas en Companies House.
La dirección web de Censornet ahora redirige a TrustLayer, que anunció el cambio de marca el 8 Mayo 2025. TrustLayer publica un precio: su capa de exploración (filtrado web más CASB) está listado desde GBP 5.70 por usuario por mes. Esa cifra supone 750 o más usuarios, facturado anualmente por adelantado. TrustLayer lo llama precio indicativo (precios listados, sin línea de impuestos mostrada).
Comparación de compradores de puertas de enlace en 2026
Los seleccionamos de los resultados públicos de los analistas y de la documentación de los proveedores., no de sitios de reseñas. Tres vendedores (netscopio, Palo Alto Networks y Zscaler) anunció posiciones de líder en Gartner 29 julio 2026 informe ESS. Cloudflare anunció una ubicación Visionaria en el mismo informe.
Cisco está poniendo fin a las ventas de Umbrella SIG y señalando a esos clientes su plataforma más nueva, así que también está en la lista. Microsoft también, que imprime un precio. Broadcom y Fortinet se trasladan de nuestra 2020 lista porque ambos todavía venden versiones de dispositivos y de nube. Forcepoint, También todavía se vende, permanece en la tabla anterior para mantener esta lista en ocho.
Están listados alfabéticamente, no clasificado. No probamos ninguno de ellos..
La mayoría se venden a través de equipos de ventas como contratos para toda la empresa.. Una prueba justa necesitaría una red empresarial, Dispositivos inscritos y semanas de tráfico real., que una prueba documental no puede fingir. Los precios aparecen solo donde el proveedor imprime uno..
| Producto | ¿Para quién es? | Entrega | Precio publicado |
|---|---|---|---|
| Broadcom Symantec Cloud SWG y Edge SWG | Grandes organizaciones ya utilizan servidores proxy de Symantec | Dispositivos en la nube y locales | Ninguno |
| Acceso seguro a Cisco | Clientes de Cisco Umbrella SIG, a quien Cisco le señala | Nube | Ninguno |
| Puerta de enlace de Cloudflare (Nubeflare uno) | Equipos pequeños, y compradores que quieran probar antes de una llamada de ventas. | Nube | Gratis hasta 50 los usuarios; Dólar estadounidense 7 por usuario por mes, facturado mensualmente |
| Fortinet FortiProxy y FortiSASE | Propietarios del cortafuegos FortiGate; Compradores que necesitan inspección de su propio hardware. | Accesorios, máquinas virtuales y nube | Ninguno |
| Acceso a Internet Microsoft Entra | Microsoft 365 organizaciones cuyo personal inicia sesión con Entra ID | Nube | Desde USD 5.00 por usuario por mes, compromiso anual, más Entrada ID P1 |
| Netskope One SWG de próxima generación | Las empresas más preocupadas por la transferencia de datos a aplicaciones en la nube | Nube, además de puertas de enlace virtuales y de hardware locales | Ninguno |
| Acceso Prisma de Palo Alto Networks | Organizaciones con personal remoto y de sucursales | Nube | Ninguno |
| Acceso a Internet Zscaler | Empresas que retiran servidores proxy y firewalls locales | Nube | Ninguno |
Los precios son los que figuran en la página de EE. UU. de cada proveedor., sin línea de impuestos mostrada. “¿Para quién es?” sigue el discurso propio de cada proveedor donde establece uno.
Broadcom Symantec Cloud SWG y Edge SWG
Estos son los 2020 páginas “Symantec Secure Gateway” bajo nuevos nombres. Broadcom cambió el nombre de Web Security Service a Cloud SWG y ProxySG a Edge SWG en noviembre 2022. Ya había dejado de vender los dos por separado en noviembre 2021. Ambos ahora vienen en un solo paquete., Protección web de Symantec, que Broadcom pretende “nuestros clientes más complejos y exigentes”.
Acceso seguro a Cisco
Cisco anunció el 1 septiembre 2026 ese paraguas SIG, su puerta de enlace en la nube más antigua, no se puede pedir después 31 enero 2027. Las renovaciones se detienen 31 enero 2028, y el soporte termina en 31 enero 2029. Cisco nombra acceso seguro, su nueva plataforma SSE, como el reemplazo. Si renuevas Umbrella cada año, tu próxima renovación es el momento de compararlo con un rival.
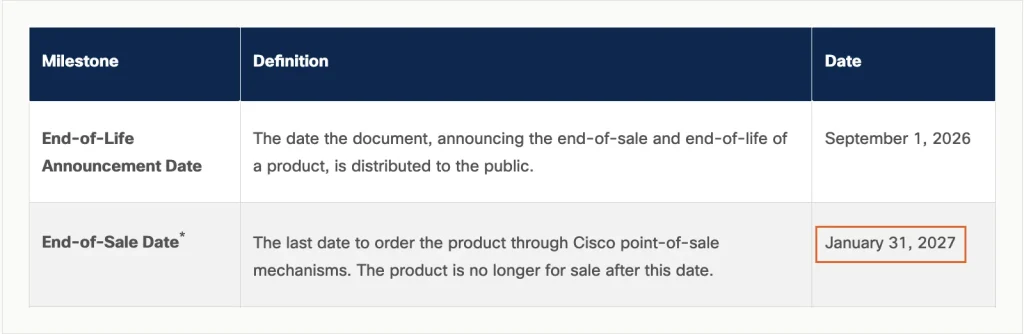
La celda indicada es el último día para realizar pedidos de Umbrella SIG, en el formato de fecha propio de Cisco. Fuente: Boletín de fin de vida útil de Cisco EOL15975, capturado 15 octubre 2026.
Puerta de enlace de Cloudflare (Nubeflare uno)
Cloudflare es el más fácil de probar. Su plan gratuito incluye el gateway con un 50-límite de usuarios.
Más allá de eso, el plan pago por uso no tiene límite de usuarios, y los clientes por contrato pagan un precio anual personalizado. El tráfico llega a través de la aplicación del dispositivo de Cloudflare o como consultas de DNS. Una brecha en los planes más baratos: La configuración del proxy del navegador con un archivo PAC aparece solo en el plan de contrato..
Fortinet FortiProxy y FortiSASE
FortiProxy es el 2020 entrada, todavía se vende como hardware, máquinas virtuales y una implementación en la nube. la caja mas grande, el 4000G, está clasificado para hasta 60,000 los usuarios.
FortiSASE es la puerta de enlace a la nube de Fortinet. En 28 julio 2026, Fortinet lanzó FortiSASE Outpost en sus firewalls FortiGate 1200G. Fortinet dice que lleva servicios de seguridad en la nube a entornos controlados por el cliente.
Acceso a Internet Microsoft Entra
microsoft lo llama “un Secure Web Gateway basado en identidad”, y alcanzó disponibilidad general en julio 2024. El USD cotizado 5.00 no es toda la factura.
La documentación de Microsoft enumera Entra ID P1 o P2 como requisito previo, y P1 cotiza en USD 7.00 por usuario por mes. Microsoft dice que P1 viene con Microsoft 365 E3 y Empresa Premium. Sin ninguno de los dos, las dos licencias suman USD 12.00 por usuario por mes (nuestro cálculo). El paquete Entra Suite también cuesta USD 12.00 y también necesita P1.
Netskope One SWG de próxima generación
Netskope se apoya en la protección de datos, cabeceo “Seguridad en línea web y SaaS” para cualquier usuario o dispositivo. Es principalmente un servicio en la nube.. Las oficinas pueden acceder a él a través de GRE o IPsec, y una máquina virtual reenviadora puede ubicarse en las instalaciones.
Acceso Prisma de Palo Alto Networks
Prisma Access es de Palo Alto “soltero, solución entregada en la nube”, y el SWG es una de sus partes. Palo Alto lo describe como “Brindar seguridad consistente a usuarios remotos y de sucursales.”.
Acceso a Internet Zscaler
Espere dos nombres en el material de Zscaler. Su sitio ahora encabeza el producto. “Acceso seguro a Internet y SaaS (ZIA)”, mientras el texto del cuerpo todavía dice Zscaler Internet Access. La página de precios enumera paquetes pero no cifras..
¿Necesita una puerta de enlace de seguridad web?? Cuatro situaciones
La respuesta depende de dónde trabaja su gente y de qué se ocupan.. Aquí hay cuatro casos comunes..
Una oficina, cortafuegos moderno: primero revisa tu firewall. Muchos firewalls de próxima generación ya filtran URL y descifran HTTPS. Una puerta de enlace independiente se amortiza principalmente cuando el personal abandona el edificio., Así que empieza por ahí antes de comprar un segundo producto..
Debajo 50 los usuarios, poco presupuesto: El plan gratuito de Cloudflare cubre hasta 50 los usuarios. Esto permite a un equipo mayoritariamente remoto probar una puerta de enlace real sin coste alguno.. Pasado 50 son USD 7 por usuario por mes.
Ya en Microsoft 365 Prima empresarial? Entonces se incluye Entra ID P1, y el acceso a Internet de Microsoft agrega USD 5.00 por usuario por mes con un compromiso anual.
La inspección debe permanecer en el sitio: esto se ajusta a datos regulados, o una regla que establece que el tráfico descifrado nunca sale de sus instalaciones. Mire las puertas de enlace que puede ejecutar usted mismo. Dispositivos FortiProxy, Edge SWG de Broadcom y la opción Sovereign de Fortinet mantienen el descifrado en su propio hardware. Planificar la lista de exclusión (bancario, salud) antes de que el primer dispositivo obtenga la raíz.
Clientes de Cisco Umbrella SIG: poner 31 enero 2027 en el calendario. Esa es la fecha del último pedido., y las renovaciones finalizan un año después. Compare Cisco Secure Access con al menos un rival antes de su renovación, no después.
Cualquiera que elijas, una puerta de enlace filtra lo que cruza la red. No limpia una computadora portátil que ya está infectada. Eso todavía requiere anti-malware en el propio dispositivo., como SpyHunter en Windows o Mac.
Preguntas frecuentes
¿Es una puerta de enlace web segura lo mismo que una VPN??
No. Una VPN construye un túnel cifrado desde su dispositivo a una red privada, para que pueda acceder a los sistemas de la empresa desde fuera. Una puerta de enlace inspecciona y filtra el tráfico web dirigido a la Internet pública. Algunos productos ahora hacen ambas cosas., enviar tráfico a través de un túnel a una puerta de enlace en la nube, pero siguen siendo trabajos separados.
¿Puede mi empleador ver qué sitios web visito en una computadora portátil del trabajo??
Generalmente si, al menos los nombres del sitio, si el tráfico pasa a través de una puerta de enlace de la empresa. Si la puerta de enlace también descifra HTTPS, puede ver direcciones completas y lo que escribes en las páginas. En nuestra prueba, el proxy de descifrado registró una consulta de búsqueda completa. Verifique el emisor del certificado como se muestra arriba para saber qué caso se aplica.
¿Por qué se muestra mi computadora portátil de trabajo? “Tu conexión no es privada” en algunos sitios?
A menudo, la puerta de entrada de la empresa descifra el tráfico., pero falta su certificado raíz en su computadora portátil o en una aplicación. Es la versión del navegador del error que curl nos dio en la prueba.. También puede ser un reloj., problema de antivirus o wifi, cual nuestro guía para arreglar “Tu conexión no es privada” camina a través. En una computadora portátil administrada, informarlo a TI en lugar de hacer clic para pasarlo.
¿Existe una puerta de enlace web segura y gratuita??
si, para equipos pequeños. El plan gratuito Zero Trust de Cloudflare incluye su puerta de enlace para hasta 50 los usuarios. La inspección HTTPS todavía necesita el certificado raíz de Cloudflare en cada dispositivo. Los otros proveedores aquí no publican ningún nivel gratuito..
Veredicto final
Un gateway de seguridad web protege a las personas, no sitios web. Vale la pena comprarlo cuando el personal trabaja desde muchos lugares en los dispositivos de la empresa.. Alguien también debe ser propietario de la implementación del certificado raíz., la lista de exclusión y la política de privacidad. Si ejecuta un sitio web y quiere protegerlo, compre un WAF en su lugar.
Para un equipo pequeño que prueba la idea, Puerta de enlace de Cloudflare no cuesta nada hasta 50 los usuarios. Ya en Microsoft 365 Empresa Premium o E3? Entonces Acceso a Internet Microsoft Entra agrega USD 5.00 por usuario por mes a la licencia P1 que tienes.
Para grandes empresas, zscaler, netscopio y Redes de Palo Alto anunció las ubicaciones de Líder en julio de Gartner 2026 reporte, y ninguno publica un precio. Paraguas Cisco MR los clientes aún pueden renovar hasta 31 enero 2028, pero los nuevos pedidos se detienen 31 enero 2027.
Quieres una imagen más amplia? Nuestro manual básico de ciberseguridad cubre las otras capas de defensa. Si lo que le preocupa es su propio sitio y no su personal, Comience con los controles de seguridad de WordPress vinculados anteriormente..