Auf dieser Seite: [ausblenden]
WordPress hat noch nie in seinem Leben eine E-Mail gesendet. Es leitet Ihre Nachricht an PHPs E-Mail weiter() Funktion, bekommt ein wahr oder falsch zurück, und behandelt dies als Lieferbericht. In diesem Austausch wird nicht überprüft, ob die Nachricht den Server verlassen hat. Nichts prüft, ob die empfangende Domain es akzeptiert hat, oder ob es in einem Junk-Ordner landete. Diese Lücke ist der Grund, warum Ihr Kontaktformular angezeigt wird “Nachricht gesendet” während Ihr Posteingang leer bleibt. Die meisten Leitfäden zu diesem Thema hören auf “Installieren Sie ein SMTP-Plugin”. Dieser deckt auch die beiden ab 2026 Fristen, die dazu führen, dass Setups heute einwandfrei funktionieren. Und es deckt den Fehler im Mailer-Plugin ab, der gespeicherte API-Schlüssel offenlegte, welche Angreifer zehn Wochen nach der Veröffentlichung des Patches immer noch auf der Jagd waren.
Zuletzt überprüft: August 2026. Plugin-Versionen, Host-Sendebeschränkungen, Mailer-Preise und Authentifizierungsfristen anhand von Primärquellen überprüft.
Schnelle Antwort: Hören Sie auf, WordPress PHP-Mail verwenden zu lassen() und leiten Sie es stattdessen über einen authentifizierten Mailer weiter. Installieren Sie FluentSMTP (kostenlos, keine bezahlte Stufe) oder WP Mail SMTP, Verbinden Sie es dann über eine API statt über einen SMTP-Port mit einem Sendedienst. SPF veröffentlichen, DKIM- und DMARC-Einträge für Ihre sendende Domain. Unter 300 E-Mails pro Tag, Das kostenlose Kontingent von Brevo deckt dies ab keine Kosten. Vor allem anderen, Lösen Sie über Ihre Anmeldeseite ein Passwort-Reset aus: wenn das auch scheitert, Das Problem ist Ihr Server, nicht deine Form.
Zwei Tests, die das Problem in zwei Hälften teilen
Neun Ursachen sind eine Menge, die man blind durcharbeiten muss. Diese beiden Tests dauern etwa vier Minuten und zeigen Ihnen, welche Hälfte der Liste Sie lesen müssen.
- Prüfung 1. Lösen Sie ein Zurücksetzen des Passworts aus. Gehen Sie zu Ihrer Anmeldeseite, klicken “Passwort vergessen?”, und geben Sie die Adresse eines Admin-Kontos ein. Dieser Pfad ruft wp_mail des Kerns auf() ohne Formular-Plugin, Kein Theme-Code und keine Warteschlange dazwischen. Wenn die Reset-E-Mail eintrifft, WordPress kann senden und Ihr Problem liegt weiter unten im Stapel. Wenn nicht, Der Fehler liegt auf der Server- oder Transportebene.
- Prüfung 2. Senden Sie eine Test-E-Mail. Installieren Sie FluentSMTP oder WP Mail SMTP und verwenden Sie die Registerkarte „E-Mail-Test“.. Senden Sie es an eine Adresse unter a unterschiedliche Domain und Provider als die Website. Das ist wichtiger als es klingt. E-Mails, die an eine Adresse in derselben Domäne gesendet werden, verlassen häufig nie den Server, So kommt es auch dann an, wenn die Auslieferung völlig kaputt ist.
Lesen Sie nun das Ergebnis:
- Prüfung 1 löst einen sichtbaren Fehler aus, oder der Plugin-Test meldet einen Verbindungsfehler: Gehe zu den Ursachen 1, 2, 4 und 5.
- Beide Tests melden Erfolg, aber es kommt nichts an, oder alles landet im Spam: Gehe zur Ursache 3.
- Die Test-E-Mail kommt an, Formular- oder WooCommerce-Benachrichtigungen jedoch nicht: Gehe zur Ursache 6.
- Es funktionierte letzten Monat und hörte auf, ohne dass jemand die Website berührte: Gehe zu den Ursachen 5, 8 und 9.
- Manche E-Mails kommen an, andere nie, ohne Muster vom Empfänger: Gehe zur Ursache 7.
Überprüfen Sie den Spam-Ordner, bevor Sie einen Test für fehlgeschlagen erklären. Eine E-Mail, die im Junk-Ordner landet, stellt ein Authentifizierungsproblem dar, die einen anderen Fix hat als eine E-Mail, die das Gebäude nie verlassen hat.
Woher die Fakten dieses Leitfadens stammen
Jede Grenze, Preis und Datum unten wurden im August aus einer Primärquelle gelesen 2026. Es wurde nichts von einer älteren Version dieser Seite übernommen. Die Sendeobergrenzen der Gastgeber werden von den Gastgebern festgelegt’ eigene veröffentlichte Richtlinien: SiteGrounds Artikel zur akzeptablen Verwendung, Seite mit cPanel-E-Mail-Limits von Hostinger, und Kinstas Transaktions-E-Mail-Dokumentation. Diese drei veröffentlichen genaue Zahlen. Die meisten Gastgeber bleiben vage, Deshalb werden diese drei benannt und andere nicht. Steckfiguren (aktive Installationen, aktuelle Version, Datum der letzten Aktualisierung, Getestet bis Version) wurden aus dem WordPress.org-Plugin-Verzeichnis gelesen 27 August 2026. Authentifizierungsfristen ergeben sich aus Microsoft Learn und den Absenderrichtlinien von Google. Beide haben mindestens einmal gewechselt, Es lohnt sich also, sie noch einmal zu lesen, anstatt sie aus dem Gedächtnis zu zitieren.
Drei Dinge haben wir bewusst ausgeschlossen. Es wurden Fixes veröffentlicht, die nur im Control Panel eines Hosts funktionieren, und Plugins, deren letztes Update älter ist 2026. Das gilt auch für alle Mailer, deren Gratiskontingent wir auf einer aktuellen Preisseite nicht bestätigen konnten. Zwei ehrliche Grenzen. Wir haben keine Zustellbarkeitstests durchgeführt, Daher gibt es hier keinen Anspruch auf eine gemessene Platzierung im Posteingang. Und Brevo und Resend blockieren beide das automatische Lesen ihrer Preisseiten. Diese beiden Zahlen werden nicht vom Anbieter zitiert, sondern mit unabhängigen Quellen abgeglichen. Amazon SES, Mailgun, Die Poststempel- und WP Mail-SMTP-Zahlen stammen direkt von den Anbieterseiten.
Ursache 1: WordPress übergibt Ihre E-Mails an PHP und hört auf, sie anzusehen
Das WordPress Erweitertes Verwaltungshandbuch ist unverblümt darüber, was wp_mail() ist es tatsächlich. Es ruft die Funktion auf “ein Wrapper für eine Sprach-API-Bibliothek, die die Übermittlung einer Nachricht an einen MTA übernimmt”. Die Bibliothek ist PHPMailer, gebündelt mit Kern. Es sei denn, es wird durch etwas außer Kraft gesetzt, PHPMailer ruft die E-Mails von PHP ab() Funktion, Dies erfordert eine sendmail-kompatible Binärdatei auf dem Server, der als Mail-Transfer-Agent fungiert. Vermisse diese Binärdatei, oder lassen Sie es unkonfiguriert, und das Urteil des Handbuchs ist direkt: “Die ausgehende E-Mail wird nicht gesendet.”
Hier ist der Teil, der die meiste Supportzeit verschwendet. PHPs Mail() Gibt „true“ zurück, wenn die Nachricht für die lokale Warteschlange akzeptiert wird, nicht, wenn es geliefert wird. Ein wahres Mittel “Die Übergabe hat funktioniert”. Es sagt nichts darüber aus, ob ein empfangender Server die Nachricht eine Stunde später angenommen hat, oder es abprallen lassen, oder als Spam abgelegt. WordPress hat nach der Übergabe keine Sichtbarkeit mehr, Es meldet also Erfolg und geht weiter.
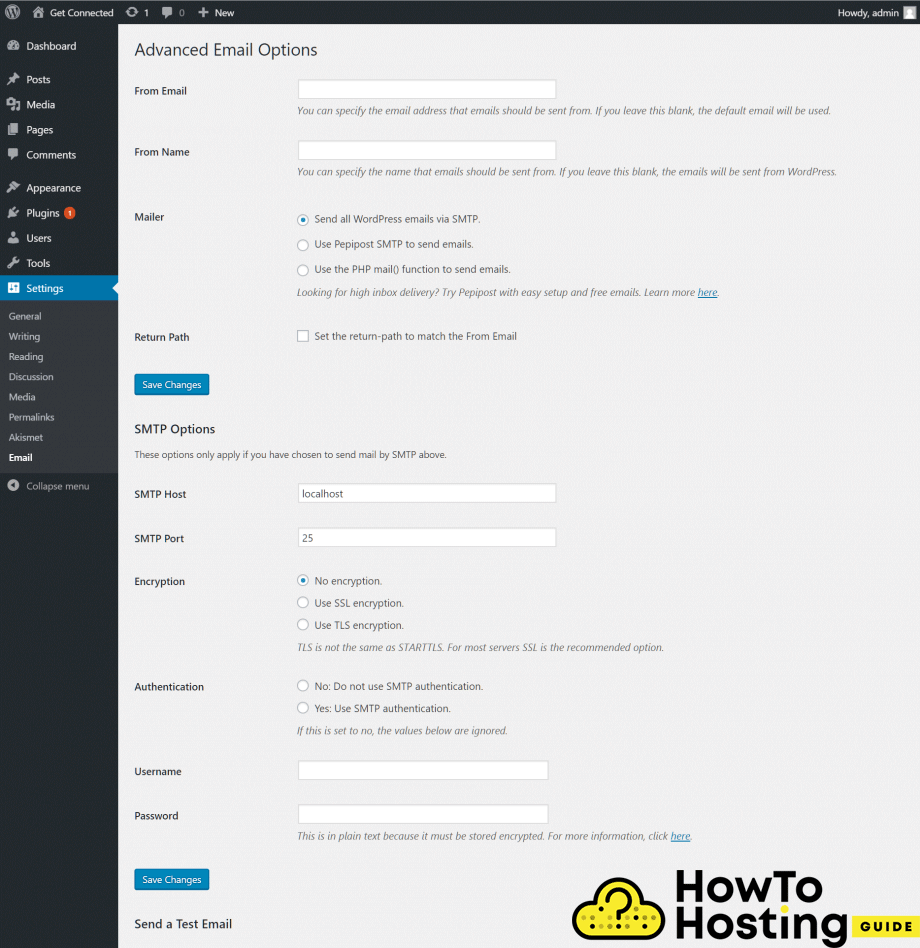
Die Lösung besteht darin, den Transport zu ersetzen. Hilfreich, wp_mail() ist eine steckbare Funktion, die Hooks verfügbar macht (pre_wp_mail, phpmailer_init, wp_mail_failed) welches jedes SMTP-Plugin verwendet, um E-Mails über eine authentifizierte Verbindung umzuleiten. SMTP ist das Simple Mail Transfer Protocol, Die Regeln, die Server befolgen, wenn sie sich gegenseitig Nachrichten übermitteln. Mit dieser einzigen Änderung wird der größte Teil dieser Tickets gelöst. Es ersetzt eine lokale Fire-and-Forget-Übergabe durch einen Dienst, der sich authentifiziert, Wiederholte Versuche und Rückmeldung.
Eine 2026-spezifische Notiz, wenn Sie einen benutzerdefinierten E-Mail-Code haben. WordPress 7.0.1, freigegeben 9 Juli 2026, versendete Korrekturen rüber 31 Fehler einschließlich der Mail-Komponente, und der Kern wurde auf PHPMailer verschoben 7.0.0. Diese Version ist funktional identisch mit 6.11.1. Der Hauptversionssprung dient lediglich dazu, eine Unterbrechung der Abwärtskompatibilität für untergeordnete Klassen anzuzeigen, wo lang(), setLanguage() und $Sprache wurde statisch. Es betrifft nur Code, der PHPMailer erweitert, Daher ist eine normale Site, auf der ein Mailer-Plugin ausgeführt wird, nicht betroffen. Ein Entwickler, der vor drei Jahren eine benutzerdefinierte PHPMailer-Unterklasse geschrieben hat, sollte diese überprüfen.
Ursache 2: Ihr Host begrenzt ausgehende E-Mails niedriger, als Sie denken
400 E-Mails pro Stunde. Das ist die Obergrenze für SiteGrounds StartUp, GrowBig, E-Commerce- und Coderick-Pläne, und sogar GoGeek und Cloud bleiben stehen 800 pro Stunde. SiteGround zählt außerdem jeden Empfänger separat, also eine Nachricht an 80 Menschen kosten dich 80 gegen die Quote, nicht einer.
Hostinger veröffentlicht auch seine cPanel-Nummern: 2,400 Nachrichten pro Tag und 200 pro Stunde auf cPanel Silber und Gold. Es ist eine Warnung beigefügt, die die meisten Leute übersehen. Diese Grenzen “gelten für die Gesamtzahl der über SMTP und PHP gesendeten Nachrichten von allen E-Mail-Konten in Ihrem Hosting-Plan”. Ihr Marketing-Newsletter und Ihre WooCommerce-Belege stammen aus demselben Eimer.
Verwaltete WordPress-Hosts sind noch strenger. Kinsta leitet Transaktionsmail über MailChannels weiter und begrenzt sie auf 150 E-Mails pro Tag über seine Einstiegspläne (35k, 65k und WP 2). Die mittleren Ränge bekommen 1,000 pro Tag, und die obersten Ränge bekommen 3,000. Diese Obergrenzen gelten pro Plan für alle darin enthaltenen Websites, nicht pro Standort. Kinsta überwacht das ausgehende Volumen. Im Falle eines schwerwiegenden Verstoßes gegen die Richtlinien, es heißt “Die E-Mail-Versandfunktion kann vorübergehend deaktiviert sein, bis das Problem behoben ist”.
Wenn Sie diese nebeneinander legen, ist die Lücke groß. Kinstas 150 Ein Tag mit einem Einstiegsplan beträgt ein Sechzehntel von Hostinger 2,400 cPanel-Tagesgeld. Ein bescheidener Ladenversand 40 Bestellungen pro Tag, mit jeweils einer Kundenquittung und einer Verwaltungskopie, ist schon dabei 80 Mitteilungen. Das ist, bevor Sie die Passwort-Resets zählen, Lagerbestandsbenachrichtigungen oder Bewertungsanfragen. Es braucht nicht viel Wachstum, um an eine Wand zu stoßen, von der Sie nicht wussten, dass sie existiert.
Häfen sind die andere Hälfte dieser Ursache. Hafen 25 ist bei AWS standardmäßig für den ausgehenden Datenverkehr blockiert, Google Cloud, Azurblau, DigitalOcean, Linode, Vultr und die meisten gemeinsam genutzten Hosts. Ein offener Port 25 auf einem kompromittierten Server verwandelt es über Nacht in ein Spam-Relay. Hafen 587 mit STARTTLS und Port 465 mit implizitem TLS sind die üblichen Überlebenden. Der zuverlässige Schritt besteht darin, SMTP-Ports ganz zu überspringen und die HTTPS-API eines Mailers für den Port zu verwenden 443. Kein Host blockiert es, weil es derselbe Port ist, den Ihre Website bereits bedient. Wenn Sie ein dediziertes Relay gegen die Angebote Ihres Hosts abwägen, Unser Vergleich von SMTP-Hosting-Dienste und ihre Sendebeschränkungen deckt beide Lager ab.
Ursache 3: Die Absenderadresse gehört nicht Ihnen
Stellen Sie sich ein Kontaktformular vor, das von der eigenen Adresse des Besuchers gesendet werden soll, Sie können also auf „Antworten“ klicken, ohne etwas erneut eingeben zu müssen. Vernünftig aussehend, und es unterbricht leise die Lieferung. Gmail erhält eine Nachricht, die angeblich von gmail.com stammt, von einem Server im IP-Bereich Ihres Hosts kommen. Nichts berechtigt es, für gmail.com zu sprechen. Das ist die typische Signatur von Spoofing, und es landet im Mülleimer oder im Müll.
Drei Akronyme tragen diesen Abschnitt, also hier ist die Kurzversion. SPF listet auf, welche Server für Ihre Domain senden dürfen. DKIM signiert jede Nachricht, sodass eine Manipulation erkennbar ist. DMARC sagt den Empfängern, was zu tun ist, wenn die ersten beiden nicht einverstanden sind.
Googles Absenderrichtlinien gelten seitdem für alle 1 Februar 2024, nicht nur an Massenversender. Sie benötigen SPF oder DKIM auf der sendenden Domain, gültiges Forward- und Reverse-DNS, und TLS für die Übertragung. Ihre Spam-Rate in Postmaster Tools muss darunter bleiben 0.3%. Kreuzen 5,000 Nachrichten pro Tag an Gmail-Konten und es wird auf SPF reduziert und DKIM und DMARC, plus Ein-Klick-Abmeldung für Marketing-Mails. Yahoo hat sich im Februar denselben Regeln angeschlossen 2024, und Microsoft hat ab Mai damit begonnen, sein Äquivalent für Versender mit hohem Volumen durchzusetzen 2025. Das WordPress-Handbuch beschreibt DMARC nun als “wird fast zur Pflicht”, Das ist eine ungewöhnlich starke Sprache für offizielle Dokumentationen.
Drei Korrekturen, in der Reihenfolge der Wirkung. Zuerst, Legen Sie die Absenderadresse auf etwas in Ihrer eigenen Domain fest und geben Sie die Adresse des Besuchers in „Antwort an“ ein. Sie behalten die Ein-Klick-Antwort bei und verhindern, dass die Ausrichtung fehlschlägt. Zweite, Veröffentlichen Sie einen SPF-Eintrag, der den jeweiligen Dienst autorisiert, der Ihre E-Mails tatsächlich sendet. Beachten Sie das Zehn-DNS-Lookup-Limit in der SPF-Spezifikation: Bei einem elften Suchvorgang schlägt der gesamte Datensatz fehl, nicht nur der letzte Eintrag. Dritte, Aktivieren Sie die DKIM-Signierung in Ihrem Mailer und fügen Sie den öffentlichen Schlüssel zum DNS hinzu. Fügen Sie dann einen DMARC-Eintrag hinzu, beginnend bei p=keine, So erhalten Sie zusammengefasste Berichte, bevor Sie etwas durchsetzen.
Wenn Ihre Postfächer und Ihre Website auf demselben gemeinsamen Plan basieren, Sie aufzuteilen ist oft der sauberere Weg. Ein dedizierter Anbieter übernimmt die SPF- und DKIM-Einrichtung für Sie. Unsere Zusammenfassung von E-Mail-Hosting-Anbieter für Unternehmen deckt die Kosten pro Postfach ab.
Ursache 4: Gmail lehnt das gerade eingegebene Passwort ab
Beginnen Sie mit der Sackgasse, weil es eine Stunde spart. Ihr normales Gmail-Passwort funktioniert nicht, Und daran ändert auch noch so viel Abtippen nichts. Google hat im Mai den weniger sicheren App-Zugriff von privaten Gmail-Konten entfernt 2022 und schaltete es für Google Workspace ein 30 September 2024. Jedes Tutorial, das Sie auffordert, Ihre E-Mail-Adresse und Ihr Passwort in ein SMTP-Formular einzugeben, wurde vor diesem Datum geschrieben.
Es bleiben zwei Wege übrig. Aktivieren Sie die Bestätigung in zwei Schritten und generieren Sie ein 16-stelliges App-Passwort, die Sie anstelle Ihres echten Passworts einfügen, eine pro Anwendung. Oder verwenden Sie den speziellen Gmail- oder Google Workspace-Mailer Ihres Plugins, das OAuth ausführt und niemals ein Passwort berührt. OAuth ist die bessere Option, denn der Widerruf des Zugriffs einer App beeinträchtigt nichts anderes. Die Einrichtung dauert länger, Daher bleiben App-Passwörter die pragmatische Wahl auf einer einzelnen Website.
Dann gibt es noch die Quote, die niemand liest, bis es beißt. Gmail zählt Empfänger, keine Nachrichten, addieren zu, Cc und Bcc: 500 Empfänger pro Tag auf einem persönlichen Konto und 2,000 auf Google Workspace. Für das Versenden über SMTP mit diesen Anmeldeinformationen gelten die gleichen Kosten wie für die Webschnittstelle. Der SMTP-Relay-Dienst von Google Workspace ist ein separates Produkt mit einer höheren Obergrenze, rund 130 mal die Anzahl der Benutzer im Konto pro Tag. Neue Konten werden gedrosselt 100 Empfänger pro Tag für den ersten Monat. Dieses letzte Detail erklärt ein spezifisches und verrücktes Szenario. Ein brandneuer Workspace-Mieter sieht am ersten Tag kaputt aus, Das Problem behebt sich dann Wochen später von selbst, ohne dass jemand eine Einstellung ändert.
Vergleichen Sie die Zahl von 2.000 Workspaces pro Tag mit dem kostenlosen Kontingent von Brevo unter 300 pro Tag und Workspace sieht großzügig aus, bis Sie sich an die Zählmethode erinnern. Eine Auftragsbestätigung an einen Kunden mit zwei Mitarbeiteradressen in Bcc kostet Sie drei, nicht einer. Ein Ladenversand 200 Belege pro Tag mit jeweils zwei internen Kopien liegen bei 600 Empfänger. Das kostenlose Gmail-Konto, mit dem es begann, wurde aufgegeben 500.
Ursache 5: Microsoft 365 Die Basisauthentifizierung funktioniert Ende Dezember nicht mehr 2026
Wenn sich Ihre Site bei einem Microsoft authentifiziert 365 Postfach mit Benutzername und Passwort, Ende Dezember funktioniert es nicht mehr 2026. Microsoft hat am veröffentlicht 27 Januar 2026. Ende Dezember 2026, Microsoft deaktiviert standardmäßig die SMTP AUTH-Basisauthentifizierung für vorhandene Exchange Online-Mandanten. Administratoren können es immer noch wieder aktivieren, aber Mieter erstellt nach Dezember 2026 Ich werde überhaupt keine Option haben. Microsoft hat angekündigt, dass das endgültige Datum für die Entfernung in der zweiten Jahreshälfte bekannt gegeben wird 2027.
Dies ist das letzte Protokoll, das noch besteht. Microsoft Learn sagt das rundheraus “Die Standardauthentifizierung ist jetzt in allen Mandanten deaktiviert”. Das deckt Exchange ActiveSync ab, POP, IMAP, Remote-PowerShell, Exchange-Webdienste, das Offline-Adressbuch, Autodiscover und Outlook für Windows und Mac. SMTP AUTH hat überlebt, weil so viele Maschinen davon abhängen, und das Original 1 März 2026 Datum verschoben, um Organisationen Raum zu geben. Es wurde nicht storniert.
Ein Detail macht dies schwieriger als die Gmail-Situation. Microsoft Learn weist darauf hin “Die Abschaffung der Basisauthentifizierung verhindert auch die Verwendung von App-Passwörtern mit Apps, die die zweistufige Verifizierung nicht unterstützen”. Google hat einen Fallback in Form von App-Passwörtern offen gelassen. Microsoft verlässt keinen. OAuth, oder ein völlig anderer Sendepfad. Das sind die einzigen zwei Antworten.
Wählen Sie also jetzt einen aus und nicht erst im Dezember. Verwenden Sie das Microsoft Ihres SMTP-Plugins 365 oder Outlook.com-Mailer, wenn die E-Mail aus diesem Postfach stammen und in den „Gesendeten Elementen“ erscheinen muss. Die Authentifizierung erfolgt über OAuth über eine registrierte App in Ihrem Mandanten. Andernfalls verschieben Sie Transaktionsmails vollständig aus dem Postfach und auf ein dediziertes Relay, Verlassen von Microsoft 365 um von Menschen geschriebene Post zu bearbeiten. Die zweite Option ist weniger Arbeit, übersteht jede zukünftige Authentifizierungsänderung, die Microsoft vornimmt, und liefert Ihnen Zustellungsprotokolle, die ein Postfach niemals bereitstellen wird.
Ursache 6: WordPress hat es gesendet. Ihr Formular-Plugin wurde nie gefragt.
Hat das Formular tatsächlich wp_mail aufgerufen?()? Ein Grün “Vielen Dank, Ihre Nachricht wurde gesendet” sagt dir nichts darüber. Diese Bestätigung bedeutet, dass die Übermittlung verarbeitet wurde und, normalerweise, dass der Eintrag gespeichert wurde. Die Lieferung ist ein separates Ereignis, von dem der Browser des Besuchers nie etwas erfährt.
Kontakt Formular 7 ist der übliche Verdächtige, und nicht, weil das Plugin fehlerhaft ist. Die Registerkarte „Mail“ verfügt über ein Feld „Von“, das viele Leute auf die Adresse des Absenders setzen, was genau den in beschriebenen Ausrichtungsfehler auslöst Ursache 3. Legen Sie „Von“ auf eine Adresse in Ihrer eigenen Domain fest, Verschieben Sie den Absender in „Antworten“., und überprüfen Sie, ob das Feld „An“ auf eine Stelle zeigt, die ein Mensch liest. Schauen Sie dann, ob eine zweite Mail-Vorlage aktiviert und falsch konfiguriert ist, weil ein defekter Autoresponder dazu führen kann, dass der gesamte Versand fehlschlägt.
WooCommerce verbirgt seine eigene Falle. Jeder Benachrichtigungstyp unter WooCommerce, die Einstellungen, E-Mails verfügen über einen eigenen Aktivierungsschalter und eine eigene Empfängerliste. Das “Neue Ordnung” Der Empfänger folgt der Administrator-E-Mail-Adresse der Website nicht. Ändern Sie die Admin-Adresse in den allgemeinen WordPress-Einstellungen und der Woo-Empfänger zeigt weiterhin auf die alte Adresse. Auftragsbestätigungen an Kunden funktionieren dann einwandfrei, während Sie nichts erhalten, Das liest sich wie ein Totalausfall, ist aber ein veraltetes Feld.
Ist der Shop der Grund, warum E-Mail-Zuverlässigkeit für Sie wichtig ist?? Unser Leitfaden zu WordPress-Hosting für E-Commerce deckt den Versandraum ab, den ein wachsendes Geschäft benötigt.
Zwei weitere, die es wert sind, ausgeschlossen zu werden. Die bedingte Logik einer Formularbenachrichtigung kann die E-Mail für genau die Übermittlungen unterdrücken, die Ihnen wichtig sind. Und die meisten verwalteten Hosts deaktivieren ausgehende E-Mails in Staging-Umgebungen absichtlich. Ein beim Staging getestetes Formular kann fehlerhaft aussehen, wenn es wie vorgesehen funktioniert.
Ursache 7: Loopbacks schlagen fehl und E-Mails in der Warteschlange werden nie verlassen
Nicht alle E-Mails werden in dem Moment versendet, in dem Sie sie auslösen. Vieles wird in die Warteschlange gestellt und später versendet, und “später” bedeutet in WordPress WP-Cron. Dieser Scheduler ist kein echter Cron-Daemon. Es wird ausgelöst, wenn jemand eine Seite lädt, indem Sie eine HTTP-Anfrage von Ihrem Server zurück an Ihre eigene Website unter wp-cron.php stellen. Dieser Selbstaufruf ist der Loopback, und wenn es scheitert, E-Mails in der Warteschlange verbleiben auf unbestimmte Zeit in der Warteschlange, ohne dass irgendwo ein Fehler auftritt, wo ein Websitebesitzer nachsehen würde.
Die Diagnose dauert dreißig Sekunden. Öffnen Sie Extras, dann Site Health, dann die Registerkarte „Info“., dann Geplante Ereignisse. WordPress führt dort den Loopback-Test aus und gibt den tatsächlichen cURL-Fehler aus, wenn es sich selbst nicht erreichen kann.
Die Ursachen liegen fast immer auf der Netzwerkebene und nicht in WordPress. Eine Firewall-Regel, die den Server daran hindert, seine eigene öffentliche Adresse anzurufen. Ein Load Balancer, der den Datenverkehr nicht zurück zum Ursprung leitet. Ein DNS-Eintrag für Ihre eigene Domain, der an einen Ort aufgelöst wird, den der Server nicht erreichen kann, was direkt nach einer Migration häufig vorkommt. HTTP-Basisauthentifizierung auf einer Staging-Site, für die die Loopback-Anfrage keine Anmeldeinformationen hat. Aggressiver Bot-Schutz, der die Anzahl der servereigenen Anfragen als verdächtig einschränkt.
Die dauerhafte Lösung besteht darin, sich nicht mehr auf das Laden von Seiten zu verlassen. Satz DISABLE_WP_CRON to true in wp-config.php and register a real system cron job that hits wp-cron.php every five minutes. Every decent host supports this, and it also removes the small performance cost WP-Cron imposes on visitors. This cause only applies to mailer plugins with a queue or retry feature. A plugin that sends synchronously during the request never touches cron. That’s exactly why a plugin test email can succeed while queued notifications fail.
Ursache 8: Das Plugin, das Sie zur Behebung von E-Mails installiert haben, wurde zum größeren Problem
An SMTP plugin holds the credential to your sending service. Leak that key and an attacker can send mail from a domain you carefully authenticated with SPF, DKIM and DMARC. That’s a worse outcome than sending nothing at all. This stopped being hypothetical in 2026.
Gravity SMTP is the mailer plugin from Rocketgenius, the company behind Gravity Forms. Es enthielt einen nicht authentifizierten REST-API-Endpunkt, der jedem, der danach fragte, einen vollständigen Systembericht zurückgab. Der Bericht umfasste PHP- und Webserverversionen, geladene Erweiterungen, der Stammpfad des Dokuments, die WordPress-Version und das aktive Theme. Außerdem wurde die Liste der installierten Plugins mit Versionsnummern zurückgegeben, Datenbankplattform und Tabellendetails, und Plugin-Konfigurationswerte einschließlich möglicher API-Schlüssel oder Token.
Jede Veröffentlichung bis einschließlich 2.1.4 war betroffen. Rocketgenius hat Gravity SMTP in der Version gepatcht 2.1.5 auf 17 März 2026, und der Fehler wurde als CVE-2026-4020 veröffentlicht 31 März 2026. Schwachstellen-Tracker beobachteten die Ausnutzung von Sicherheitslücken erstmals in freier Wildbahn 27 Kann 2026, zählen 412 eindeutige angreifende IP-Adressen durch 1 Juni 2026. In der Sicherheitsberichterstattung wird die betroffene Installationsbasis oben angegeben 100,000 Websites.
Führen Sie Gravity SMTP aus und haben Sie seit März nicht mehr aktualisiert? Das ist heute Ihr erster Job. Rotieren Sie jeden API-Schlüssel, den das Plugin unmittelbar danach speichert.
Es lohnt sich, über einen zweiten Vorfall im selben Monat Bescheid zu wissen, bevor Sie sich für ein Plugin entscheiden. Auf 12 Juni 2026, Manipuliertes JavaScript wurde über das Content-Delivery-Netzwerk von Awesome Motive für OptinMonster und TrustPulse bereitgestellt 22:17 und 22:42 koordinierte Weltzeit. PushEngage servierte es weiter, bis 19:02 UTC on 13 Juni. Der Code sammelte Administrator-Authentifizierungstoken und Nonces, hat ein betrügerisches Administratorkonto erstellt und ein Backdoor-Plugin mit einer Web-Shell installiert.
Sansec identifizierte es und es folgte eine Empfehlung 15 Juni 2026. Die Ursache war ein bekannter UpdraftPlus-Fehler auf dem Marketingserver von Awesome Motive, wodurch CDN-API-Anmeldeinformationen preisgegeben wurden. Um genau zu sein: WP Mail SMTP ist ein Awesome Motive-Produkt und das war es auch nicht zu den kompromittierten Plugins. Bei diesem Vorfall handelt es sich jedoch eher um die Erfolgsbilanz des Anbieters als um ein Gedankenexperiment. Es ist eine faire Entscheidung, wann das Plugin Ihre Anmeldedaten speichern wird.
Vier Gewohnheiten reduzieren diese gesamte Risikoklasse. Beschränken Sie Ihren Mailer-API-Schlüssel nur auf das Senden, niemals zum vollen Kontozugriff, was jeder seriöse Mailer unterstützt. Drehen Sie diesen Schlüssel nach jeder Kompromittierung irgendwo in Ihrem Plugin-Stack um, nicht nur im Mailer. Überprüfen Sie vor der Installation das Datum der letzten Aktualisierung eines Plugins, Denn ein SMTP-Plugin, das ein Jahr lang unangetastet blieb, ist ein Anmeldeinformationsspeicher, den niemand patcht. Und führen Sie regelmäßig eine Überprüfung der gesamten Website durch und nicht nur des Mailers. Unsere Komplettlösung am Testen Sie die Sicherheit Ihrer WordPress-Site deckt ab, was man sich ansehen sollte.
Ursache 9: Du bist an eine Decke gestoßen, die sich bewegt hat
Twilio hat die kostenlose E-Mail-API von SendGrid eingestellt und die Pläne für kostenlose Marketingkampagnen beginnen 27 Kann 2025, mit einem 60-tägigen Übergangsfenster. Jede WordPress-Site, die immer noch auf einen kostenlosen SendGrid-Schlüssel verweist, hat Ende Juli den Versand eingestellt 2025. Diese einzige Änderung hat Websites zerstört, deren Besitzer einmal SMTP konfiguriert hatten, Jahre zuvor, und habe es nie wieder angeschaut. Neue SendGrid-Konten erhalten jetzt eine 60-tägige Testversion unter 100 E-Mails pro Tag, Danach beginnen die E-Mail-API-Pläne bei USD 19.95 pro Monat.
So sehen die kostenlosen Stufen jetzt aus, alles im August bestätigt 2026. Brevo bleibt der großzügigste 300 E-Mails pro Tag (rund 9,000 ein Monat) mit unbegrenzten Kontakten und ohne Ablaufdatum. Erneut senden erlaubt 3,000 pro Monat, aber die Höchstgrenze liegt bei 100 ein Tag, Es eignet sich also für gleichmäßiges Rinnsal und nicht für Stöße. Mailgun-Angebote 100 ein Tag ohne Ablaufdatum. Der kostenlose Plan von Postmark ist 100 E-Mails pro Monat, Dabei handelt es sich eher um eine Entwicklungs-Sandbox als um eine Produktionszulage.
Diese Zahlen weichen stärker voneinander ab, als sie aussehen. Erneut senden 3,000 Ein Monat kostet das Dreißigfache des Poststempels kostenlos 100, und beide bleiben stehen, wenn Sie die Ziellinie erreichen.
Bezahlt, die Rangfolge kehrt sich um. Beim 10,000 E-Mails pro Monat, Amazon SES kostet USD 1.00 zum À-la-carte-Preis von USD 0.10 pro 1,000. Der günstigste kostenpflichtige Plan von Postmark deckt dasselbe ab 10,000 für USD 15.00, und der Basisplan von Mailgun verlangt genau das Gleiche. Das ist ein 15-facher Unterschied bei identischer Lautstärke, und es verschafft Ihnen die Reputation von Postmark für den verwalteten Versand, während SES Ihnen die Reputation gibt, die Sie selbst verwalten müssen. SES bietet auch planbasierte Preise an, mit Essentials in USD 0.16 pro 1,000 bis zu 10 Millionen im Monat. Neue AWS-Kunden erhalten bis zu USD 200 in kostenlosen Credits, gültig für 12 Monate.
Decken sind nicht das Einzige, was sich bewegt. Ein abgelaufener API-Schlüssel, ein gedrehtes Passwort, das niemand im Plugin aktualisiert hat, eine fehlgeschlagene Karte, oder eine abgelaufene Domain-Verifizierung stoppt den Versand. Auf der WordPress-Seite ändert sich nichts, was Sie warnen könnte. Wenn die E-Mail an einem bestimmten Datum gestorben ist und sich auf der Website nichts geändert hat, Melden Sie sich zunächst beim Mailer an. Lesen Sie das Dashboard, bevor Sie WordPress überhaupt berühren.
Wählen Sie einen Mailer: Vier Szenarien mit reellen Zahlen
Allgemeine Ratschläge (“Wählen Sie einen zuverlässigen Anbieter”) hilft niemandem. Suchen Sie unten die Zeile, die zu Ihrer Situation passt.
Volumen: unter 300 ein Tag. Budget Null. Brevos kostenloses Kontingent plus FluentSMTP. Es handelt sich um eine Broschürenseite, ein kleiner Blog und die meisten Mitgliederseiten. Überspringen Sie hier den kostenlosen Plan von Mailgun. Beim 100 pro Tag ist es ein Drittel von Brevos Taschengeld, und eine Mitgliederseite, die eine Passwort-Reset-Welle ausführt, wird gelöscht 100 vor dem Mittagessen. Planen Sie SendGrid bei diesem Budget auch nicht ein, weil Twilio seinen kostenlosen Plan ab sofort eingestellt hat 27 Kann 2025.
Arbeitsbelastung: ein WooCommerce-Shop. Zwischen 40 und 200 Bestellungen pro Tag, zum Thema Managed Hosting. Amazon SES über seine API. Beim 200 Bestellungen mit jeweils einer Kundenkopie und einer Admin-Kopie, Du bist ungefähr bei 12,000 Nachrichten pro Monat. Das kostet USD 1.20 auf SES à la carte gegen USD 15.00 auf dem Einreiseplan von Postmark. Überspringen Sie hier das gebündelte Relay Ihres Hosts. Sogar 80 Bestellen Sie E-Mails pro Tag, plus Bestandswarnungen und Passwort-Resets, liegt unangenehm nahe an Kinstas Eintrittsobergrenze von 150 pro Tag. Kinsta kann den Versand bei einer erheblichen Überschreitung deaktivieren.
Publikum: innerhalb von Microsoft 365. Entfernen Sie Transaktionspost vor Dezember aus dem Mitarbeiterpostfach 2026, und leiten Sie es stattdessen über Brevo oder SES weiter. Wenn die E-Mail wirklich in den „Gesendeten Elementen“ dieser Mailbox erscheinen muss, Verwenden Sie das Microsoft-Plugin Ihres Plugins 365 OAuth-Mailer statt Passwort. Was Sie nicht tun können, ist, auf ein App-Passwort zurückzugreifen, wie es Gmail-Benutzer tun können. Durch die grundlegende Authentifizierung von Microsoft wurden App-Passwörter für Apps ohne zweistufige Überprüfung entfernt.
Priorität: Platzierung über Preis. Für Quittungen und Rechnungen, Poststempel in USD 15.00 einen Monat für 10,000 E-Mails. Ja, Das ist das Fünfzehnfache der SES-A-la-carte-Kosten für das gleiche Volumen. Es ist der richtige Handel, wenn niemand in Ihrem Team auf die Absprungraten achtet oder eine IP aufwärmt. Wählen Sie SES nur dann, wenn jemand die Zustellbarkeit als tatsächlichen Job besitzt. SES gibt Ihnen den Preis und überlässt Ihnen damit auch das Reputationsmanagement.
WP Mail SMTP, FluentSMTP oder Post-SMTP?
Alle drei erledigen die gleiche Kernaufgabe: wp_mail umleiten() über eine authentifizierte Verbindung. Wo sie sich trennen, ist der Preis, und was Sie bekommen, ohne zu bezahlen.
WP Mail SMTP ist der Riese: 4+ Millionen aktive Installationen, Ausführung 4.9.0, zuletzt aktualisiert 25 Juni 2026, Getestet auf WordPress 7.0.4. Die kostenlose Version stellt eine Verbindung zu den Mailern her, die die meisten Websites benötigen. Pro kostet USD 49 für das erste Jahr gegen einen Listenpreis von USD 99. Das zweite Jahr kostet das 2,02-fache des ersten Jahres für eine einzelne Site. Elite ist USD 99 erstes Jahr (Liste USD 149) und fügt ein White-Glove-Setup hinzu, Das heißt, ihr Team konfiguriert DNS und den Mailer für Sie. Entwicklerabdeckungen 20 Websites bei USD 199, Agenturdeckungen 100 bei USD 399, und es gibt ein 14-tägiges Rückerstattungsfenster.
FluentSMTP von WPManageNinja hat 600,000+ Installationen und liegt bei Version 2.3.1. Seine Verzeichnisseite verpflichtet sich zu etwas Ungewöhnlichem: “FluentSMTP ist 100% kostenlos und Open Source, und das wird immer so sein”. Keine Pro-Version, keine gesperrten Funktionen. Das ist der Vergleich, der zählt. FluentSMTP verfügt über etwa ein Siebtel der Installationsbasis von WP Mail SMTP. Es verschenkt die E-Mail-Protokollierung und das Routing mehrerer Verbindungen, die WP Mail SMTP hinter einer Lizenzverlängerung für USD steckt 99 ein Jahr.
Post-SMTP von WPExperts.io ist der kleinste der drei 300,000+ Installationen, und die zuletzt gewartete, Versandversion 4.0.1 auf 25 August 2026. Es bewertet 4.7 aus 5 über 525 Bewertungen und benötigt PHP 7.6 oder neuer.
Nun die Empfehlungen. Installieren Sie FluentSMTP wenn Sie Ihre eigene Site betreiben und Protokollierung sowie Backup-Verbindungen wünschen, ohne jemals eine Rechnung zu sehen. Kein Feature-Lösegeld, Keine Erneuerung zum Vergessen.
Kaufen Sie WP Mail SMTP Pro wenn Sie einem Kunden die Einrichtung in Rechnung stellen und einen Anbieter mit einem Support-Desk benötigen, an den Sie eskalieren können. Die individuell für Sie erstellte DNS-Konfiguration der Elite-Stufe kann Ihnen einen kostenpflichtigen Nachmittag ersparen. Budgetieren Sie einfach den USD 99 Erneuerung, nicht der USD 49 Überschrift.
Nehmen Sie Post-SMTP wenn Sie es bereits ausführen und es funktioniert. Von einem Plugin, das vor zwei Tagen aktualisiert wurde, sollte man grundsätzlich nicht abwandern. Wählen Sie frisch und ohne weitere Einschränkungen, Die größere Installationsbasis von FluentSMTP und das Versprechen, keinen kostenpflichtigen Tarif anzubieten, machen es zum Standard. WP Mail SMTP ist die erste Wahl, sobald der kostenpflichtige Support in die Anforderungen eintritt.
So verhindern Sie, dass es wiederkommt
Den Versand zu reparieren ist der einfache Teil. Zu wissen, wann es wieder kaputt geht, ist die Hälfte, die die Leute überspringen. E-Mails scheitern von Natur aus stillschweigend: Niemand beschwert sich über eine Auftragsbestätigung, von deren Existenz er nichts wusste.
Aktivieren Sie die E-Mail-Protokollierung in dem von Ihnen gewählten Plugin. In FluentSMTP kostet es nichts. Und es konvertiert “Ich denke, das Formular ist kaputt” in eine zeitgestempelte Aufzeichnung dessen, was versucht wurde und was der Mailer zurückgeantwortet hat. Aktivieren Sie dann die Fehlerbenachrichtigungen, damit Sie über einen Lieferfehler informiert werden und nicht über ein Protokoll, das niemand öffnet. Konfigurieren Sie eine Backup-Verbindung, wenn Ihr Plugin eine unterstützt, So wird ein Mailer-Ausfall auf einen zweiten Dienst übertragen, anstatt E-Mails zu verwerfen.
Tragen Sie drei Termine in einen Kalender ein. Das Microsoft 365 Grundlegender Authentifizierungsschluss Ende Dezember 2026, ob ein Teil Ihres Stapels immer noch auf diese Weise authentifiziert wird. Die API-Schlüsselrotation Ihres Mailers, nach dem von Ihnen festgelegten Zeitplan. Und eine vierteljährliche Erinnerung, eine Test-E-Mail zu versenden. Es dauert eine Minute, und es erkennt Fehler aufgrund abgelaufener Anmeldeinformationen aufgrund ihrer Ursache 9 bevor ein Kunde es tut.
Schließlich, Lesen Sie Ihre aggregierten DMARC-Berichte, anstatt nur den Datensatz zu veröffentlichen. Beginnt um p=keine Und wenn Sie sich die Berichte nie ansehen, erhalten Sie den Papierkram ohne den Nutzen. In den Berichten erfahren Sie, welche Dienste als Ihre Domain senden. Auf diese Weise fangen Sie sowohl einen vergessenen alten Absender als auch einen Angreifer, und es ist das, wohin man sich bewegen kann p=Quarantäne mit Zuversicht statt mit Hoffnung.
Häufig gestellte Fragen
Warum steht in meinem Kontaktformular, dass die Nachricht gesendet wurde, obwohl nichts angekommen ist??
Die Erfolgsmeldung bestätigt, dass das Formular die Übermittlung verarbeitet hat, nicht, dass eine E-Mail zugestellt wurde. PHPs Mail() Die Funktion gibt „true“ zurück, wenn der Server die Nachricht für die lokale Warteschlange akzeptiert, Daher meldet WordPress einen Erfolg und erfährt nie, was als nächstes geschah. Lösen Sie auf Ihrer Anmeldeseite ein Passwort-Reset aus, um den E-Mail-Pfad des Cores zu testen, wobei das Formular-Plugin aus der Gleichung entfernt wird. Wenn die Zurücksetzung erfolgt und die Formularbenachrichtigung nicht erfolgt, Der Fehler liegt in den Benachrichtigungseinstellungen des Formulars.
Muss ich für WP Mail SMTP Pro bezahlen??
Für die meisten Websites, Nein. Die kostenlose Version verbindet WordPress mit den wichtigsten Mailern, Das ist die Lösung für das zugrunde liegende Problem. Pro fügt E-Mail-Protokollierung hinzu, Verfolgung, Backup-Verbindungen und Fehlerwarnungen. Es kostet USD 49 für das erste Jahr und USD 99 jedes Jahr danach, Budgetieren Sie also die Erneuerungszahl. FluentSMTP umfasst kostenlose Protokollierung und mehrere Verbindungen. Der ehrliche Grund für eine Zahlung ist ein Support-Desk, an den Sie eskalieren können, oder das White-Glove-Setup der Elite-Stufe.
Kann ich mein Gmail-Konto zum Versenden von WordPress-E-Mails verwenden??
Ja, aber nicht mit Ihrem normalen Passwort. Google hat im Mai den weniger sicheren App-Zugriff für privates Gmail eingestellt 2022 und für Google Workspace auf 30 September 2024. Aktivieren Sie die Bestätigung in zwei Schritten und generieren Sie ein 16-stelliges App-Passwort, oder verwenden Sie den Gmail-Mailer Ihres Plugins, die über OAuth eine Verbindung herstellt. Beobachten Sie die Decke. Gmail zählt Empfänger und nicht Nachrichten: 500 pro Tag auf einem persönlichen Konto, 2,000 auf Workspace. Ein To plus zwei Bcc-Adressen kostet drei.
Warum landen meine WordPress-E-Mails im Spam und nicht im Posteingang??
Fast immer, weil die Absenderadresse für die beanspruchte Domäne nicht authentifiziert ist. Schon seit 1 Februar 2024, Google hat SPF oder DKIM gefordert, gültiges Forward- und Reverse-DNS, und eine Spam-Rate darunter 0.3% von jedem Absender. Yahoo und Microsoft erzwingen Äquivalente. Legen Sie die Absenderadresse auf Ihre eigene Domain fest und geben Sie die Adresse des Besuchers in „Antwort an“ ein. Dann veröffentlichen Sie SPF, DKIM- und DMARC-Datensätze für den Dienst, der Ihre E-Mails tatsächlich sendet.
Ist FluentSMTP besser als WP Mail SMTP für einen WooCommerce-Shop??
Für einen Ladenbesitzer, der seine eigene Website verwaltet, Ja, auf Kosten. FluentSMTP umfasst die kostenlose E-Mail-Protokollierung und mehrere Sendeverbindungen. Beide Funktionen sind für ein Geschäft wichtig, in dem ein fehlender Bestellbeleg zu einem Support-Ticket wird. WP Mail SMTP berechnet USD 99 ein Jahr bei Verlängerung für die gleiche Fähigkeit. Wählen Sie stattdessen WP Mail SMTP Pro, wenn eine Agentur den Shop betreibt und Lieferantenunterstützung mit einer dahinter stehenden Rechnung benötigt. Das White-Glove-DNS-Setup von Elite ist ein weiterer Grund für die Zahlung.
Wie viele E-Mails kann meine WordPress-Site pro Tag auf Shared Hosting versenden??
Weniger als Sie vermuten würden, und die Zahlen schwanken stark. SiteGround erlaubt 400 eine Stunde auf StartUp, GrowBig, E-Commerce und Coderick, steigt auf 800 auf GoGeek und Cloud. Die cPanel Silver- und Gold-Pläne von Hostinger ermöglichen dies 2,400 ein Tag und 200 eine Stunde, SMTP- und PHP-Mail werden auf das gleiche Kontingent angerechnet. Kinsta begrenzt die Einstiegspläne auf 150 Transaktions-E-Mails pro Tag im gesamten Plan. Durch die Weiterleitung über einen externen Mailer werden alle drei Einschränkungen umgangen.
Warum hörten meine WordPress-E-Mails plötzlich auf, als sich auf der Website nichts änderte??
Außerhalb von WordPress hat sich etwas geändert. Die häufigsten Übeltäter sind ein zurückgezogenes kostenloses Kontingent, ein abgelaufener API-Schlüssel, eine fehlgeschlagene Zahlung auf dem Mailer-Konto, oder eine abgelaufene Domain-Verifizierung. Twilios Einstellung des kostenlosen SendGrid-Plans beginnt 27 Kann 2025 Genau auf diese Weise haben Websites kaputt gemacht. Microsoft 365 Benutzer haben eine geplante Version davon. Die SMTP AUTH-Basisauthentifizierung ist Ende Dezember standardmäßig für bestehende Mandanten deaktiviert 2026. Überprüfen Sie das Dashboard Ihres Mailers, bevor Sie Probleme mit WordPress beheben.
Fazit
Die Grundursache ist fast immer dieselbe. WordPress übergibt E-Mails an PHPs E-Mails() Funktion, der bei der Übergabe einen Erfolg meldet und nichts über die Zustellung weiß. Ihr Host begrenzt entweder diesen Pfad, seine Ports blockieren oder es nicht authentifizieren lassen. Leiten Sie WordPress über einen authentifizierten Mailer weiter, und die meisten dieser Listen werden sofort nicht mehr angewendet.
Konkret: Installieren FluentSMTP es sei denn, Sie benötigen kostenpflichtige Unterstützung. Verbinden Sie es mit Brevo wenn Sie unter senden 300 E-Mails pro Tag, oder zu Amazon SES Wenn Sie mehr senden, wird jemand auf die Zustellbarkeit achten. Stellen Sie eine Verbindung über die API statt über einen SMTP-Port her, und SPF veröffentlichen, DKIM und DMARC für die sendende Domain. Wählen WP Mail SMTP Pro stattdessen, wenn ein Kunde zahlt und ein Supportvertrag wichtig ist, und bepreisen Sie es in USD 99 Erneuerung. Dann tun Sie die beiden Dinge, die fast niemand tut. Aktivieren Sie die Protokollierung. Und setzen Sie das Ende Dezember 2026 in Ihrem Kalender, wenn sich ein Teil Ihres Stapels noch bei Microsoft anmeldet 365 mit einem Passwort.
Vielleicht hat Sie diese Suche davon überzeugt, dass das eigentliche Problem der Plan unter der Website ist, nicht das Plugin darüber. Unser Leitfaden zu Auswahl des Hostings für eine WordPress-Website deckt ab, auf welchen Sendespielraum Sie vor der Migration achten sollten. Von dort, Die nächste Lektüre ist natürlich unser Vergleich von dedizierten SMTP-Relay-Diensten und geschäftlichem E-Mail-Hosting. Eine Site, die das E-Mail-Kontingent ihres Hosts übersteigt, ist in der Regel auch über die Mailbox-Einrichtung hinausgewachsen.