Su questa pagina: [nascondere]
WordPress non ha mai inviato un'e-mail in vita sua. Trasmette il tuo messaggio alla posta di PHP() funzione, restituisce un valore vero o falso, e lo tratta come un rapporto di consegna. Niente in quello scambio controlla se il messaggio ha lasciato il server. Niente controlla se il dominio ricevente lo ha accettato, o se è caduto in una cartella di posta indesiderata. Questa lacuna è il motivo per cui viene visualizzato il modulo di contatto “Messaggio inviato” mentre la tua casella di posta rimane vuota. La maggior parte delle guide su questo argomento si ferma a “installare un plugin SMTP”. Questo copre anche i due 2026 scadenze che interromperanno le configurazioni che funzionano bene oggi. E copre il difetto del plugin del mailer che ha esposto le chiavi API memorizzate, which attackers were still hunting ten weeks after the patch shipped.
Ultima revisione: agosto 2026. Versioni dei plugin, host sending limits, mailer pricing and authentication deadlines verified against primary sources.
Risposta rapida: Stop letting WordPress use PHP mail() and route it through an authenticated mailer instead. Install FluentSMTP (gratuito, nessun livello a pagamento) or WP Mail SMTP, then connect it to a sending service over an API rather than an SMTP port. Publish SPF, DKIM and DMARC records for your sending domain. Sotto 300 emails a day, Brevo’s free tier covers it at nessun costo. Prima di ogni altra cosa, trigger a password reset from your login page: if that fails too, the problem is your server, not your form.
Due test che dividono il problema a metà
Nine causes is a lot to work through blind. These two tests take about four minutes and tell you which half of the list to read.
- Test 1. Trigger a password reset. Go to your login page, clic “Hai perso la password?”, and enter the address of an admin account. This path calls core’s wp_mail() with no form plugin, no theme code and no queue in between. If the reset email arrives, WordPress can send and your problem is further down the stack. In caso contrario, the failure is at the server or transport layer.
- Test 2. Send a test email. Install FluentSMTP or WP Mail SMTP and use its email test tab. Send it to an address on a different domain and provider than the site. This matters more than it sounds. Mail sent to an address on the same domain often never leaves the server, so it arrives even when outbound delivery is completely broken.
Now read the result:
- Test 1 throws a visible error, or the plugin test reports a connection failure: go to causes 1, 2, 4 e 5.
- Both tests report success but nothing arrives, or everything lands in spam: go to cause 3.
- L'e-mail di prova arriva ma le notifiche del modulo o di WooCommerce no: go to cause 6.
- Ha funzionato il mese scorso e si è fermato senza che nessuno toccasse il sito: go to causes 5, 8 e 9.
- Alcune email arrivano e altre non arrivano mai, senza schema per destinatario: go to cause 7.
Controlla la cartella spam prima di dichiarare un test fallito. Un'e-mail che ha raggiunto la cartella della posta indesiderata rappresenta un problema di autenticazione, che ha una soluzione diversa rispetto a un'e-mail che non ha mai lasciato l'edificio.
Da dove provengono i fatti di questa guida
Ogni limite, il prezzo e la data riportati di seguito sono stati letti da una fonte primaria in agosto 2026. Niente è stato trasferito da una versione precedente di questa pagina. I limiti di invio degli host provengono dagli host’ proprie politiche pubblicate: Articolo sull'uso accettabile di SiteGround, Pagina dei limiti e-mail cPanel di Hostinger, e la documentazione delle e-mail transazionali di Kinsta. Quei tre pubblicano numeri esatti. La maggior parte degli host rimane sul vago, ecco perché questi tre vengono nominati e altri no. Figure del plugin (installazioni attive, versione attuale, data dell'ultimo aggiornamento, versione testata) sono stati letti dalla directory dei plugin di WordPress.org in poi 27 agosto 2026. Le scadenze per l'autenticazione provengono da Microsoft Learn e dalle linee guida del mittente di Google. Entrambi si sono spostati almeno una volta, quindi vale la pena rileggerli piuttosto che citarli a memoria.
Abbiamo escluso di proposito tre cose. Sono state implementate correzioni che funzionano solo all'interno del pannello di controllo di un host, e plugin il cui ultimo aggiornamento è precedente 2026. Lo stesso vale per qualsiasi mittente di cui non siamo riusciti a confermare il livello gratuito nella pagina dei prezzi corrente. Due limiti onesti. Non abbiamo eseguito test di deliverability, quindi nulla qui afferma il posizionamento misurato della casella di posta. E Brevo e Resend bloccano entrambi le letture automatizzate delle loro pagine dei prezzi. Queste due cifre sono state verificate tra fonti indipendenti piuttosto che citate dal venditore. Amazon SES, Pistola postale, I dati relativi al timbro postale e a WP Mail SMTP provengono direttamente dalle pagine del fornitore.
Causa 1: WordPress consegna la tua posta a PHP e smette di guardarla
WordPress manuale di amministrazione avanzata è schietto su ciò che wp_mail() in realtà lo è. Chiama la funzione “un wrapper per una libreria API di linguaggio che gestisce l'invio di un messaggio a un MTA”. La libreria è PHPMailer, impacchettato con nucleo. A meno che qualcosa non lo prevalga, PHPMailer chiama la posta di PHP() funzione, che necessita di un file binario compatibile con sendmail sul server che funge da agente di trasferimento della posta. Mi manca quel binario, o lasciarlo non configurato, e il verdetto del manuale è diretto: “la posta in uscita non verrà inviata.”
Ecco la parte che fa perdere più tempo al supporto. La posta di PHP() restituisce true quando il messaggio viene accettato per l'accodamento locale, non quando viene consegnato. A true means “the handoff worked”. It says nothing about whether a receiving server accepted the message an hour later, or bounced it, or filed it as spam. WordPress has no visibility past the handoff, so it reports success and moves on.
The fix is to replace the transport. Helpfully, wp_mail() is a pluggable function that exposes hooks (pre_wp_mail, phpmailer_init, wp_mail_failed) which every SMTP plugin uses to redirect mail through an authenticated connection. SMTP is Simple Mail Transfer Protocol, the rules servers follow when handing messages to each other. That single change resolves the largest share of these tickets. It swaps a fire-and-forget local handoff for a service that authenticates, retries and reports back.
One 2026-specific note if you have custom mail code. WordPress 7.0.1, rilasciato 9 luglio 2026, shipped fixes across 31 bugs including the mail component, and core moved to PHPMailer 7.0.0. That version is functionally identical to 6.11.1. The major version bump exists purely to flag a backward-compatibility break for child classes, where lang(), setLanguage() and $language became static. It only affects code that extends PHPMailer, so a normal site running a mailer plugin is unaffected. A developer who wrote a custom PHPMailer subclass three years ago should check it.
Causa 2: Il tuo host limita la posta in uscita a un livello inferiore a quanto pensi
400 email all'ora. That’s the ceiling on SiteGround’s StartUp, GrowBig, Piani e-commerce e Coderick, and even GoGeek and Cloud stop at 800 all'ora. SiteGround also counts each recipient separately, so one message to 80 people costs you 80 against the quota, non uno.
Hostinger publishes its cPanel numbers too: 2,400 messages per day and 200 per hour on cPanel Silver and Gold. There’s a warning attached that most people miss. Those limits “si applica al numero totale di messaggi inviati tramite SMTP e PHP da tutti gli account di posta elettronica del tuo piano di hosting”. La tua newsletter di marketing e le tue ricevute WooCommerce attingono dallo stesso secchio.
Gli host WordPress gestiti sono ancora più severi. Kinsta inoltra la posta transazionale tramite MailChannels e la limita 150 e-mail al giorno sui suoi piani di ingresso (35K, 65k e WP 2). I livelli intermedi ottengono 1,000 al giorno, e i livelli più alti ottengono 3,000. Tali limiti si applicano al piano su ogni sito su di esso, non per sito. Kinsta monitora il volume in uscita. In caso di grave violazione delle norme, dice “La funzionalità di invio e-mail potrebbe essere temporaneamente disabilitata fino alla risoluzione del problema”.
Mettili fianco a fianco e il divario è netto. Kinsta 150 un giorno con un piano di ingresso è un sedicesimo di quello di Hostinger 2,400 indennità giornaliera di cPanel. Una spedizione negozio modesto 40 ordini al giorno, con una ricevuta del cliente e una copia amministrativa su ciascuno, is already at 80 messaggi. That’s before you count password resets, stock alerts or review requests. It doesn’t take much growth to hit a wall you didn’t know existed.
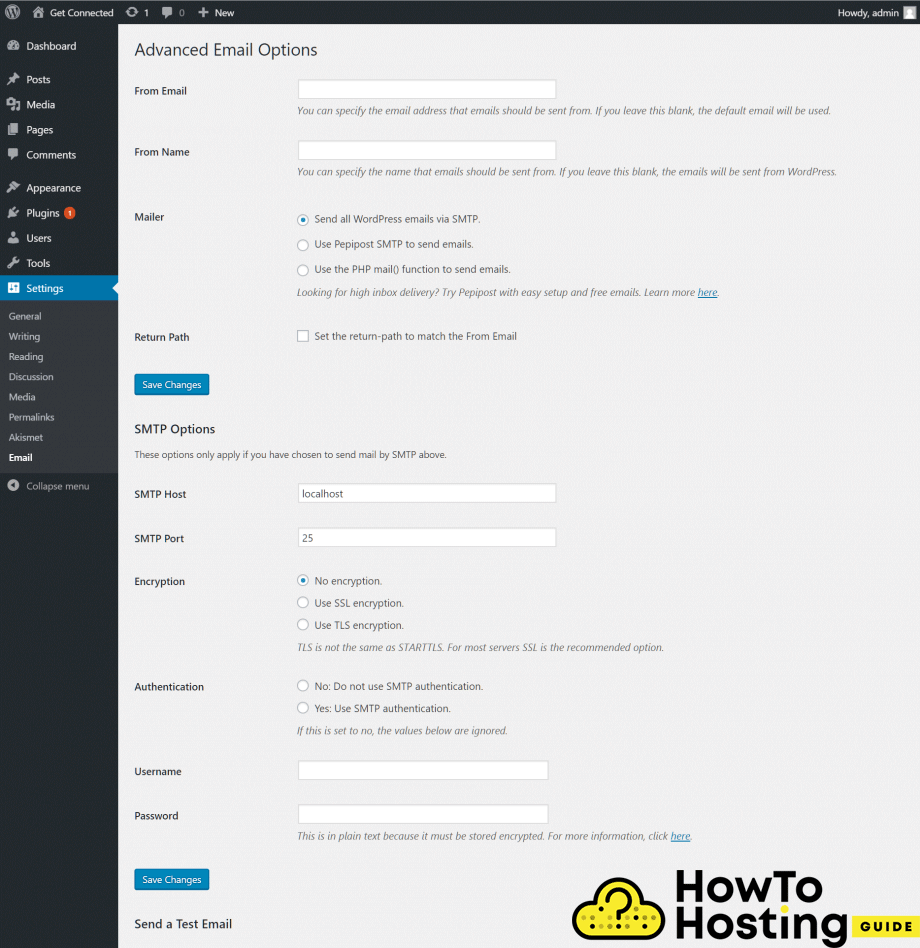
Ports are the other half of this cause. Porta 25 is blocked outbound by default at AWS, Google Cloud, Azzurro, DigitalOcean, Linode, Vultr and most shared hosts. An open port 25 on a compromised server turns it into a spam relay overnight. Porta 587 with STARTTLS and port 465 with implicit TLS are the usual survivors. The reliable move is to skip SMTP ports altogether and use a mailer’s HTTPS API on port 443. No host blocks it, because it’s the same port your site already serves on. If you’re weighing up a dedicated relay against what your host bundles, our comparison of SMTP hosting services and their sending limits covers both camps.
Causa 3: L'indirizzo del mittente non ti appartiene
Immagina un modulo di contatto impostato per l'invio dall'indirizzo del visitatore, così puoi premere Rispondi senza riscrivere nulla. Aspetto sensato, e interrompe silenziosamente la consegna. Gmail riceve un messaggio che dichiara di provenire da gmail.com, in arrivo da un server nell'intervallo IP del tuo host. Niente lo autorizza a parlare per gmail.com. Questa è la caratteristica tipica dello spoofing, e viene cestinato o buttato via.
Tre acronimi portano questa sezione, quindi ecco la versione breve. SPF elenca quali server possono inviare per il tuo dominio. DKIM firma ogni messaggio in modo che sia evidente la manomissione. DMARC dice ai ricevitori cosa fare quando i primi due non sono d'accordo.
Quello di Google linee guida per il mittente si sono applicati a tutti da allora 1 febbraio 2024, non solo ai mittenti di massa. È necessario SPF o DKIM sul dominio di invio, DNS diretto e inverso valido, e TLS per la trasmissione. Il tuo tasso di spam in Postmaster Tools deve rimanere al di sotto 0.3%. Attraverso 5,000 messaggi al giorno agli account Gmail e si restringe a SPF e DKIM e DMARC, inoltre puoi annullare l'iscrizione con un solo clic sulle e-mail di marketing. Yahoo si è allineata alle stesse regole a febbraio 2024, e Microsoft ha iniziato a imporre l'equivalente per i mittenti ad alto volume da maggio 2025. Il manuale di WordPress ora descrive DMARC come “diventando quasi obbligatorio”, che è un linguaggio insolitamente forte per la documentazione ufficiale.
Tre correzioni, in ordine di impatto. Primo, imposta l'indirizzo del mittente su qualcosa sul tuo dominio e inserisci l'indirizzo del visitatore in Rispondi a. Mantieni la risposta con un clic e smetti di fallire nell'allineamento. Secondo, pubblicare un record SPF che autorizza qualsiasi servizio a inviare effettivamente la tua posta. Controlla il limite di dieci ricerche DNS nelle specifiche SPF: un'undicesima ricerca fallisce l'intero record, non solo l'ultima voce. Terzo, abilita la firma DKIM sul tuo mailer e aggiungi la sua chiave pubblica al DNS. Quindi aggiungi un record DMARC che inizia da p=nessuno, in modo da ottenere rapporti aggregati prima di applicare qualsiasi cosa.
Se le tue caselle di posta e il tuo sito web vivono sullo stesso piano condiviso, dividerli è spesso la strada più pulita. Un provider dedicato gestisce la configurazione SPF e DKIM per te. La nostra carrellata di provider di hosting di posta elettronica aziendale copre il costo per casella di posta.
Causa 4: Gmail rifiuta la password appena digitata
Inizia con il vicolo cieco, perché fa risparmiare un'ora. La tua normale password Gmail non funzionerà, e nessuna quantità di ribattitura lo cambia. Google ha rimosso l'accesso alle app meno sicure dagli account Gmail personali a maggio 2022 e l'ho disattivato per attivare Google Workspace 30 settembre 2024. Ogni tutorial che ti dice di inserire il tuo indirizzo email e la password in un modulo SMTP è stato scritto prima di quelle date.
Rimangono due strade. Attiva la verifica in due passaggi e genera una password per l'app di 16 caratteri, che incolli al posto della tua vera password, uno per applicazione. Oppure utilizza il servizio di posta dedicato Gmail o Google Workspace del tuo plug-in, che esegue OAuth e non tocca mai una password. OAuth è l'opzione migliore, perché revocare l'accesso a un'app non disturba nient'altro. La configurazione richiede più tempo, quindi le password per le app rimangono la scelta pragmatica su un singolo sito.
Poi c’è la quota che nessuno legge finché non morde. Gmail conta destinatari, non messaggi, sommando a, Cc e Ccn: 500 destinatari al giorno su un account personale e 2,000 su Google Workspace. L'invio tramite SMTP con tali credenziali utilizza la stessa indennità dell'interfaccia web. Google Workspace’s SMTP relay service is a separate product with a higher ceiling, all'incirca 130 times the number of users in the account per day. New accounts are throttled to 100 recipients a day for the first month. That last detail explains a specific and maddening scenario. A brand-new Workspace tenant looks broken on day one, then fixes itself weeks later without anyone changing a setting.
Compare that 2,000-a-day Workspace figure with Brevo’s free tier at 300 a day and Workspace looks generous, until you remember the counting method. One order confirmation to a customer with two staff addresses in Bcc costs you three, non uno. A store sending 200 receipts a day with two internal copies each is at 600 destinatari. The free Gmail account it started on gave up at 500.
Causa 5: Microsoft 365 L'autenticazione di base smette di funzionare alla fine di dicembre 2026
If your site authenticates to a Microsoft 365 casella di posta con nome utente e password, smette di funzionare a fine dicembre 2026. Microsoft ha pubblicato una cronologia aggiornata della deprecazione il 27 gennaio 2026. Alla fine di dicembre 2026, Microsoft disabilita l'autenticazione di base SMTP AUTH per impostazione predefinita per i tenant di Exchange Online esistenti. Gli amministratori possono comunque riattivarlo, ma inquilini creati dopo dicembre 2026 non avrà affatto questa opzione. Microsoft ha affermato che la data di rimozione definitiva sarà annunciata nella seconda metà del 2027.
Questo è l'ultimo protocollo in piedi. Microsoft Impara lo afferma apertamente “L'autenticazione di base è ora disabilitata in tutti i tenant”. Questo copre Exchange ActiveSync, POP, IMAP, PowerShell remoto, Servizi Web di scambio, la Rubrica fuori rete, Individuazione automatica e Outlook per Windows e Mac. L'autenticazione SMTP è sopravvissuta perché molti macchinari dipendono da essa, e l'originale 1 marzo 2026 la data è stata spostata per dare spazio alle organizzazioni. Non è stato cancellato.
Un dettaglio rende tutto questo più difficile della situazione di Gmail. Microsoft Learn lo nota “la deprecazione dell'autenticazione di base impedisce inoltre l'uso delle password delle app con app che non supportano la verifica in due passaggi”. Google ha lasciato aperto un fallback sotto forma di password per le app. Microsoft non ne lascerà uno. OAut, o un percorso di invio completamente diverso. Queste sono le uniche due risposte.
Quindi scegline uno ora anziché a dicembre. Utilizza Microsoft 365 o Outlook.com mailer se la posta deve provenire da quella casella di posta e apparire nella posta inviata. Esegue l'autenticazione su OAuth tramite un'app registrata nel tuo tenant. Altrimenti sposta la posta transazionale completamente dalla casella di posta e su un relè dedicato, lasciando Microsoft 365 per gestire la posta scritta da esseri umani. La seconda opzione è meno lavoro, sopravvive a ogni futura modifica di autenticazione apportata da Microsoft, e ti fornisce i registri di consegna che una casella di posta non fornirà mai.
Causa 6: WordPress lo ha inviato. Il tuo plugin per moduli non ti è mai stato chiesto.
Il modulo ha effettivamente chiamato wp_mail()? Un verde “Grazie, il tuo messaggio è stato inviato” non ti dice nulla al riguardo. Tale conferma significa che l'invio è stato elaborato e, Generalmente, che la voce è stata salvata. La consegna è un evento separato di cui il browser del visitatore non viene mai a conoscenza.
Modulo di Contatto 7 è il solito sospettato, e non perché il plugin sia difettoso. La scheda Posta ha un campo Da che molte persone impostano sull'indirizzo del mittente, che fa scattare esattamente il guasto di allineamento descritto in causa 3. Imposta Da su un indirizzo sul tuo dominio, spostare il mittente in Reply-To, e controlla che il campo A punti da qualche parte in cui un essere umano legge. Quindi controlla se un secondo modello di posta è abilitato e configurato in modo errato, perché un autoresponder rotto può fallire l'intero invio.
WooCommerce nasconde la propria trappola. Ogni tipo di notifica in WooCommerce, impostazioni, Le e-mail hanno la propria attivazione/disattivazione e il proprio elenco di destinatari. Il “Nuovo ordine” il destinatario non segue l'e-mail dell'amministratore del sito. Cambia l'indirizzo dell'amministratore nelle impostazioni generali di WordPress e il destinatario Woo continuerà a puntare a quello vecchio. Le conferme d'ordine ai clienti funzionano perfettamente mentre non ricevi nulla, che sembra un fallimento totale ma è un campo stantio.
Il negozio è il motivo per cui l'affidabilità della posta elettronica è importante per te? La nostra guida a Hosting WordPress per l'e-commerce copre lo spazio di invio di cui ha bisogno un negozio in crescita.
Altri due da escludere. Conditional logic on a form notification can suppress the email for exactly the submissions you care about. And most managed hosts disable outbound mail on staging environments by design. A form tested on staging can look broken when it’s working as intended.
Causa 7: I loopback falliscono e la posta in coda non se ne va mai
Not all mail goes out the moment you trigger it. Plenty gets queued and sent later, e “Dopo” in WordPress means WP-Cron. That scheduler isn’t a real cron daemon. It fires when someone loads a page, by making an HTTP request from your server back to your own site at wp-cron.php. That self-call is the loopback, and when it fails, queued mail sits in the queue indefinitely with no error anywhere a site owner would look.
Diagnosing it takes thirty seconds. Open Tools, quindi Salute del sito, quindi la scheda Informazioni, then Scheduled events. WordPress runs the loopback test there and prints the actual cURL error when it can’t reach itself.
The causes are almost always at the network layer rather than in WordPress. A firewall rule that blocks the server from calling its own public address. A load balancer that won’t route traffic back to origin. A DNS record for your own domain resolving to somewhere the server can’t reach, which is common right after a migration. HTTP basic authentication on a staging site, which the loopback request has no credentials for. Aggressive bot protection that rate-limits the server’s own requests as suspicious.
The durable fix is to stop relying on page loads. Impostato DISABLE_WP_CRON to true in wp-config.php and register a real system cron job that hits wp-cron.php every five minutes. Ogni host decente lo supporta, ed elimina anche il piccolo costo in termini di prestazioni che WP-Cron impone ai visitatori. Questa causa si applica solo ai plugin di posta con una funzione di coda o di nuovo tentativo. Un plugin che invia in modo sincrono durante la richiesta non tocca mai cron. Questo è esattamente il motivo per cui un’e-mail di prova del plug-in può avere successo mentre le notifiche in coda falliscono.
Causa 8: Il plugin che hai installato per correggere la posta elettronica è diventato il problema più grande
Un plug-in SMTP conserva le credenziali per il tuo servizio di invio. Se perdi la chiave, un utente malintenzionato potrà inviare posta da un dominio che hai accuratamente autenticato con SPF, DKIM e DMARC. Questo è un risultato peggiore che non inviare nulla. Ciò ha smesso di essere ipotetico in 2026.
Gravity SMTP è il plugin per la posta di Rocketgenius, la società dietro Gravity Forms. Trasportava un endpoint API REST non autenticato che restituiva un report completo del sistema a chiunque lo richiedesse. Il rapporto includeva versioni PHP e server web, estensioni caricate, il percorso root del documento, la versione di WordPress e il tema attivo. Ha inoltre restituito l'elenco dei plugin installati con i numeri di versione, piattaforma del database e dettagli della tabella, e valori di configurazione del plugin incluse possibili chiavi API o token.
Ogni versione fino a inclusa 2.1.4 è stato colpito. Rocketgenius ha patchato Gravity SMTP nella versione 2.1.5 sopra 17 marzo 2026, e il difetto è stato pubblicato come CVE-2026-4020 in poi 31 marzo 2026. I rilevatori di vulnerabilità hanno osservato per la prima volta lo sfruttamento in natura su 27 Maggio 2026, conteggio 412 indirizzi IP di attacco distinti da 1 giugno 2026. I report sulla sicurezza mettono la base di installazione interessata sopra 100,000 siti.
Esegui Gravity SMTP e non lo aggiorni da marzo? Questo è il tuo primo lavoro oggi. Ruota ogni chiave API memorizzata dal plug-in immediatamente dopo.
Vale la pena conoscere un secondo incidente nello stesso mese prima di scegliere un plug-in. Su 12 giugno 2026, JavaScript manomesso è stato fornito tramite la rete di distribuzione dei contenuti di Awesome Motive per OptinMonster e TrustPulse in mezzo 22:17 e 22:42 UTC. PushEngage ha continuato a servirlo fino a quando 19:02 UTC attivo 13 giugno. Il codice raccoglieva token e nonce di autenticazione dell'amministratore, ha creato un account amministratore non autorizzato e ha installato un plug-in backdoor con una shell web.
Sansec l'ha identificato ed è seguito un avviso 15 giugno 2026. La causa principale era un noto difetto di UpdraftPlus sul server di marketing di Awesome Motive, che ha ceduto le credenziali API CDN. Per essere precisi su questo: WP Mail SMTP è un prodotto Awesome Motive e lo era non tra i plugin compromessi. Ma quell’incidente rappresenta il track record del venditore piuttosto che un esperimento mentale. È giusto valutare quando il plugin manterrà le tue credenziali di invio.
Quattro abitudini riducono l’intera classe di rischio. Ambito della chiave API del mailer solo per l'invio, mai all'accesso completo all'account, che ogni mailer serio supporta. Ruota quella chiave dopo qualsiasi compromesso in qualsiasi punto dello stack del plug-in, non solo nel mailer. Controlla la data dell'ultimo aggiornamento di un plug-in prima dell'installazione, perché un plug-in SMTP intatto per un anno è un archivio di credenziali che nessuno sta aggiornando. Ed esegui un controllo periodico su tutto il sito anziché solo sul mailer. La nostra procedura dettagliata su testare la sicurezza del tuo sito WordPress copre cosa guardare.
Causa 9: Hai colpito un soffitto che si è mosso
Twilio ha ritirato l'API email gratuita di SendGrid e i piani per le campagne di marketing gratuite sono a partire 27 Maggio 2025, con una finestra di transizione di 60 giorni. Qualsiasi sito WordPress che punta ancora a una chiave SendGrid gratuita ha smesso di inviare a fine luglio 2025. Quel singolo cambiamento ha danneggiato i siti i cui proprietari avevano configurato SMTP una volta, anni prima, e non l'ho mai più guardato. I nuovi account SendGrid ora ricevono una prova di 60 giorni su 100 emails a day, dopodiché i piani API email partono da USD 19.95 al mese.
Ecco come appaiono ora i livelli gratuiti, tutto confermato ad agosto 2026. Brevo resta il più generoso 300 e-mail al giorno (all'incirca 9,000 un mese) con contatti illimitati e senza scadenza. Il nuovo invio consente 3,000 un mese ma ti limita a 100 un giorno, quindi si adatta a rivoli costanti e non a scoppi. Offerte Mailgun 100 un giorno senza scadenza. Il piano gratuito di Postmark è 100 e-mail per mese, che è una sandbox di sviluppo piuttosto che un'indennità di produzione.
Questi numeri divergono più di quanto sembri. Invia di nuovo 3,000 un mese è trenta volte più gratuito di Postmark 100, ed entrambi si fermano di colpo quando raggiungi la linea.
Pagato, la classifica si inverte. A 10,000 e-mail al mese, Amazon SES costa USD 1.00 sul suo tasso à la carte di USD 0.10 per 1,000. Il piano a pagamento più economico di Postmark copre lo stesso 10,000 per USD 15.00, e il piano Basic di Mailgun chiede esattamente la stessa cosa. Questa è una differenza di 15 volte per un volume identico, e ti acquista la reputazione di invio gestito di Postmark rispetto a SES che ti offre la reputazione per gestirti da solo. SES vende anche prezzi basati sul piano, con Essentials con esecuzione in USD 0.16 per 1,000 fino a 10 milioni al mese. I nuovi clienti AWS ricevono fino a USD 200 in crediti del livello gratuito, valido per 12 mesi.
I soffitti non sono l’unica cosa che si muove. Una chiave API scaduta, una password ruotata che nessuno ha aggiornato nel plugin, una carta fallita, oppure una verifica del dominio scaduta interromperà l'invio. Non cambia nulla sul lato WordPress per avvisarti. Se l'e-mail è morta in una data specifica e non è cambiato nulla sul sito, accedi prima al mailer. Leggi la sua dashboard prima di toccare WordPress.
Scegli un corriere: Quattro scenari con numeri reali
Consigli generici (“scegli un fornitore affidabile”) non aiuta nessuno. Trova la riga seguente che corrisponde alla tua situazione.
Volume: sotto 300 un giorno. Bilancio zero. Il livello gratuito di Brevo più FluentSMTP. Copre un sito di brochure, un piccolo blog e la maggior parte dei siti di appartenenza a titolo definitivo. Salta il piano gratuito di Mailgun qui. A 100 al giorno è un terzo della paghetta di Brevo, e un sito di appartenenza che esegue un'ondata di reimpostazione della password viene cancellato 100 prima di pranzo. Non pianificare nemmeno SendGrid con questo budget, perché Twilio ha ritirato il suo piano gratuito a partire dall'inizio 27 Maggio 2025.
Carico di lavoro: un negozio WooCommerce. Fra 40 e 200 ordini al giorno, sull'hosting gestito. Amazon SES tramite la sua API. A 200 ordini con una copia cliente e una copia amministratore ciascuno, sei più o meno a 12,000 messaggi al mese. Ciò costa USD 1.20 su SES à la carte contro USD 15.00 sul piano di ingresso di Postmark. Salta qui l'inoltro in bundle del tuo host. Anche 80 ordinare e-mail al giorno, oltre ad avvisi di stock e reimpostazione della password, si trova scomodamente vicino al limite massimo di 150 ingressi giornalieri di Kinsta. Kinsta può disabilitare l'invio in caso di grave eccedenza.
Pubblico: all'interno di Microsoft 365. Sposta la posta transazionale dalla casella di posta del personale prima di dicembre 2026, e instradarlo invece attraverso Brevo o SES. Se la posta deve davvero apparire nella posta inviata di quella casella di posta, usa Microsoft 365 Mailer OAuth anziché una password. Ciò che non puoi fare è ricorrere alla password dell'app come fanno gli utenti Gmail. La deprecazione dell'autenticazione di base di Microsoft ha rimosso le password delle app senza verifica in due passaggi.
Priorità: posizionamento rispetto al prezzo. Per ricevute e fatture, Timbro postale in USD 15.00 un mese per 10,000 messaggi di posta elettronica. sì, è quindici volte il costo à la carte di SES per lo stesso volume. È lo scambio giusto quando nessuno nel tuo team controllerà i tassi di rimbalzo o riscalderà un IP. Scegli SES al posto suo solo se qualcuno ritiene che la deliverability sia un lavoro effettivo. SES ti dà il prezzo e insieme ad esso ti affida la gestione della reputazione.
WP Mail SMTP, FluentSMTP o Post SMTP?
Tutti e tre svolgono lo stesso lavoro principale: reindirizzare wp_mail() attraverso una connessione autenticata. Il punto in cui si separano è il prezzo, e cosa ottieni senza pagare.
WP Mail SMTP è il gigante: 4+ milioni di installazioni attive, versione 4.9.0, ultimo aggiornamento 25 giugno 2026, testato su WordPress 7.0.4. La versione gratuita si collega ai mailer necessari alla maggior parte dei siti. La versione Pro costa USD 49 per il primo anno a fronte di un prezzo di listino di USD 99. Il secondo anno costa 2,02x il primo anno per un unico sito. L'élite è USD 99 primo anno (elencare USD 149) e aggiunge la configurazione dei guanti bianchi, ciò significa che il loro team configura il DNS e il mailer per te. Copertine per sviluppatori 20 siti a USD 199, Copertine d'agenzia 100 a USD 399, e c'è una finestra di rimborso di 14 giorni.
SMTP fluente da WPManageNinja ha 600,000+ installazioni e si trova alla versione 2.3.1. La sua pagina di directory si impegna a qualcosa di insolito: “FluentSMTP lo è 100% gratuito e open source, e lo sarà sempre”. Nessuna versione pro, nessuna funzionalità bloccata. Questo è il confronto che conta. FluentSMTP ha circa un settimo della base di installazione di WP Mail SMTP. Fornisce la registrazione della posta elettronica e il routing di connessioni multiple che WP Mail SMTP inserisce nel rinnovo della licenza a USD 99 un anno.
Invia SMTP da WPExperts.io è il più piccolo dei tre a 300,000+ installazioni, e quello mantenuto più recentemente, versione di spedizione 4.0.1 sopra 25 agosto 2026. Valuta 4.7 fuori da 5 attraverso 525 recensioni e necessita di PHP 7.6 o più recente.
Ora le raccomandazioni. Install FluentSMTP se gestisci il tuo sito e desideri la registrazione e le connessioni di backup senza mai vedere una fattura. Nessuna funzionalità di riscatto, nessun rinnovo da dimenticare.
Acquista WP Mail SMTP Pro se stai fatturando a un cliente la configurazione e hai bisogno di un fornitore con un servizio di supporto a cui rivolgersi. La configurazione DNS personalizzata del livello Elite può farti risparmiare un pomeriggio fatturabile. Basta preventivare l'USD 99 rinnovo, non l'USD 49 titolo.
Prendi il messaggio SMTP se lo stai già eseguendo e funziona. Un plugin aggiornato due giorni fa non è uno da cui migrare in linea di principio. Scegliere il fresco senza altri vincoli, La base di installazione più ampia di FluentSMTP e la promessa di un livello senza pagamento lo rendono l’impostazione predefinita. WP Mail SMTP è la scelta nel momento in cui il supporto a pagamento entra nei requisiti.
Come impedire che ritorni
Riparare l'invio è la metà facile. Sapere quando si rompe di nuovo è la metà che la gente salta. L'e-mail fallisce silenziosamente per natura: nessuno si lamenta di una conferma d'ordine di cui non sapeva nemmeno l'esistenza.
Attiva l'accesso alla posta elettronica nel plug-in che hai scelto. In FluentSMTP non costa nulla. E si converte “Penso che il modulo sia rotto” in una registrazione con timestamp di ciò che è stato tentato e di ciò che ha risposto il mittente. Quindi abilita gli avvisi di errore in modo che venga raggiunto un errore di consegna anziché un registro che nessuno apre. Configura una connessione di backup se il tuo plugin ne supporta una, quindi un'interruzione del servizio postale passa a un secondo servizio invece di consegnare la posta.
Metti tre date in un calendario. La Microsoft 365 interruzione dell'autenticazione di base alla fine di dicembre 2026, se qualsiasi parte del tuo stack si autentica ancora in questo modo. La rotazione della chiave API del tuo mailer, in qualunque programma tu abbia impostato. E un promemoria trimestrale per inviare un'e-mail di prova. Ci vuole un minuto, e rileva la causa degli errori relativi alle credenziali scadute 9 prima che lo faccia un cliente.
Finalmente, leggere i report aggregati DMARC anziché limitarsi a pubblicare il record. A partire da p=nessuno e non guardare mai i rapporti ti dà la documentazione senza alcun vantaggio. I rapporti ti dicono quali servizi inviano come tuo dominio. È così che si cattura sia un mittente legacy dimenticato che un utente malintenzionato, ed è ciò che ti permette di spostarti p=quarantena con fiducia invece che con speranza.
Domande frequenti
Perché il mio modulo di contatto dice che il messaggio è stato inviato quando non arriva nulla?
Il messaggio di successo conferma che il modulo ha elaborato l'invio, non che sia stata consegnata alcuna email. La posta di PHP() la funzione restituisce true quando il server accetta il messaggio per l'accodamento locale, quindi WordPress segnala il successo e non apprende mai cosa è successo dopo. Attiva una reimpostazione della password dalla pagina di accesso per testare il percorso di posta del core con il plug-in del modulo rimosso dall'equazione. Se arriva il reset e la notifica del modulo no, l’errore è nelle impostazioni di notifica del modulo.
Devo pagare per WP Mail SMTP Pro?
Per la maggior parte dei siti, no. La versione gratuita collega WordPress ai principali mailer, which is the fix for the underlying problem. Pro adds email logging, tracciamento, backup connections and failure alerts. Costa USD 49 for the first year and USD 99 ogni anno dopo, so budget the renewal figure. FluentSMTP includes logging and multiple connections at no cost. The honest case for paying is a support desk you can escalate to, or the Elite tier’s white-glove setup.
Posso utilizzare il mio account Gmail per inviare e-mail WordPress?
sì, but not with your normal password. Google ended Less Secure App access for personal Gmail in May 2022 and for Google Workspace on 30 settembre 2024. Enable 2-Step Verification and generate a 16-character App Password, or use your plugin’s Gmail mailer, which connects over OAuth. Watch the ceiling. Gmail counts recipients rather than messages: 500 a day on a personal account, 2,000 on Workspace. A To plus two Bcc addresses costs three.
Perché le mie e-mail WordPress finiscono nello spam anziché nella casella di posta?
Quasi sempre perché l'indirizzo del mittente non è autenticato per il dominio che rivendica. Da 1 febbraio 2024, Google ha richiesto SPF o DKIM, DNS diretto e inverso valido, e un tasso di spam inferiore a 0.3% da ogni mittente. Yahoo e Microsoft applicano soluzioni equivalenti. Imposta l'indirizzo del mittente sul tuo dominio e inserisci l'indirizzo del visitatore in Rispondi a. Quindi pubblica SPF, Record DKIM e DMARC per il servizio che invia effettivamente la tua posta.
FluentSMTP è migliore di WP Mail SMTP per un negozio WooCommerce?
Per il proprietario di un negozio che gestisce il proprio sito, sì, sul costo. FluentSMTP include la registrazione della posta elettronica e connessioni di invio multiple gratuitamente. Entrambe le funzionalità sono importanti per un negozio in cui la ricevuta di un ordine mancante si trasforma in un ticket di supporto. WP Mail SMTP addebita USD 99 un anno al rinnovo per la stessa capacità. Scegli invece WP Mail SMTP Pro se un'agenzia gestisce il negozio e necessita del supporto del fornitore con una fattura allegata. Elite’s white-glove DNS setup is the other reason to pay.
Quante email può inviare il mio sito WordPress al giorno su hosting condiviso?
Fewer than you’d guess, and the numbers vary widely. SiteGround allows 400 an hour on StartUp, GrowBig, Ecommerce and Coderick, salendo a 800 on GoGeek and Cloud. Hostinger’s cPanel Silver and Gold plans allow 2,400 a day and 200 un'ora, counting SMTP and PHP mail against the same quota. Kinsta caps entry plans at 150 transactional emails a day across the whole plan. Routing through an external mailer sidesteps all three limits.
Perché le mie e-mail WordPress si sono interrotte improvvisamente quando non è cambiato nulla sul sito?
Something changed outside WordPress. The most common culprits are a withdrawn free tier, an expired API key, a failed payment on the mailer account, or a lapsed domain verification. Twilio’s retirement of the SendGrid free plan starting 27 Maggio 2025 broke sites this exact way. Microsoft 365 users have a scheduled version of this coming. SMTP AUTH basic authentication is disabled by default for existing tenants at the end of December 2026. Check your mailer’s dashboard before troubleshooting WordPress.
Linea di fondo
The root cause is nearly always the same. WordPress is handing mail to PHP’s mail() funzione, which reports success on the handoff and knows nothing about delivery. Your host is either capping that path, blocking its ports or leaving it unauthenticated. Route WordPress through an authenticated mailer and most of this list stops applying at once.
Concretely: installare SMTP fluente unless you need paid support. Connect it to Brevo if you send under 300 emails a day, or to Amazon SES if you send more and someone will watch deliverability. Connect over the API rather than an SMTP port, and publish SPF, DKIM and DMARC for the sending domain. Scegliere WP Mail SMTP Pro invece quando è un cliente a pagare e un contratto di supporto è importante, e valutarlo in USD 99 rinnovo. Allora fai le due cose che quasi nessuno fa. Attiva la registrazione. E metti la fine di dicembre 2026 nel tuo calendario se qualsiasi parte del tuo stack accede ancora a Microsoft 365 con una password.
Forse questa ricerca ti ha convinto che il vero problema è il piano sottostante il sito, non il plugin sopra di esso. La nostra guida a scegliere l'hosting per un sito Web WordPress copre l'headroom di invio da cercare prima della migrazione. Da li, le letture successive naturali sono i nostri confronti tra servizi di inoltro SMTP dedicati e hosting di posta elettronica aziendale. Un sito che ha superato la quota di posta del suo host di solito ha superato anche la configurazione della sua casella di posta.