Nesta página: [ocultar]
WordPress nunca enviou um email em sua vida. Ele entrega sua mensagem ao e-mail do PHP() função, recebe de volta um verdadeiro ou um falso, e trata isso como um relatório de entrega. Nothing in that exchange checks whether the message left the server. Nothing checks whether the receiving domain accepted it, or whether it dropped into a junk folder. That gap is why your contact form shows “Message sent” while your inbox stays empty. Most guides on this topic stop at “install an SMTP plugin”. This one also covers the two 2026 deadlines that will break setups working fine today. E cobre a falha do plugin mailer que expôs chaves de API armazenadas, quais invasores ainda estavam caçando dez semanas após o lançamento do patch.
Última revisão: agosto 2026. Versões de plug-ins, limites de envio de host, preços de mala direta e prazos de autenticação verificados em relação a fontes primárias.
Resposta rápida: Pare de deixar o WordPress usar correio PHP() e encaminhá-lo através de um mailer autenticado. Instale o FluentSMTP (livre, sem nível pago) ou WP Mail SMTP, em seguida, conecte-o a um serviço de envio por meio de uma API em vez de uma porta SMTP. Publicar SPF, Registros DKIM e DMARC para seu domínio de envio. Debaixo 300 e-mails por dia, O nível gratuito do Brevo cobre em sem custo. Antes de qualquer coisa, acionar uma redefinição de senha na sua página de login: se isso falhar também, o problema é o seu servidor, não é o seu formulário.
Dois testes que dividem o problema pela metade
Nove causas é muito para trabalhar às cegas. Esses dois testes levam cerca de quatro minutos e informam qual metade da lista ler.
- Teste 1. Acionar uma redefinição de senha. Vá para sua página de login, clique “Perdeu sua senha?”, e insira o endereço de uma conta de administrador. Este caminho chama o wp_mail do núcleo() sem plugin de formulário, sem código de tema e sem fila entre eles. Se o e-mail de redefinição chegar, O WordPress pode enviar e seu problema está mais abaixo na pilha. Se isso não acontecer, a falha está no servidor ou na camada de transporte.
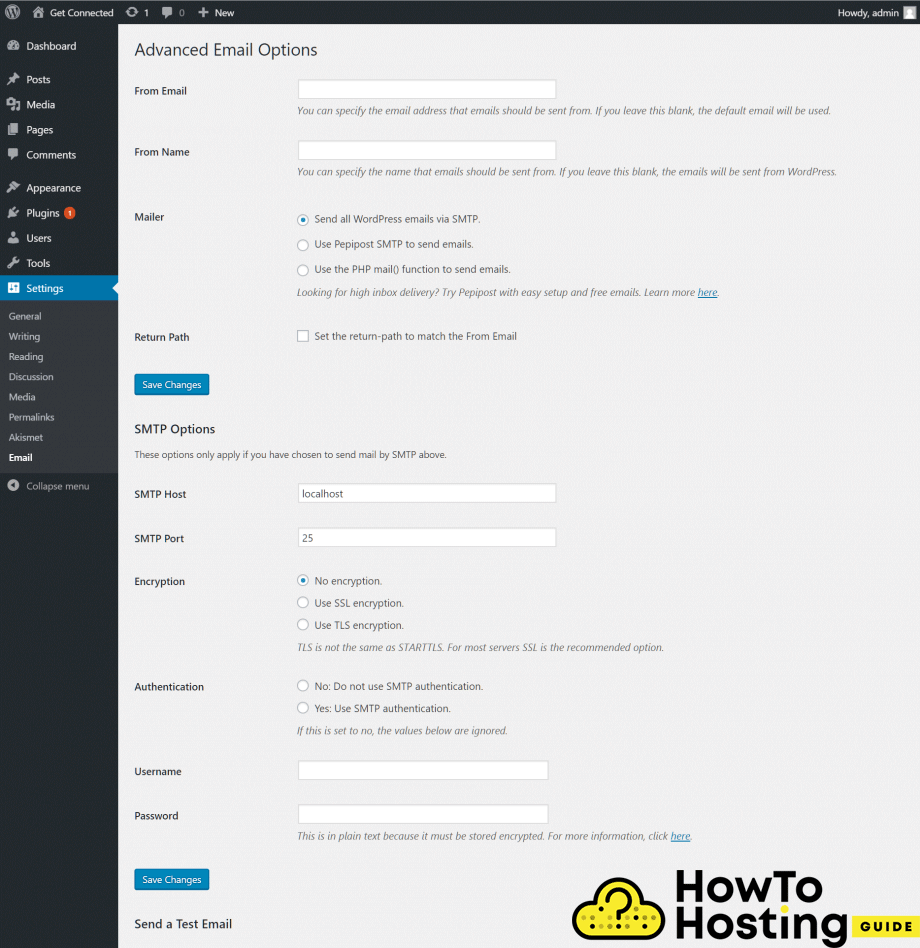
- Teste 2. Envie um e-mail de teste. Instale FluentSMTP ou WP Mail SMTP e use sua guia de teste de e-mail. Envie-o para um endereço em um domínio e provedor diferentes do que o site. Isso importa mais do que parece. Mensagens enviadas para um endereço no mesmo domínio geralmente nunca saem do servidor, então ele chega mesmo quando a entrega está completamente quebrada.
Agora leia o resultado:
- Teste 1 gera um erro visível, ou o teste do plugin relata uma falha de conexão: vá para as causas 1, 2, 4 e 5.
- Ambos os testes relatam sucesso, mas nada chega, ou tudo cai em spam: ir para causar 3.
- O e-mail de teste chega, mas as notificações do formulário ou do WooCommerce não: ir para causar 6.
- Funcionou mês passado e parou sem ninguém mexer no site: vá para as causas 5, 8 e 9.
- Alguns e-mails chegam e outros nunca, sem padrão por destinatário: ir para causar 7.
Verifique a pasta de spam antes de declarar que um teste falhou. Um e-mail que chegou à pasta de lixo eletrônico é um problema de autenticação, que tem uma correção diferente de um e-mail que nunca saiu do prédio.
De onde vêm os fatos deste guia
Cada limite, o preço e a data abaixo foram lidos de uma fonte primária em agosto 2026. Nada foi transferido de uma versão mais antiga desta página. Os limites de envio do host vêm dos hosts’ próprias políticas publicadas: Artigo de uso aceitável do SiteGround, Página de limites de e-mail cPanel da Hostinger, e documentação de e-mail transacional da Kinsta. Esses três publicam números exatos. A maioria dos anfitriões permanece vaga, é por isso que esses três são nomeados e outros não. Figuras de plug-in (instalações ativas, versão atual, data da última atualização, versão testada) foram lidos no diretório de plugins do WordPress.org em 27 agosto 2026. Os prazos de autenticação vêm do Microsoft Learn e das próprias diretrizes para remetentes do Google. Ambos mudaram pelo menos uma vez, então vale a pena relê-los em vez de citá-los de memória.
Excluímos três coisas de propósito. Foram lançadas correções que só funcionam dentro do painel de controle de um host, e plugins cuja última atualização é anterior 2026. O mesmo aconteceu com qualquer mailer cujo nível gratuito não pudemos confirmar em uma página de preços atual. Dois limites honestos. Não executamos testes de capacidade de entrega, então nada aqui afirma posicionamento medido na caixa de entrada. E Brevo e Resend bloqueiam leituras automatizadas de suas páginas de preços. Esses dois números são verificados entre fontes independentes, em vez de serem citados pelo fornecedor.. Amazon SES, Arma postal, Os números do carimbo postal e do WP Mail SMTP saíram diretamente das páginas do fornecedor.
Causa 1: WordPress entrega seu e-mail para PHP e para de assistir
O WordPress manual de administração avançada é direto sobre o que wp_mail() na verdade é. Ele chama a função “um wrapper para uma biblioteca de API de linguagem que lida com o envio de uma mensagem para um MTA”. A biblioteca é PHPMailer, empacotado com núcleo. A menos que algo o substitua, PHPMailer chama o email do PHP() função, que precisa de um binário compatível com sendmail no servidor atuando como agente de transferência de correio. Sinto falta daquele binário, ou deixe-o desconfigurado, e o veredicto do manual é direto: “o e-mail de saída não será enviado.”
Aqui está a parte que mais desperdiça tempo de suporte. Correio do PHP() retorna verdadeiro quando a mensagem é aceita para enfileiramento local, não quando é entregue. Um verdadeiro meio “a transferência funcionou”. Não diz nada sobre se um servidor receptor aceitou a mensagem uma hora depois, ou saltou, ou arquivou como spam. WordPress não tem visibilidade após a transferência, então ele relata sucesso e segue em frente.
A solução é substituir o transporte. Atenciosamente, wp_mail() é uma função conectável que expõe ganchos (pre_wp_mail, phpmailer_init, wp_mail_failed) que todo plugin SMTP usa para redirecionar e-mails através de uma conexão autenticada. SMTP é protocolo simples de transferência de correio, as regras que os servidores seguem ao entregar mensagens uns aos outros. Essa única mudança resolve a maior parte desses tickets. Ele troca uma transferência local do tipo "dispare e esqueça" por um serviço que autentica, novas tentativas e relatórios de volta.
Uma observação específica para 2026 se você tiver um código de e-mail personalizado. WordPress 7.0.1, lançado 9 Julho 2026, correções enviadas através 31 bugs incluindo o componente de email, e núcleo movido para PHPMailer 7.0.0. Essa versão é funcionalmente idêntica a 6.11.1. O aumento da versão principal existe apenas para sinalizar uma quebra de compatibilidade com versões anteriores para classes filhas, onde lang(), definirIdioma() e $linguagem tornou-se estático. Afeta apenas o código que estende o PHPMailer, portanto, um site normal executando um plugin de mailer não é afetado. Um desenvolvedor que escreveu uma subclasse personalizada do PHPMailer há três anos deveria verificá-la.
Causa 2: Seu host limita o correio de saída abaixo do que você pensa
400 e-mails por hora. Esse é o teto do StartUp do SiteGround, GrowBig, Planos de comércio eletrônico e Coderick, e até GoGeek e Cloud param em 800 por hora. SiteGround também conta cada destinatário separadamente, então uma mensagem para 80 pessoas custam a você 80 contra a cota, nenhum.
A Hostinger também publica seus números cPanel: 2,400 mensagens por dia e 200 por hora no cPanel Silver e Gold. Há um aviso anexado que a maioria das pessoas não percebe. Esses limites “apply to the total number of messages sent via SMTP and PHP from all email accounts on your hosting plan”. Your marketing newsletter and your WooCommerce receipts draw from the same bucket.
Managed WordPress hosts are stricter still. Kinsta relays transactional mail through MailChannels and caps it at 150 emails per day on its entry plans (35k, 65k and WP 2). The middle tiers get 1,000 por dia, and the top tiers get 3,000. Those caps apply per plan across every site on it, not per site. Kinsta monitors outgoing volume. In the case of a serious policy violation, diz “email sending functionality may be temporarily disabled until the issue is resolved”.
Put those side by side and the gap is stark. Kinsta 150 a day on an entry plan is one sixteenth of Hostinger’s 2,400 daily cPanel allowance. A modest store shipping 40 pedidos por dia, with a customer receipt and an admin copy on each, is already at 80 mensagens. That’s before you count password resets, stock alerts or review requests. It doesn’t take much growth to hit a wall you didn’t know existed.
Ports are the other half of this cause. Porta 25 is blocked outbound by default at AWS, Nuvem do Google, Azure, DigitalOcean, Linode, Vultr and most shared hosts. Uma porta aberta 25 on a compromised server turns it into a spam relay overnight. Porta 587 with STARTTLS and port 465 with implicit TLS are the usual survivors. The reliable move is to skip SMTP ports altogether and use a mailer’s HTTPS API on port 443. No host blocks it, because it’s the same port your site already serves on. If you’re weighing up a dedicated relay against what your host bundles, our comparison of SMTP hosting services and their sending limits covers both camps.
Causa 3: O endereço De não pertence a você
Picture a contact form set to send from the visitor’s own address, so you can hit reply without retyping anything. Sensible-looking, and it quietly breaks delivery. Gmail receives a message claiming to come from gmail.com, arriving from a server in your host’s IP range. Nothing authorises it to speak for gmail.com. That is the textbook signature of spoofing, and it gets binned or junked.
Three acronyms carry this section, so here’s the short version. SPF lists which servers may send for your domain. DKIM signs each message so tampering shows. DMARC tells receivers what to do when the first two disagree.
do Google sender guidelines have applied to everyone since 1 fevereiro 2024, not just to bulk senders. You need SPF or DKIM on the sending domain, valid forward and reverse DNS, and TLS for transmission. Sua taxa de spam no Postmaster Tools deve ficar abaixo 0.3%. Cruzar 5,000 mensagens por dia para contas do Gmail e é restrito ao SPF e DKIM e DMARC, além de cancelamento de assinatura com um clique em e-mails de marketing. Yahoo alinhado com as mesmas regras em fevereiro 2024, e a Microsoft começou a aplicar seu equivalente para remetentes de alto volume a partir de maio 2025. O manual do WordPress agora descreve o DMARC como “tornando-se quase obrigatório”, que é uma linguagem excepcionalmente forte para documentação oficial.
Três correções, em ordem de impacto. Primeiro, defina o endereço De para algo em seu próprio domínio e coloque o endereço do visitante em Responder para. Você mantém a resposta de um clique e para de falhar no alinhamento. Segundo, publique um registro SPF que autorize qualquer serviço que realmente envie seu e-mail. Observe o limite de pesquisa de dez DNS na especificação SPF: uma décima primeira pesquisa falha em todo o registro, não apenas a última entrada. Terceiro, habilite a assinatura DKIM em seu mailer e adicione sua chave pública ao DNS. Em seguida, adicione um registro DMARC começando em p = nenhum, para que você obtenha relatórios agregados antes de aplicar qualquer coisa.
Se suas caixas de correio e seu site estiverem no mesmo plano compartilhado, dividi-los geralmente é o caminho mais limpo. Um provedor dedicado cuida da configuração de SPF e DKIM para você. Nosso resumo de provedores de hospedagem de e-mail empresarial cobre o que isso custa por caixa de correio.
Causa 4: Gmail rejeita a senha que você acabou de digitar
Comece com o beco sem saída, porque economiza uma hora. Sua senha normal do Gmail não funcionará, e nenhuma quantidade de redigitação de alterações que. O Google removeu o acesso a aplicativos menos seguros de contas pessoais do Gmail em maio 2022 e desativei o Google Workspace 30 setembro 2024. Cada tutorial que diz para você inserir seu endereço de e-mail e senha em um formulário SMTP foi escrito antes dessas datas.
Restam dois caminhos. Turn on 2-Step Verification and generate a 16-character App Password, which you paste in place of your real password, one per application. Or use your plugin’s dedicated Gmail or Google Workspace mailer, which runs OAuth and never touches a password at all. OAuth is the better option, because revoking one app’s access doesn’t disturb anything else. It takes longer to set up, so App Passwords remain the pragmatic choice on a single site.
Then there’s the quota nobody reads until it bites. Gmail counts destinatários, não mensagens, adding up To, Cc and Bcc: 500 recipients per day on a personal account and 2,000 on Google Workspace. Sending over SMTP with those credentials draws from the same allowance as the web interface. O serviço de retransmissão SMTP do Google Workspace é um produto separado com um teto mais alto, aproximadamente 130 vezes o número de usuários na conta por dia. Novas contas são limitadas para 100 destinatários por dia durante o primeiro mês. Esse último detalhe explica um cenário específico e enlouquecedor. Um novo locatário do Workspace parece quebrado no primeiro dia, então se corrige semanas depois sem que ninguém altere uma configuração.
Compare esse número de espaço de trabalho de 2.000 por dia com o nível gratuito do Brevo em 300 por dia e o Workspace parece generoso, até você se lembrar do método de contagem. Uma confirmação de pedido para um cliente com dois endereços de equipe em Cco custa três, nenhum. Uma loja enviando 200 recibos por dia com duas cópias internas cada é de 600 destinatários. A conta gratuita do Gmail com a qual começou desistiu em 500.
Causa 5: Microsoft 365 A autenticação básica para de funcionar no final de dezembro 2026
Se o seu site for autenticado em um Microsoft 365 caixa de correio com nome de usuário e senha, para de funcionar no final de dezembro 2026. A Microsoft publicou um cronograma de descontinuação atualizado em 27 janeiro 2026. No final de dezembro 2026, A Microsoft desabilita a autenticação básica SMTP AUTH por padrão para locatários existentes do Exchange Online. Os administradores ainda podem reativá-lo, mas inquilinos criados depois de dezembro 2026 não terá nenhuma opção. A Microsoft disse que a data final de remoção será anunciada na segunda metade de 2027.
Este é o último protocolo em vigor. Microsoft Aprenda afirma categoricamente que “A autenticação básica agora está desabilitada em todos os locatários”. Isso cobre o Exchange ActiveSync, POP, IMAP, PowerShell remoto, Serviços Web do Exchange, o catálogo de endereços off-line, Descoberta automática e Outlook para Windows e Mac. O SMTP AUTH sobreviveu porque muitas máquinas dependem dele, e o original 1 marcha 2026 data adiada para dar espaço às organizações. Não foi cancelado.
Um detalhe torna isso mais difícil do que a situação do Gmail. O Microsoft Learn observa que “a descontinuação da autenticação básica também impede o uso de senhas de aplicativos com aplicativos que não oferecem suporte à verificação em duas etapas”. O Google deixou um substituto aberto na forma de senhas de aplicativos. A Microsoft não está deixando um. OAuth, ou um caminho de envio totalmente diferente. Essas são as duas únicas respostas.
Então escolha um agora em vez de em dezembro. Use o seu plugin SMTP da Microsoft 365 ou mailer do Outlook.com se o email precisar ser originado dessa caixa de correio e aparecer em Itens Enviados. Ele autentica via OAuth por meio de um aplicativo registrado no seu locatário. Caso contrário, mova totalmente o correio transacional da caixa de correio para um retransmissor dedicado, saindo da Microsoft 365 para lidar com correspondência escrita por humanos. The second option is less work, survives every future authentication change Microsoft makes, and gives you delivery logs a mailbox will never provide.
Causa 6: WordPress enviou. Seu plug-in de formulário nunca foi solicitado.
Did the form actually call wp_mail()? Um verde “obrigado, your message has been sent” tells you nothing about it. That confirmation means the submission was processed and, usualmente, that the entry was saved. Delivery is a separate event the visitor’s browser never learns about.
Formulário de Contato 7 is the usual suspect, and not because the plugin is faulty. Its Mail tab has a From field that many people set to the submitter’s address, which trips exactly the alignment failure described in cause 3. Set From to an address on your own domain, move the submitter into Reply-To, and check that the To field points somewhere a human reads. Then look at whether a second mail template is enabled and misconfigured, because a broken autoresponder can fail the whole send.
WooCommerce hides its own trap. Each notification type under WooCommerce, Definições, Emails has its own enable toggle and its own recipient list. o “New order” recipient does not follow the site’s admin email. Change the admin address in WordPress general settings and the Woo recipient keeps pointing at the old one. Order confirmations to customers then work perfectly while you receive nothing, which reads like a total failure but is one stale field.
Is the store the reason email reliability matters to you? Nosso guia para Hospedagem WordPress para comércio eletrônico covers the sending headroom a growing store needs.
Two more worth ruling out. A lógica condicional em uma notificação de formulário pode suprimir o e-mail exatamente para os envios de seu interesse. E a maioria dos hosts gerenciados desativa o correio de saída em ambientes de teste por design. Um formulário testado em teste pode parecer quebrado quando funciona conforme o esperado.
Causa 7: Loopbacks falham e mensagens na fila nunca saem
Nem todos os e-mails são enviados no momento em que você os aciona. Plenty fica na fila e é enviado mais tarde, e “mais tarde” em WordPress significa WP-Cron. Esse agendador não é um cron daemon real. Dispara quando alguém carrega uma página, fazendo uma solicitação HTTP do seu servidor para o seu próprio site em wp-cron.php. Essa autochamada é o loopback, e quando falha, o e-mail enfileirado fica na fila indefinidamente sem nenhum erro em qualquer lugar que o proprietário do site procure.
Diagnosticar leva trinta segundos. Abrir ferramentas, então Saúde do Site, em seguida, a guia Informações, então eventos agendados. WordPress runs the loopback test there and prints the actual cURL error when it can’t reach itself.
The causes are almost always at the network layer rather than in WordPress. A firewall rule that blocks the server from calling its own public address. A load balancer that won’t route traffic back to origin. A DNS record for your own domain resolving to somewhere the server can’t reach, which is common right after a migration. HTTP basic authentication on a staging site, which the loopback request has no credentials for. Aggressive bot protection that rate-limits the server’s own requests as suspicious.
The durable fix is to stop relying on page loads. Definir DISABLE_WP_CRON to true in wp-config.php and register a real system cron job that hits wp-cron.php every five minutes. Todo anfitrião decente apoia isso, e também elimina o pequeno custo de desempenho que o WP-Cron impõe aos visitantes. Esta causa se aplica apenas a plug-ins de mailer com recurso de fila ou nova tentativa. Um plugin que envia de forma síncrona durante a solicitação nunca toca no cron. É exatamente por isso que um e-mail de teste de plug-in pode ser bem-sucedido enquanto as notificações na fila falham.
Causa 8: O plug-in que você instalou para corrigir e-mail se tornou o maior problema
Um plugin SMTP contém a credencial do seu serviço de envio. Vaze essa chave e um invasor pode enviar e-mails de um domínio que você autenticou cuidadosamente com SPF, DKIM e DMARC. Esse é um resultado pior do que não enviar nada. Isso deixou de ser hipotético em 2026.
Gravity SMTP é o plugin mailer da Rocketgenius, a empresa por trás da Gravity Forms. Ele carregava um endpoint de API REST não autenticado que retornava um relatório completo do sistema para qualquer pessoa que solicitasse. O relatório incluiu versões de PHP e servidor web, extensões carregadas, o caminho raiz do documento, a versão WordPress e o tema ativo. Ele também retornou a lista de plugins instalados com números de versão, plataforma de banco de dados e detalhes da tabela, e valores de configuração do plug-in, incluindo possíveis chaves ou tokens de API.
Cada lançamento até e incluindo 2.1.4 foi afetado. Rocketgenius corrigiu Gravity SMTP na versão 2.1.5 em 17 marcha 2026, e a falha foi publicada como CVE-2026-4020 em 31 marcha 2026. Rastreadores de vulnerabilidade observaram pela primeira vez a exploração em estado selvagem em 27 Maio 2026, contando 412 endereços IP de ataque distintos por 1 Junho 2026. Os relatórios de segurança colocam a base instalada afetada acima 100,000 sites.
Execute o Gravity SMTP e não atualize desde março? Esse é o seu primeiro trabalho hoje. Gire cada chave de API que o plug-in armazenou imediatamente após.
Vale a pena conhecer um segundo incidente no mesmo mês antes de escolher um plugin. Em 12 Junho 2026, JavaScript adulterado foi veiculado por meio da rede de distribuição de conteúdo da Awesome Motive para OptinMonster e TrustPulse entre 22:17 e 22:42 UTC. PushEngage continuou servindo até 19:02 UTC ativado 13 Junho. O código coletou tokens e nonces de autenticação do administrador, criou uma conta de administrador desonesta e instalou um plugin backdoor com um web shell.
A Sansec o identificou e um alerta foi seguido 15 Junho 2026. A causa raiz foi uma falha conhecida do UpdraftPlus no servidor de marketing da Awesome Motive, que entregou credenciais da API CDN. Para ser exato sobre isso: WP Mail SMTP é um produto Awesome Motive e foi não está entre os plugins comprometidos. Mas esse incidente é o histórico do fornecedor, e não um experimento mental. É justo avaliar quando o plug-in manterá suas credenciais de envio.
Quatro hábitos reduzem toda essa classe de risco. Defina o escopo da sua chave de API do mailer apenas para envio, nunca para acesso total à conta, que todo mailer sério suporta. Gire essa chave após qualquer comprometimento em qualquer lugar da sua pilha de plugins, não apenas na mala direta. Verifique a data da última atualização de um plugin antes de instalar, porque um plugin SMTP intocado por um ano é um armazenamento de credenciais que ninguém está corrigindo. E execute uma verificação periódica em todo o site, em vez de apenas na mala direta. Nosso passo a passo em testando a segurança do seu site WordPress cobre o que olhar.
Causa 9: Você atingiu um teto que se moveu
Twilio retirou a API de e-mail gratuita do SendGrid e os planos de campanhas de marketing gratuitos começando 27 Maio 2025, com uma janela de transição de 60 dias. Qualquer site WordPress que ainda apontasse para uma chave SendGrid gratuita parou de enviar no final de julho 2025. Essa única mudança quebrou sites cujos proprietários configuraram o SMTP uma vez, anos antes, e nunca mais olhei para ele. Novas contas SendGrid agora têm um teste de 60 dias em 100 e-mails por dia, depois disso, os planos da Email API começam em USD 19.95 por mês.
Esta é a aparência dos níveis gratuitos agora, tudo confirmado em agosto 2026. Brevo continua sendo o mais generoso em 300 emails per day (aproximadamente 9,000 um mês) com contatos ilimitados e sem expiração. Reenviar permite 3,000 por mês, mas limita você em 100 um dia, então combina com gotejamentos constantes e não com rajadas. Ofertas de armas de correio 100 um dia sem vencimento. O plano gratuito do Postmark é 100 e-mails por mês, que é uma área restrita de desenvolvimento em vez de uma licença de produção.
Esses números divergem mais do que parecem. Reenviar 3,000 um mês é trinta vezes o valor do carimbo postal grátis 100, e ambos param quando você atinge a linha.
Pago, a classificação inverte. Em 10,000 e-mails por mês, Amazon SES custa USD 1.00 em sua taxa à la carte de USD 0.10 por 1,000. O plano pago mais barato do Postmark cobre o mesmo 10,000 por USD 15.00, e o plano básico do Mailgun pede exatamente o mesmo. Isso é uma diferença de 15x para volume idêntico, e você compra a reputação de envio gerenciado do Postmark versus SES, entregando a você a reputação para gerenciar você mesmo. A SES também vende preços baseados em planos, com Essentials executando USD 0.16 por 1,000 até 10 milhões por mês. Novos clientes da AWS recebem até USD 200 em créditos de nível gratuito, válido para 12 meses.
Os tetos não são a única coisa que se move. Uma chave de API expirada, uma senha rotacionada que ninguém atualizou no plugin, um cartão com falha, ou uma verificação de domínio expirada interromperá o envio. Nada muda no lado do WordPress para avisar você. Se o e-mail morreu em uma data específica e nada mudou no site, faça login no mailer primeiro. Leia seu painel antes de tocar no WordPress.
Escolha um mailer: Quatro cenários com números reais
Conselho genérico (“escolha um fornecedor confiável”) não ajuda ninguém. Encontre a linha abaixo que corresponde à sua situação.
Volume: debaixo 300 um dia. Orçamento zero. Nível gratuito do Brevo mais FluentSMTP. Abrange um site de folheto, um pequeno blog e a maioria dos sites de membros. Ignore o plano gratuito do Mailgun aqui. Em 100 por dia é um terço da mesada do Brevo, e um site de membros executando uma onda de redefinição de senha 100 antes do almoço. Não planeje o SendGrid com este orçamento também, porque Twilio retirou seu plano gratuito a partir 27 Maio 2025.
Carga de trabalho: uma loja WooCommerce. Entre 40 e 200 pedidos por dia, em alojamento gerido. Amazon SES por meio de sua API. Em 200 pedidos com uma cópia do cliente e uma cópia do administrador cada, você está aproximadamente 12,000 mensagens por mês. Isso custa USD 1.20 no SES à la carte contra USD 15.00 no plano de entrada do Postmark. Ignore a retransmissão agrupada do seu host aqui. Até 80 solicitar e-mails por dia, além de alertas de estoque e redefinições de senha, sits uncomfortably close to Kinsta’s 150-per-day entry cap. Kinsta can disable sending on a serious overage.
Público: inside Microsoft 365. Move transactional mail off the staff mailbox before December 2026, and route it through Brevo or SES instead. If the mail genuinely must appear in that mailbox’s Sent Items, use your plugin’s Microsoft 365 OAuth mailer rather than a password. What you cannot do is fall back on an app password the way Gmail users can. Microsoft’s basic auth deprecation removed app passwords for apps without two-step verification.
Prioridade: placement over price. For receipts and invoices, Postmark at USD 15.00 um mês para 10,000 e-mails. sim, that’s fifteen times SES’s a la carte cost for the same volume. It’s the right trade when nobody on your team will watch bounce rates or warm an IP. Escolha SES apenas se alguém possuir a capacidade de entrega como um trabalho real. A SES oferece o preço e junto com ele o gerenciamento da reputação.
WP Mail SMTP, FluenteSMTP ou Pós SMTP?
Todos os três fazem o mesmo trabalho principal: redirecionar wp_mail() através de uma conexão autenticada. Onde eles se separam é o preço, e o que você ganha sem pagar.
WP Mail SMTP é o gigante: 4+ milhões de instalações ativas, versão 4.9.0, última atualização 25 Junho 2026, testado para WordPress 7.0.4. A versão gratuita se conecta aos mailers que a maioria dos sites precisa. Pro custa USD 49 pelo primeiro ano contra um preço de tabela de USD 99. O segundo ano custa 2,02x o primeiro ano para um único site. Elite é USD 99 primeiro ano (listar USD 149) e adiciona configuração de luva branca, o que significa que a equipe deles configura o DNS e o mailer para você. Capas para desenvolvedores 20 sites em USD 199, Capas de agência 100 em dólares americanos 399, e há uma janela de reembolso de 14 dias.
FluenteSMTP do WPManageNinja tem 600,000+ instalações e fica na versão 2.3.1. Sua página de diretório está comprometida com algo incomum: “FluenteSMTP é 100% gratuito e de código aberto, e sempre será”. Nenhuma versão profissional, sem recursos bloqueados. Essa é a comparação que importa. FluentSMTP tem cerca de um sétimo da base instalada do WP Mail SMTP. Ele fornece o registro de e-mail e o roteamento de múltiplas conexões que o WP Mail SMTP coloca por trás de uma renovação de licença em dólares americanos 99 um ano.
Pós SMTP do WPExperts.io é o menor dos três em 300,000+ instalações, e o mais recentemente mantido, versão de envio 4.0.1 em 25 agosto 2026. Ele avalia 4.7 fora de 5 através 525 comentários e necessidades de PHP 7.6 ou mais recente.
Agora as recomendações. Instale o FluentSMTP se você administra seu próprio site e deseja registro e conexões de backup sem nunca ver uma fatura. Nenhum recurso de resgate, sem renovação para esquecer.
Compre WP Mail SMTP Pro se você estiver cobrando de um cliente pela configuração e precisar de um fornecedor com suporte técnico para escalar. A configuração DNS feita para você do nível Elite pode economizar uma tarde faturável. Basta fazer um orçamento em dólares americanos 99 renovação, não o dólar 49 título.
Receber postagem SMTP se você já está executando e funciona. Um plugin atualizado há dois dias não deve ser migrado por princípio. Escolhendo fresco sem nenhuma outra restrição, A maior base instalada do FluentSMTP e a promessa de nível não pago tornam-no o padrão. WP Mail SMTP é a escolha no momento em que o suporte pago entra nos requisitos.
Como impedir que isso volte
Consertar o envio é a metade fácil. Saber quando quebra de novo é a metade das pessoas que pulam. O e-mail falha silenciosamente por natureza: ninguém reclama de uma confirmação de pedido que nunca soube que existia.
Ative o registro de e-mail em qualquer plugin que você escolher. Não custa nada no FluentSMTP. E isso converte “Eu acho que o formulário está quebrado” em um registro com data e hora do que foi tentado e o que o remetente disse de volta. Em seguida, ative alertas de falha para que um erro de entrega chegue até você, em vez de um log que ninguém abre. Configure uma conexão de backup se o seu plugin suportar uma, portanto, uma interrupção do mailer passa para um segundo serviço em vez de descartar a correspondência.
Coloque três datas em um calendário. A Microsoft 365 limite básico de autenticação no final de dezembro 2026, se alguma parte da sua pilha ainda for autenticada dessa forma. Rotação da chave API do seu mailer, em qualquer horário que você definir. E um lembrete trimestral para enviar um e-mail de teste. Demora um minuto, e detecta as falhas de credenciais expiradas por causa 9 antes que um cliente o faça.
Finalmente, leia seus relatórios agregados do DMARC em vez de apenas publicar o registro. Começando às p = nenhum e nunca olhar os relatórios lhe dá a papelada sem o benefício. Os relatórios informam quais serviços estão sendo enviados como seu domínio. É assim que você captura um remetente legado esquecido e um invasor, e é isso que permite que você mude para p=quarentena com confiança em vez de esperança.
perguntas frequentes
Por que meu formulário de contato diz que a mensagem foi enviada quando nada chega?
A mensagem de sucesso confirma que o formulário processou o envio, não que algum e-mail tenha sido entregue. Correio do PHP() função retorna verdadeiro quando o servidor aceita a mensagem para enfileiramento local, então o WordPress relata sucesso e nunca sabe o que aconteceu a seguir. Acione uma redefinição de senha na sua página de login para testar o caminho de e-mail do núcleo com o plugin de formulário removido da equação. Se a redefinição chegar e a notificação do formulário não, a falha está nas próprias configurações de notificação do formulário.
Do I need to pay for WP Mail SMTP Pro?
Para a maioria dos sites, não. A versão gratuita conecta o WordPress aos principais mailers, qual é a solução para o problema subjacente. Pro adiciona registro de e-mail, monitorando, conexões de backup e alertas de falha. Custa USD 49 para o primeiro ano e USD 99 todos os anos depois, então faça um orçamento do valor da renovação. FluentSMTP inclui registro e múltiplas conexões sem nenhum custo. O argumento honesto para o pagamento é um balcão de suporte para o qual você pode encaminhar, ou a configuração de luva branca do nível Elite.
Can I use my Gmail account to send WordPress emails?
sim, mas não com sua senha normal. O Google encerrou o acesso a aplicativos menos seguros para Gmail pessoal em maio 2022 e para o Google Workspace em 30 setembro 2024. Ative a verificação em duas etapas e gere uma senha de aplicativo de 16 caracteres, ou use o mailer do Gmail do seu plugin, que se conecta via OAuth. Cuidado com o teto. O Gmail conta destinatários em vez de mensagens: 500 um dia em uma conta pessoal, 2,000 no espaço de trabalho. Um endereço Para mais dois Cco custa três.
Why do my WordPress emails go to spam instead of the inbox?
Quase sempre porque o endereço De não está autenticado para o domínio que reivindica. Desde a 1 fevereiro 2024, O Google exigiu SPF ou DKIM, valid forward and reverse DNS, e uma taxa de spam abaixo 0.3% de cada remetente. Yahoo and Microsoft enforce equivalents. Set the From address to your own domain and put the visitor’s address in Reply-To. Then publish SPF, DKIM and DMARC records for the service that actually sends your mail.
Is FluentSMTP better than WP Mail SMTP for a WooCommerce store?
For a store owner managing their own site, sim, on cost. FluentSMTP includes email logging and multiple sending connections for free. Both features matter for a store where a missing order receipt turns into a support ticket. WP Mail SMTP charges USD 99 a year at renewal for the same capability. Choose WP Mail SMTP Pro instead if an agency runs the store and needs vendor support with an invoice behind it. Elite’s white-glove DNS setup is the other reason to pay.
How many emails can my WordPress site send per day on shared hosting?
Fewer than you’d guess, and the numbers vary widely. SiteGround allows 400 an hour on StartUp, GrowBig, Ecommerce and Coderick, subindo para 800 no GoGeek e na nuvem. Os planos cPanel Silver e Gold da Hostinger permitem 2,400 um dia e 200 uma hora, contando correio SMTP e PHP na mesma cota. Kinsta limita planos de entrada em 150 e-mails transacionais por dia em todo o plano. O roteamento através de um mailer externo contorna todos os três limites.
Why did my WordPress emails suddenly stop when nothing on the site changed?
Algo mudou fora do WordPress. Os culpados mais comuns são um nível gratuito retirado, uma chave de API expirada, uma falha no pagamento na conta do mailer, ou uma verificação de domínio caducada. Início da retirada do plano gratuito SendGrid da Twilio 27 Maio 2025 quebrou sites exatamente dessa maneira. Microsoft 365 os usuários têm uma versão agendada deste próximo. A autenticação básica SMTP AUTH está desabilitada por padrão para locatários existentes no final de dezembro 2026. Verifique o painel do seu mailer antes de solucionar problemas do WordPress.
Conclusão
A causa raiz é quase sempre a mesma. WordPress está entregando mensagens para o correio do PHP() função, que relata sucesso na transferência e não sabe nada sobre entrega. Seu host está limitando esse caminho, bloqueando suas portas ou deixando-o não autenticado. Direcione o WordPress por meio de um mailer autenticado e a maior parte desta lista deixará de ser aplicada imediatamente.
Concretamente: instalar FluenteSMTP a menos que você precise de suporte pago. Conecte-o a Brevo se você enviar abaixo 300 e-mails por dia, ou para Amazon SES se você enviar mais e alguém observará a capacidade de entrega. Conecte-se pela API em vez de uma porta SMTP, e publicar SPF, DKIM e DMARC para o domínio de envio. Escolher WP Mail SMTP Pro em vez disso, quando um cliente está pagando e um contrato de suporte é importante, e precifique-o em USD 99 renovação. Então faça as duas coisas que quase ninguém faz. Ativar o registro. E coloque o final de dezembro 2026 no seu calendário se alguma parte da sua pilha ainda entrar na Microsoft 365 com uma senha.
Talvez esta caçada tenha convencido você de que o verdadeiro problema é o plano por trás do site, não o plugin em cima dele. Nosso guia para escolhendo hospedagem para um site WordPress abrange o espaço de envio que você deve procurar antes de migrar. De lá, as próximas leituras naturais são nossas comparações entre serviços de retransmissão SMTP dedicados e hospedagem de e-mail comercial. Um site que ultrapassou a cota de e-mail de seu host geralmente também superou a configuração de sua caixa de correio.