Sur cette page: [cacher]
WordPress n'a jamais envoyé d'email de sa vie. Il transmet votre message au courrier de PHP() une fonction, récupère un vrai ou un faux, et traite cela comme un rapport de livraison. Rien dans cet échange ne vérifie si le message a quitté le serveur. Rien ne vérifie si le domaine récepteur l'a accepté, ou s'il est tombé dans un dossier indésirable. Cette lacune est la raison pour laquelle votre formulaire de contact s'affiche “Message envoyé” pendant que ta boîte de réception reste vide. La plupart des guides sur ce sujet s'arrêtent à “installer un plugin SMTP”. Celui-ci couvre également les deux 2026 des délais qui empêcheront les configurations de fonctionner correctement aujourd'hui. Et il couvre la faille du plug-in de messagerie qui expose les clés API stockées, quels attaquants traquaient encore dix semaines après la livraison du patch.
Dernière révision: août 2026. Versions du plugin, limites d'envoi de l'hôte, tarification des courriers et délais d'authentification vérifiés par rapport aux sources primaires.
Réponse rapide: Arrêtez de laisser WordPress utiliser la messagerie PHP() et acheminez-le plutôt via un courrier authentifié. Installer FluentSMTP (gratuit, pas de niveau payant) ou WP Mail SMTP, puis connectez-le à un service d'envoi via une API plutôt qu'un port SMTP. Publier un SPF, Enregistrements DKIM et DMARC pour votre domaine d'envoi. Sous 300 e-mails par jour, Le niveau gratuit de Brevo le couvre à sans frais. Avant toute chose, déclencher une réinitialisation de mot de passe depuis votre page de connexion: si ça échoue aussi, le problème vient de ton serveur, pas votre formulaire.
Deux tests qui divisent le problème en deux
Neuf causes, c'est beaucoup à résoudre à l'aveugle. Ces deux tests durent environ quatre minutes et vous indiquent quelle moitié de la liste lire.
- Tester 1. Déclencher une réinitialisation du mot de passe. Accédez à votre page de connexion, Cliquez sur “Mot de passe perdu?”, et entrez l'adresse d'un compte administrateur. Ce chemin appelle le wp_mail du noyau() sans plugin de formulaire, pas de code de thème et pas de file d'attente entre les deux. Si l'e-mail de réinitialisation arrive, WordPress peut envoyer et votre problème se situe plus loin dans la pile. Si ce n'est pas le cas, la panne se situe au niveau du serveur ou de la couche transport.
- Tester 2. Envoyer un e-mail de test. Installez FluentSMTP ou WP Mail SMTP et utilisez son onglet de test de messagerie. Envoyez-le à une adresse sur un domaine et fournisseur différents que le site. Cela compte plus qu'il n'y paraît. Le courrier envoyé à une adresse sur le même domaine ne quitte souvent jamais le serveur, donc il arrive même lorsque la livraison sortante est complètement interrompue.
Maintenant, lisez le résultat:
- Tester 1 renvoie une erreur visible, ou le test du plugin signale un échec de connexion: aller aux causes 1, 2, 4 et 5.
- Les deux tests rapportent un succès mais rien n'arrive, ou tout atterrit dans le spam: aller causer 3.
- L’e-mail de test arrive mais pas les notifications de formulaire ou WooCommerce: aller causer 6.
- Cela a fonctionné le mois dernier et s'est arrêté sans que personne ne touche le site: aller aux causes 5, 8 et 9.
- Certains emails arrivent et d'autres jamais, sans modèle par destinataire: aller causer 7.
Vérifiez le dossier spam avant de déclarer un test échoué. Un e-mail qui a atteint le dossier indésirable est un problème d'authentification, qui a une solution différente d'un e-mail qui n'a jamais quitté le bâtiment.
D’où viennent les faits de ce guide
Chaque limite, le prix et la date ci-dessous ont été lus à partir d'une source principale en août 2026. Rien n'a été repris d'une ancienne version de cette page. Les plafonds d'envoi des hôtes proviennent des hôtes’ propres politiques publiées: Article d'utilisation acceptable de SiteGround, Page des limites de courrier électronique cPanel de Hostinger, et la documentation des e-mails transactionnels de Kinsta. Ces trois-là publient des chiffres exacts. La plupart des hôtes restent vagues, c'est pourquoi ces trois-là sont nommés et d'autres non. Chiffres des plugins (installations actives, version actuelle, date de dernière mise à jour, version testée jusqu'à) ont été lus à partir du répertoire du plugin WordPress.org sur 27 août 2026. Les délais d’authentification proviennent de Microsoft Learn et des propres directives de l’expéditeur de Google. Les deux ont changé au moins une fois, ils valent donc la peine d'être relus plutôt que de citer de mémoire.
Nous avons volontairement exclu trois choses. Des correctifs qui ne fonctionnent que dans le panneau de configuration d'un hôte ont été supprimés., et plugins dont la dernière mise à jour est antérieure 2026. Il en a été de même pour tout expéditeur dont nous n'avons pas pu confirmer le niveau gratuit sur une page de tarification actuelle.. Deux limites honnêtes. Nous n'avons pas effectué de tests de délivrabilité, donc rien ici ne prétend mesurer le placement dans la boîte de réception. Et Brevo et Resend bloquent tous deux les lectures automatisées de leurs pages de tarification.. Ces deux chiffres sont recoupés entre sources indépendantes plutôt que cités par le fournisseur.. AmazonSES, Pistolet postal, Les chiffres Postmark et WP Mail SMTP sont sortis directement des pages des fournisseurs.
Cause 1: WordPress transmet votre courrier à PHP et arrête de le regarder
Le WordPress manuel d'administration avancée est direct sur ce que wp_mail() est en fait. Il appelle la fonction “un wrapper pour une bibliothèque d'API de langage qui gère la soumission d'un message à un MTA”. La bibliothèque est PHPMailer, livré avec le noyau. À moins que quelque chose ne l'emporte, PHPMailer appelle le courrier de PHP() une fonction, qui nécessite un binaire compatible sendmail sur le serveur agissant comme agent de transfert de courrier. Manque ce binaire, ou laissez-le non configuré, et le verdict du manuel est direct: “le courrier sortant ne sera pas envoyé.”
Voici la partie qui fait perdre le plus de temps au support. Le courrier de PHP() renvoie vrai lorsque le message est accepté pour la file d'attente locale, pas quand il est livré. Un vrai moyen “le transfert a fonctionné”. Cela ne dit rien si un serveur de réception a accepté le message une heure plus tard., ou je l'ai fait rebondir, ou l'a classé comme spam. WordPress n'a aucune visibilité après le transfert, donc il rapporte le succès et passe à autre chose.
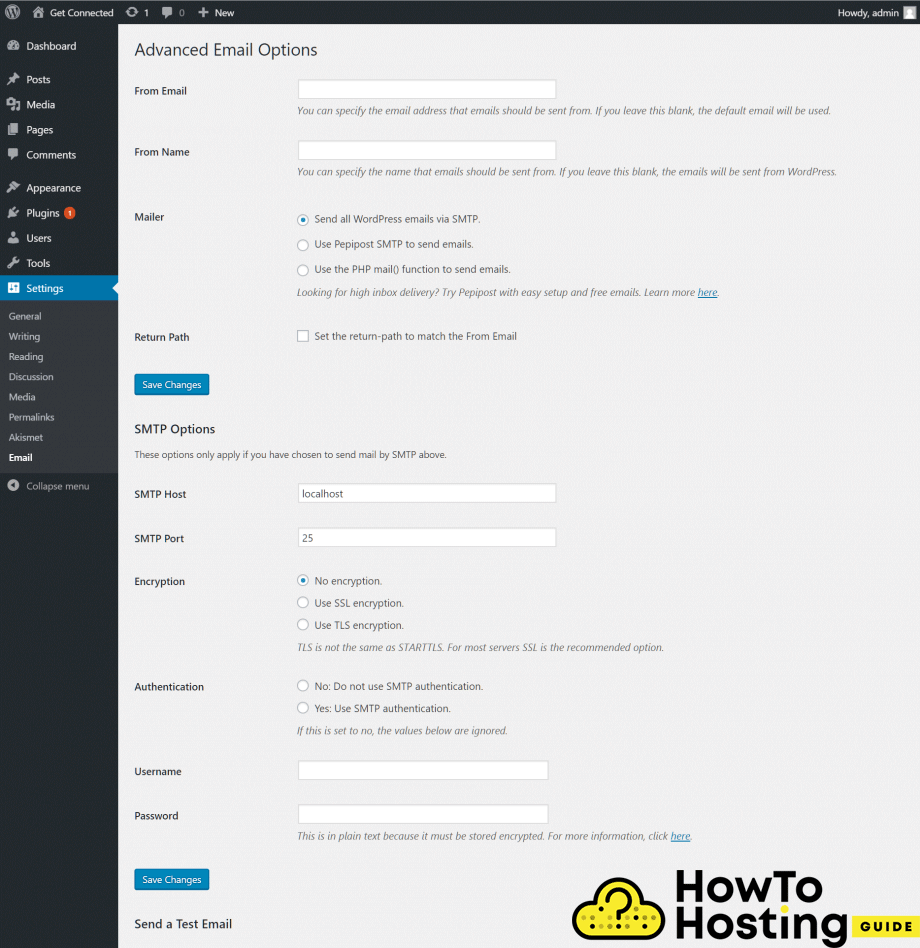
La solution consiste à remplacer le transport. Utilement, wp_mail() est une fonction enfichable qui expose les hooks (pre_wp_mail, phpmailer_init, wp_mail_failed) que chaque plugin SMTP utilise pour rediriger le courrier via une connexion authentifiée. SMTP est un protocole de transfert de courrier simple, les règles que les serveurs suivent lorsqu'ils se transmettent des messages. Ce seul changement résout la plus grande partie de ces tickets. Il remplace un transfert local « déclencher et oublier » contre un service qui authentifie, nouvelles tentatives et rapports.
Une note spécifique à 2026 si vous avez un code de messagerie personnalisé. WordPress 7.0.1, libéré 9 juillet 2026, correctifs livrés à travers 31 bugs incluant le composant mail, et le noyau a été déplacé vers PHPMailer 7.0.0. Cette version est fonctionnellement identique à 6.11.1. Le changement de version majeur existe uniquement pour signaler une rupture de compatibilité ascendante pour les classes enfants., où langue(), setLangue() et $langue est devenu statique. Cela n'affecte que le code qui étend PHPMailer, donc un site normal exécutant un plugin de messagerie n'est pas affecté. Un développeur qui a écrit une sous-classe PHPMailer personnalisée il y a trois ans devrait la vérifier.
Cause 2: Votre hôte limite le courrier sortant à un niveau inférieur à ce que vous pensez
400 e-mails par heure. C'est le plafond du StartUp de SiteGround, GrowBig, Forfaits de commerce électronique et Coderick, et même GoGeek et Cloud s'arrêtent à 800 par heure. SiteGround compte également chaque destinataire séparément, donc un message à 80 les gens te coûtent cher 80 contre le quota, pas un.
Hostinger publie également ses numéros cPanel: 2,400 messages par jour et 200 par heure sur cPanel Silver et Gold. Il y a un avertissement ci-joint que la plupart des gens manquent. Ces limites “s'applique au nombre total de messages envoyés via SMTP et PHP depuis tous les comptes de messagerie de votre plan d'hébergement”. Votre newsletter marketing et vos reçus WooCommerce proviennent du même seau.
Les hébergeurs WordPress gérés sont encore plus stricts. Kinsta relaie le courrier transactionnel via MailChannels et le plafonne à 150 emails par jour sur ses projets d'entrée (35k, 65k et WP 2). Les niveaux intermédiaires obtiennent 1,000 par jour, et les niveaux supérieurs obtiennent 3,000. Ces plafonds s'appliquent par plan sur chaque site., pas par site. Kinsta surveille le volume sortant. En cas de violation grave de la politique, ça dit “la fonctionnalité d'envoi d'e-mails peut être temporairement désactivée jusqu'à ce que le problème soit résolu”.
Mettez-les côte à côte et l'écart est flagrant. Kinsta 150 une journée sur un plan d’entrée équivaut à un seizième du temps d’Hostinger 2,400 allocation journalière cPanel. Une expédition modeste en magasin 40 commandes par jour, avec un reçu client et une copie administrative sur chaque, est déjà à 80 messages. C'est avant de compter les réinitialisations de mot de passe, alertes de stock ou demandes de révision. Il ne faut pas beaucoup de croissance pour se heurter à un mur dont vous ignoriez l’existence.
Les ports sont l’autre moitié de cette cause. Port 25 est bloqué en sortie par défaut chez AWS, Google Cloud, Azur, DigitalOcean, Linode, Vultr et les hôtes les plus partagés. Un port ouvert 25 sur un serveur compromis le transforme du jour au lendemain en relais anti-spam. Port 587 avec STARTTLS et port 465 avec TLS implicite sont les survivants habituels. La solution la plus fiable consiste à ignorer complètement les ports SMTP et à utiliser l'API HTTPS d'un logiciel de messagerie sur le port. 443. Aucun hôte ne le bloque, parce que c'est le même port sur lequel votre site dessert déjà. Si vous comparez un relais dédié à ce que votre hôte propose, notre comparaison de Services d'hébergement SMTP et leurs limites d'envoi couvre les deux camps.
Cause 3: L'adresse d'expédition ne vous appartient pas
Imaginez un formulaire de contact configuré pour être envoyé à partir de la propre adresse du visiteur, pour que vous puissiez répondre sans rien retaper. Aspect sensé, et ça interrompt tranquillement la livraison. Gmail reçoit un message prétendant provenir de gmail.com, arrivant d’un serveur dans la plage IP de votre hôte. Rien ne l'autorise à parler au nom de gmail.com. C'est la signature classique de l'usurpation d'identité, et il est mis au rebut ou mis au rebut.
Trois acronymes portent cette section, alors voici la version courte. SPF répertorie les serveurs qui peuvent envoyer pour votre domaine. DKIM signe chaque message pour que la falsification soit visible. DMARC indique aux récepteurs quoi faire lorsque les deux premiers ne sont pas d'accord.
Google directives de l'expéditeur s'appliquent à tout le monde depuis 1 février 2024, pas seulement aux expéditeurs en masse. Vous avez besoin de SPF ou DKIM sur le domaine d'envoi, DNS direct et inverse valide, et TLS pour la transmission. Votre taux de spam dans Postmaster Tools doit rester inférieur 0.3%. Croix 5,000 messages par jour vers les comptes Gmail et cela se resserre sur SPF et DKIM et DMARC, plus désabonnement en un clic sur le courrier marketing. Yahoo s'est aligné sur les mêmes règles en février 2024, et Microsoft a commencé à appliquer son équivalent pour les expéditeurs de gros volumes à partir de mai 2025. Le manuel WordPress décrit désormais DMARC comme “devenant presque obligatoire”, ce qui est un langage inhabituellement fort pour la documentation officielle.
Trois correctifs, par ordre d'impact. Première, définissez l'adresse De sur quelque chose sur votre propre domaine et mettez l'adresse du visiteur dans Répondre à. Vous conservez la réponse en un clic et arrêtez l’échec de l’alignement. Deuxième, publier un enregistrement SPF qui autorise le service qui envoie réellement votre courrier. Surveillez la limite de dix recherches DNS dans la spécification SPF: une onzième recherche échoue sur l'ensemble de l'enregistrement, pas seulement la dernière entrée. La troisième, activez la signature DKIM sur votre messagerie et ajoutez sa clé publique au DNS. Ajoutez ensuite un enregistrement DMARC commençant à p=aucun, afin que vous obteniez des rapports globaux avant d'appliquer quoi que ce soit.
Si vos boîtes mail et votre site web vivent sur le même forfait partagé, les diviser est souvent la voie la plus propre. Un fournisseur dédié gère la configuration SPF et DKIM pour vous. Notre tour d'horizon de fournisseurs d'hébergement de messagerie professionnelle couvre ce que cela coûte par boîte aux lettres.
Cause 4: Gmail rejette le mot de passe que vous venez de saisir
Commencer par l'impasse, parce que ça fait gagner une heure. Votre mot de passe Gmail normal ne fonctionnera pas, et aucune quantité de modifications de saisie qui. Google a supprimé l'accès aux applications moins sécurisées des comptes Gmail personnels en mai 2022 et je l'ai désactivé pour Google Workspace 30 septembre 2024. Chaque tutoriel qui vous demande de saisir votre adresse e-mail et votre mot de passe dans un formulaire SMTP a été rédigé avant ces dates..
Il reste deux chemins. Activez la vérification en deux étapes et générez un mot de passe d'application à 16 caractères, que vous collez à la place de votre vrai mot de passe, un par candidature. Ou utilisez la messagerie Gmail ou Google Workspace dédiée à votre plugin, qui exécute OAuth et ne touche jamais à un mot de passe. OAuth est la meilleure option, car révoquer l’accès d’une application ne perturbe rien d’autre. La mise en place prend plus de temps, les mots de passe d'application restent donc le choix pragmatique sur un seul site.
Et puis il y a le quota que personne ne lit jusqu'à ce qu'il morde. Gmail compte destinataires, pas de messages, additionner à, Cc et Cci: 500 destinataires par jour sur un compte personnel et 2,000 sur Google Workspace. L'envoi via SMTP avec ces informations d'identification bénéficie des mêmes avantages que l'interface Web.. Le service de relais SMTP de Google Workspace est un produit distinct avec un plafond plus élevé, à peu près 130 multiplié par le nombre d'utilisateurs du compte par jour. Les nouveaux comptes sont limités à 100 destinataires par jour pendant le premier mois. Ce dernier détail explique un scénario spécifique et exaspérant. Un tout nouveau locataire Workspace semble en panne dès le premier jour, puis se corrige des semaines plus tard sans que personne ne modifie un paramètre.
Comparez ce chiffre de 2 000 espaces de travail par jour avec le niveau gratuit de Brevo à 300 une journée et Workspace semble généreux, jusqu'à ce que tu te souviennes de la méthode de comptage. Une confirmation de commande à un client avec deux adresses de collaborateurs en Cci vous en coûte trois, pas un. Un envoi en magasin 200 les reçus par jour avec deux copies internes chacun sont à 600 destinataires. Le compte Gmail gratuit sur lequel il a démarré a abandonné à 500.
Cause 5: Microsoft 365 L'authentification de base cesse de fonctionner fin décembre 2026
Si votre site s'authentifie auprès d'un Microsoft 365 boîte aux lettres avec un nom d'utilisateur et un mot de passe, il ne fonctionne plus fin décembre 2026. Microsoft a publié un calendrier de dépréciation mis à jour sur 27 janvier 2026. Fin décembre 2026, Microsoft désactive l'authentification de base SMTP AUTH par défaut pour les locataires Exchange Online existants. Les administrateurs peuvent toujours le réactiver, mais locataires créés après décembre 2026 je n'aurai pas du tout le choix. Microsoft a déclaré que la date de suppression définitive serait annoncée au cours du second semestre 2027.
C'est le dernier protocole en vigueur. Microsoft Apprendre déclare catégoriquement que “L'authentification de base est désormais désactivée dans tous les locataires”. Cela couvre Exchange ActiveSync, POPULAIRE, IMAP, PowerShell à distance, Services Web d'échange, le carnet d'adresses hors ligne, Découverte automatique et Outlook pour Windows et Mac. SMTP AUTH a survécu car de nombreuses machines en dépendent, et l'original 1 Mars 2026 date glissée pour donner de la place aux organisations. Il n'a pas été annulé.
Un détail rend cela plus difficile que la situation de Gmail. Microsoft Learn note que “la dépréciation de l'authentification de base empêche également l'utilisation de mots de passe d'application avec des applications qui ne prennent pas en charge la vérification en deux étapes”. Google a laissé une solution de secours ouverte sous la forme de mots de passe d'application. Microsoft n'en laisse pas un. OAuth, ou un chemin d'envoi entièrement différent. Ce sont les deux seules réponses.
Alors choisissez-en un maintenant plutôt qu'en décembre. Utilisez le Microsoft de votre plugin SMTP 365 ou Outlook.com mailer si le courrier doit provenir de cette boîte aux lettres et apparaître dans ses éléments envoyés. Il s'authentifie via OAuth via une application enregistrée dans votre locataire. Sinon, déplacez entièrement le courrier transactionnel de la boîte aux lettres vers un relais dédié., quitter Microsoft 365 gérer le courrier écrit par des humains. La deuxième option est moins de travail, survit à chaque modification d'authentification future apportée par Microsoft, et vous donne des journaux de livraison qu'une boîte aux lettres ne fournira jamais.
Cause 6: WordPress l'a envoyé. Votre plugin de formulaire n'a jamais été demandé.
Le formulaire a-t-il réellement appelé wp_mail()? Un vert “Merci, votre message a été envoyé” ne te dit rien à ce sujet. Cette confirmation signifie que la soumission a été traitée et, d'habitude, que l'entrée a été enregistrée. La livraison est un événement distinct dont le navigateur du visiteur n’a jamais connaissance.
Formulaire de contact 7 est le suspect habituel, et pas parce que le plugin est défectueux. Son onglet Mail comporte un champ De que de nombreuses personnes définissent à l'adresse de l'expéditeur., qui déclenche exactement l'échec d'alignement décrit dans cause 3. Définir De sur une adresse de votre propre domaine, déplacer l'émetteur dans Répondre à, et vérifiez que le champ To pointe vers un endroit où un humain lit. Vérifiez ensuite si un deuxième modèle de courrier est activé et mal configuré, parce qu'un répondeur automatique cassé peut échouer pendant tout l'envoi.
WooCommerce cache son propre piège. Chaque type de notification sous WooCommerce, Réglages, Les e-mails ont leur propre bascule d'activation et leur propre liste de destinataires. le “Nouvelle commande” le destinataire ne suit pas l'e-mail de l'administrateur du site. Modifiez l'adresse d'administrateur dans les paramètres généraux de WordPress et le destinataire Woo continue de pointer vers l'ancienne. Les confirmations de commande aux clients fonctionnent alors parfaitement alors que vous ne recevez rien, ce qui se lit comme un échec total mais est un domaine obsolète.
Le magasin est-il la raison pour laquelle la fiabilité des e-mails est importante pour vous ?? Notre guide pour Hébergement WordPress pour le commerce électronique couvre la marge d'envoi dont un magasin en pleine croissance a besoin.
Deux autres à exclure. La logique conditionnelle sur une notification de formulaire peut supprimer l'e-mail pour exactement les soumissions qui vous intéressent. Et la plupart des hôtes gérés désactivent le courrier sortant dans les environnements de test dès leur conception.. Un formulaire testé lors de la préparation peut sembler défectueux lorsqu'il fonctionne comme prévu.
Cause 7: Les bouclages échouent et le courrier en file d'attente ne part jamais
Tous les messages ne sont pas envoyés au moment où vous le déclenchez. Beaucoup sont mis en file d'attente et envoyés plus tard, et “plus tard” dans WordPress signifie WP-Cron. Ce planificateur n'est pas un vrai démon cron. Il se déclenche lorsque quelqu'un charge une page, en effectuant une requête HTTP depuis votre serveur vers votre propre site à l'adresse wp-cron.php. Cet auto-appel est le bouclage, et quand ça échoue, le courrier en file d'attente reste indéfiniment dans la file d'attente sans erreur, où qu'un propriétaire de site puisse regarder.
Le diagnostiquer prend trente secondes. Outils ouverts, puis Santé du site, puis l'onglet Info, puis événements programmés. WordPress y exécute le test de bouclage et imprime l'erreur cURL réelle lorsqu'il ne peut pas s'atteindre.
Les causes se situent presque toujours au niveau de la couche réseau plutôt que dans WordPress. Une règle de pare-feu qui empêche le serveur d'appeler sa propre adresse publique. Un équilibreur de charge qui ne redirigera pas le trafic vers l'origine. Un enregistrement DNS pour votre propre domaine se résolvant vers un endroit que le serveur ne peut pas atteindre, ce qui est courant juste après une migration. Authentification de base HTTP sur un site intermédiaire, which the loopback request has no credentials for. Aggressive bot protection that rate-limits the server’s own requests as suspicious.
The durable fix is to stop relying on page loads. Ensemble DISABLE_WP_CRON to true in wp-config.php and register a real system cron job that hits wp-cron.php every five minutes. Every decent host supports this, and it also removes the small performance cost WP-Cron imposes on visitors. This cause only applies to mailer plugins with a queue or retry feature. A plugin that sends synchronously during the request never touches cron. That’s exactly why a plugin test email can succeed while queued notifications fail.
Cause 8: The Plugin You Installed to Fix Email Became the Bigger Problem
An SMTP plugin holds the credential to your sending service. Si vous divulguez cette clé, un attaquant pourra envoyer du courrier à partir d'un domaine que vous avez soigneusement authentifié avec SPF., DKIM et DMARC. C'est pire que de ne rien envoyer du tout. Cela a cessé d’être hypothétique 2026.
Gravity SMTP est le plugin de messagerie de Rocketgenius, l'entreprise derrière Gravity Forms. Il contenait un point de terminaison d'API REST non authentifié qui renvoyait un rapport système complet à toute personne le demandant.. Le rapport incluait les versions de PHP et du serveur Web, extensions chargées, le chemin racine du document, la version WordPress et le thème actif. Il a également renvoyé la liste des plugins installés avec les numéros de version, plate-forme de base de données et détails de la table, et les valeurs de configuration du plugin, y compris les clés ou jetons API possibles.
Chaque version jusqu'à et y compris 2.1.4 a été affecté. Rocketgenius a corrigé Gravity SMTP en version 2.1.5 sur 17 Mars 2026, et la faille a été publiée sous le numéro CVE-2026-4020 sur 31 Mars 2026. Les traqueurs de vulnérabilité ont observé pour la première fois une exploitation à l'état sauvage sur 27 Mai 2026, compte 412 adresses IP attaquantes distinctes par 1 juin 2026. Les rapports de sécurité placent la base d'installation concernée au-dessus 100,000 des sites.
Exécutez Gravity SMTP et n'avez pas mis à jour depuis mars? C'est ton premier travail aujourd'hui. Faites pivoter chaque clé API stockée par le plugin immédiatement après.
Un deuxième incident survenu le même mois mérite d'être connu avant de choisir un plugin. Sur 12 juin 2026, du JavaScript falsifié a été diffusé via le réseau de diffusion de contenu d'Awesome Motive pour OptinMonster et TrustPulse entre 22:17 et 22:42 UTC. PushEngage a continué à le servir jusqu'à ce que 19:02 UTC activé 13 juin. Le code a récolté les jetons d'authentification de l'administrateur et les noms occasionnels, créé un compte administrateur malveillant et installé un plugin de porte dérobée avec un shell Web.
Sansec l'a identifié et un avis a suivi 15 juin 2026. La cause première était une faille UpdraftPlus connue sur le serveur marketing d'Awesome Motive., qui a cédé les informations d'identification de l'API CDN. Pour être précis à ce sujet: WP Mail SMTP est un produit Awesome Motive et il a été pas parmi les plugins compromis. Mais cet incident est le bilan du fournisseur plutôt qu’une expérience de réflexion.. Il est juste de déterminer quand le plugin conservera vos informations d'identification d'envoi.
Quatre habitudes réduisent toute cette classe de risques. Étendez votre clé API de messagerie à l'envoi uniquement, ne jamais avoir un accès complet au compte, que tout expéditeur sérieux prend en charge. Faites pivoter cette clé après tout compromis n'importe où dans votre pile de plugins, pas seulement dans le courrier. Vérifiez la date de dernière mise à jour d'un plugin avant de l'installer, parce qu'un plugin SMTP intact depuis un an est un magasin d'informations d'identification que personne ne corrige. Et effectuez une vérification périodique sur l'ensemble du site plutôt que sur le seul expéditeur. Notre procédure pas à pas sur tester la sécurité de votre site WordPress couvre ce qu'il faut regarder.
Cause 9: Vous avez heurté un plafond qui a bougé
Twilio a retiré l'API de messagerie gratuite de SendGrid et les plans de campagnes marketing gratuits 27 Mai 2025, avec une fenêtre de transition de 60 jours. Tout site WordPress pointant toujours vers une clé SendGrid gratuite a cessé d'envoyer fin juillet 2025. Ce seul changement a cassé les sites dont les propriétaires avaient configuré SMTP une fois, des années plus tôt, et je ne l'ai plus jamais regardé. Les nouveaux comptes SendGrid bénéficient désormais d'un essai de 60 jours sur 100 e-mails par jour, après quoi les forfaits Email API commencent à USD 19.95 par mois.
Voici à quoi ressemblent les niveaux gratuits maintenant, tout a été confirmé en août 2026. Brevo reste le plus généreux de 300 emails par jour (à peu près 9,000 un mois) avec des contacts illimités et sans expiration. Renvoyer permet 3,000 un mois mais vous plafonne à 100 un jour, donc cela convient aux filets réguliers et non aux éclats. Offres Mailgun 100 un jour sans expiration. Le forfait gratuit de Postmark est 100 e-mails par mois, qui est un bac à sable de développement plutôt qu'une allocation de production.
Ces chiffres divergent plus qu'ils ne le paraissent. Renvoyer 3,000 un mois équivaut à trente fois la gratuité du cachet de la poste 100, et les deux s'arrêtent net quand tu touches la ligne.
Payé, le classement s'inverse. À 10,000 e-mails par mois, Amazon SES coûte USD 1.00 sur son tarif à la carte de USD 0.10 par 1,000. Le forfait payant le moins cher de Postmark couvre la même chose 10,000 pour USD 15.00, et le plan Basic de Mailgun demande exactement la même chose. C'est une différence de 15x pour un volume identique, et cela vous achète la réputation d'envoi gérée de Postmark par rapport à SES qui vous donne la réputation de vous gérer vous-même.. SES vend également des tarifs basés sur des forfaits, avec Essentials fonctionnant en USD 0.16 par 1,000 Jusqu'à 10 millions par mois. Les nouveaux clients AWS reçoivent jusqu'à USD 200 en crédits gratuits, valable pour 12 mois.
Les plafonds ne sont pas les seuls à bouger. Une clé API expirée, un mot de passe pivoté que personne n'a mis à jour dans le plugin, une carte défaillante, ou une vérification de domaine périmée cessera tous d'envoyer. Rien ne change du côté de WordPress pour vous prévenir. Si l'e-mail est mort à une date précise et que rien n'a changé sur le site, connectez-vous d'abord au mailer. Lisez son tableau de bord avant de toucher à WordPress.
Choisissez un expéditeur: Quatre scénarios avec des chiffres réels
Conseils génériques (“choisissez un fournisseur fiable”) n'aide personne. Trouvez ci-dessous la ligne qui correspond à votre situation.
Le volume: sous 300 un jour. Budget zéro. Niveau gratuit de Brevo plus FluentSMTP. Il couvre un site de brochure, un petit blog et la plupart des sites d'adhésion. Ignorez le plan gratuit de Mailgun ici. À 100 par jour, c'est un tiers de l'allocation de Brevo, et un site d'adhésion exécutant une vague de réinitialisation de mot de passe efface 100 avant le déjeuner. Ne prévoyez pas non plus autour de SendGrid avec ce budget, parce que Twilio a retiré son forfait gratuit à partir de 27 Mai 2025.
Charge de travail: une boutique WooCommerce. Entre 40 et 200 commandes par jour, sur l'hébergement géré. Amazon SES via son API. À 200 commandes avec une copie client et une copie administrateur chacune, tu es à peu près 12,000 messages par mois. Cela coûte USD 1.20 sur SES à la carte contre USD 15.00 sur le plan d’entrée de Postmark. Ignorez le relais groupé de votre hôte ici. Même 80 commander des e-mails par jour, ainsi que des alertes de stock et des réinitialisations de mot de passe, se situe inconfortablement près du plafond d’entrée de 150 par jour de Kinsta. Kinsta peut désactiver l'envoi en cas de dépassement important.
Public: à l'intérieur de Microsoft 365. Retirer le courrier transactionnel de la boîte aux lettres du personnel avant décembre 2026, et acheminez-le via Brevo ou SES à la place. Si le courrier doit réellement apparaître dans les éléments envoyés de cette boîte aux lettres, utilisez le Microsoft de votre plugin 365 Mailer OAuth plutôt qu'un mot de passe. Ce que vous ne pouvez pas faire, c'est vous fier à un mot de passe d'application comme le font les utilisateurs de Gmail.. La dépréciation de l'authentification de base de Microsoft a supprimé les mots de passe des applications sans vérification en deux étapes..
Priorité: placement plutôt que prix. Pour les reçus et les factures, Cachet de la poste en USD 15.00 un mois pour 10,000 courriels. Oui, c'est quinze fois le prix à la carte de SES pour le même volume. C'est le bon trade lorsque personne dans votre équipe ne surveillera les taux de rebond ou ne réchauffera une IP. Choisissez SES plutôt que si quelqu'un considère la délivrabilité comme un travail réel. SES vous donne le prix et vous confie en même temps la gestion de la réputation.
WP Mail SMTP, FluentSMTP ou Post SMTP?
Tous les trois font le même travail de base: rediriger wp_mail() via une connexion authentifiée. Là où ils se séparent, c'est le prix, et ce que vous obtenez sans payer.
WP Mail SMTP est le géant: 4+ millions d'installations actives, version 4.9.0, dernière mise à jour 25 juin 2026, testé sur WordPress 7.0.4. La version gratuite se connecte aux mailers dont la plupart des sites ont besoin. Le Pro coûte USD 49 pour la première année contre un prix catalogue de USD 99. La deuxième année coûte 2,02x la première année pour un seul site. Élite est en USD 99 première année (liste USD 149) et ajoute une configuration en gants blancs, ce qui signifie que leur équipe configure le DNS et le mailer pour vous. Couvertures de développeur 20 sites en USD 199, L'agence couvre 100 en USD 399, et il y a une fenêtre de remboursement de 14 jours.
CourantSMTP de WPManageNinja a 600,000+ installations et se trouve à la version 2.3.1. Sa page annuaire s'engage dans quelque chose d'inhabituel: “FluentSMTP est 100% gratuit et open source, et ça le sera toujours”. Pas de version pro, pas de fonctionnalités verrouillées. C'est la comparaison qui compte. FluentSMTP possède environ un septième de la base d'installation de WP Mail SMTP. Il offre la journalisation des e-mails et le routage de connexions multiples que WP Mail SMTP met derrière une licence renouvelée en USD. 99 une année.
Publier SMTP de WPExperts.io est le plus petit des trois à 300,000+ les installations, et le plus récemment maintenu, version d'expédition 4.0.1 sur 25 août 2026. Il évalue 4.7 hors de 5 à travers 525 avis et besoins PHP 7.6 Ou plus récent.
Maintenant les recommandations. Installer FluentSMTP si vous gérez votre propre site et souhaitez une journalisation ainsi que des connexions de sauvegarde sans jamais voir de facture. Aucune rançon de fonctionnalité, pas de renouvellement à oublier.
Acheter WP Mail SMTP Pro si vous facturez un client pour la configuration et avez besoin d'un fournisseur disposant d'un service d'assistance vers lequel transmettre. La configuration DNS faite pour vous du niveau Elite peut vous faire gagner un après-midi facturable. Prévoyez simplement l'USD 99 renouvellement, pas le dollar 49 titre.
Prendre le message SMTP si vous l'exécutez déjà et que cela fonctionne. Un plugin mis à jour il y a deux jours n'est pas du genre à migrer en principe. Choisir le frais sans autre contrainte, La base d'installation plus large de FluentSMTP et sa promesse de niveau non payant en font la valeur par défaut. WP Mail SMTP est le choix au moment où le support payant entre dans les exigences.
Comment l'empêcher de revenir
Réparer l'envoi est la moitié la plus facile. Savoir quand ça se brise à nouveau est la moitié des gens qui sautent. Le courrier électronique échoue silencieusement par nature: personne ne se plaint d'une confirmation de commande dont il ignorait l'existence.
Activez la connexion par e-mail dans le plugin que vous avez choisi. Cela ne coûte rien dans FluentSMTP. Et ça convertit “Je pense que le formulaire est cassé” dans un enregistrement horodaté de ce qui a été tenté et de ce que l'expéditeur a répondu. Activez ensuite les alertes d'échec afin qu'une erreur de livraison vous parvienne plutôt qu'un journal que personne n'ouvre. Configurez une connexion de sauvegarde si votre plugin en prend en charge une, Ainsi, une panne de messagerie est transférée à un deuxième service au lieu de supprimer le courrier..
Mettre trois dates dans un calendrier. Le Microsoft 365 date limite d'authentification de base à la fin du mois de décembre 2026, si une partie de votre pile s'authentifie toujours de cette façon. Rotation des clés API de votre messagerie, quel que soit l'horaire que vous fixez. Et un rappel trimestriel pour envoyer un e-mail test. Cela prend une minute, et il détecte les échecs d'informations d'identification expirées pour une cause 9 avant qu'un client ne le fasse.
finalement, lisez vos rapports agrégés DMARC plutôt que de simplement publier l'enregistrement. À partir de p=aucun et ne jamais regarder les rapports vous donne la paperasse sans en tirer le bénéfice. Les rapports vous indiquent quels services envoient comme domaine. C'est ainsi que vous détectez à la fois un ancien expéditeur oublié et un attaquant., et c'est ce qui te permet de passer à p=quarantaine avec confiance au lieu d'espoir.
Questions fréquemment posées
Pourquoi mon formulaire de contact indique que le message a été envoyé alors que rien n'arrive?
Le message de réussite confirme que le formulaire a traité la soumission, aucun e-mail n'a été envoyé. Le courrier de PHP() la fonction renvoie vrai lorsque le serveur accepte le message pour la mise en file d'attente locale, donc WordPress rapporte le succès et n'apprend jamais ce qui s'est passé ensuite. Déclenchez une réinitialisation du mot de passe depuis votre page de connexion pour tester le chemin de messagerie du noyau avec le plugin de formulaire supprimé de l'équation. Si la réinitialisation arrive et que la notification du formulaire ne fonctionne pas, le problème réside dans les paramètres de notification du formulaire.
Dois-je payer pour WP Mail SMTP Pro?
Pour la plupart des sites, non. La version gratuite connecte WordPress aux principaux mailers, quelle est la solution au problème sous-jacent. Pro ajoute la journalisation des e-mails, suivi, connexions de sauvegarde et alertes de panne. Cela coûte USD 49 pour la première année et USD 99 chaque année après, alors budgétisez le chiffre de renouvellement. FluentSMTP inclut la journalisation et plusieurs connexions sans frais. L’argument honnête en faveur du paiement est un service d’assistance auquel vous pouvez faire appel., ou la configuration des gants blancs du niveau Elite.
Puis-je utiliser mon compte Gmail pour envoyer des e-mails WordPress?
Oui, mais pas avec votre mot de passe habituel. Google a mis fin à l'accès aux applications moins sécurisées pour Gmail personnel en mai 2022 et pour Google Workspace sur 30 septembre 2024. Activez la vérification en 2 étapes et générez un mot de passe d'application à 16 caractères, ou utilisez le mailer Gmail de votre plugin, qui se connecte via OAuth. Regardez le plafond. Gmail compte les destinataires plutôt que les messages: 500 une journée sur un compte personnel, 2,000 sur l'espace de travail. Un To plus deux adresses Cci coûte trois.
Pourquoi mes e-mails WordPress vont-ils dans le spam au lieu de la boîte de réception?
Presque toujours parce que l’adresse De n’est pas authentifiée pour le domaine qu’elle revendique. Depuis 1 février 2024, Google a exigé SPF ou DKIM, DNS direct et inverse valide, et un taux de spam inférieur 0.3% de chaque expéditeur. Yahoo et Microsoft appliquent des équivalents. Définissez l'adresse De sur votre propre domaine et mettez l'adresse du visiteur dans Répondre à. Puis publiez SPF, Enregistrements DKIM et DMARC pour le service qui envoie réellement votre courrier.
FluentSMTP est-il meilleur que WP Mail SMTP pour une boutique WooCommerce?
Pour un propriétaire de magasin gérant son propre site, Oui, sur le coût. FluentSMTP inclut la journalisation des e-mails et plusieurs connexions d'envoi gratuites. Les deux fonctionnalités sont importantes pour un magasin où un reçu de commande manquant se transforme en ticket d'assistance. WP Mail SMTP facture USD 99 un an au renouvellement pour la même capacité. Choisissez plutôt WP Mail SMTP Pro si une agence gère le magasin et a besoin de l'assistance d'un fournisseur avec une facture à l'appui.. La configuration DNS en gants blancs d’Elite est l’autre raison de payer.
Combien d'e-mails mon site WordPress peut-il envoyer par jour sur un hébergement mutualisé?
Moins que vous ne le pensez, et les chiffres varient considérablement. SiteGround permet 400 une heure sur StartUp, GrowBig, Commerce électronique et Coderick, s'élevant à 800 sur GoGeek et Cloud. Les forfaits cPanel Silver et Gold de Hostinger permettent 2,400 un jour et 200 une heure, compter le courrier SMTP et PHP par rapport au même quota. Kinsta plafonne ses plans d’entrée à 150 e-mails transactionnels par jour sur l'ensemble du forfait. Le routage via un logiciel de messagerie externe contourne les trois limites.
Pourquoi mes e-mails WordPress se sont-ils soudainement arrêtés alors que rien n'a changé sur le site?
Quelque chose a changé en dehors de WordPress. Les coupables les plus courants sont le retrait de l'offre gratuite., une clé API expirée, un échec de paiement sur le compte mailer, ou une vérification de domaine périmée. Le retrait par Twilio du plan gratuit SendGrid commence 27 Mai 2025 sites cassés de cette manière exacte. Microsoft 365 les utilisateurs ont une version planifiée de ceci à venir. L'authentification de base SMTP AUTH est désactivée par défaut pour les locataires existants fin décembre 2026. Vérifiez le tableau de bord de votre messagerie avant de dépanner WordPress.
Conclusion
La cause profonde est presque toujours la même. WordPress transmet le courrier au courrier de PHP() une fonction, qui rapporte le succès du transfert et ne sait rien de la livraison. Votre hôte limite ce chemin, bloquer ses ports ou le laisser non authentifié. Acheminez WordPress via un courrier authentifié et la plupart de cette liste cesse de s'appliquer en même temps.
Concrètement: installer CourantSMTP sauf si vous avez besoin d'une assistance payante. Connectez-le à Brevo si vous envoyez sous 300 e-mails par jour, ou à AmazonSES si vous envoyez plus et que quelqu'un surveillera la délivrabilité. Connectez-vous via l'API plutôt que via un port SMTP, et publier SPF, DKIM et DMARC pour le domaine d'envoi. Choisir WP Mail SMTP Pro à la place, lorsqu'un client paie et qu'un contrat de support est important, et fixez-le au prix en USD 99 renouvellement. Alors fais les deux choses que presque personne ne fait. Activer la journalisation. Et mettre fin décembre 2026 dans votre calendrier si une partie de votre pile se connecte toujours à Microsoft 365 avec un mot de passe.
Peut-être que cette chasse vous a convaincu que le vrai problème réside dans le plan situé sous le site., pas le plugin dessus. Notre guide pour choisir l'hébergement pour un site WordPress couvre la marge d'envoi à rechercher avant de migrer. De là, les prochaines lectures naturelles sont nos comparaisons entre les services de relais SMTP dédiés et l'hébergement de messagerie professionnelle.. Un site qui a dépassé le quota de messagerie de son hôte a généralement également dépassé la configuration de sa boîte aux lettres..