En esta página: [esconder]
WordPress nunca ha enviado un correo electrónico en su vida. Entrega tu mensaje al correo de PHP.() función, obtiene un verdadero o un falso, y lo trata como un informe de entrega. Nada en ese intercambio verifica si el mensaje salió del servidor.. Nada comprueba si el dominio receptor lo aceptó., o si cayó en una carpeta de basura. Esa brecha es la razón por la que se muestra su formulario de contacto. “Mensaje enviado” mientras tu bandeja de entrada permanece vacía. La mayoría de las guías sobre este tema terminan en “instalar un complemento SMTP”. Éste también cubre los dos. 2026 plazos que interrumpirán las configuraciones que funcionan bien hoy. Y cubre la falla del complemento de correo que expuso las claves API almacenadas., qué atacantes seguían buscando diez semanas después del envío del parche.
Última revisión: agosto 2026. Versiones de complementos, límites de envío del host, precios de envío por correo y plazos de autenticación verificados con fuentes primarias.
respuesta rapida: Deja de permitir que WordPress use correo PHP() y enrutarlo a través de un correo autenticado en su lugar. Instalar FluentSMTP (gratis, sin nivel pago) o WP Mail SMTP, luego conéctelo a un servicio de envío a través de una API en lugar de un puerto SMTP. Publicar SPF, Registros DKIM y DMARC para su dominio de envío. Debajo 300 correos electrónicos al día, El nivel gratuito de Brevo lo cubre en sin costo. Antes de nada, activar un restablecimiento de contraseña desde su página de inicio de sesión: si eso también falla, el problema es tu servidor, no es tu forma.
Dos pruebas que dividen el problema por la mitad
Nueve causas son mucho para trabajar a ciegas.. Estas dos pruebas duran unos cuatro minutos y le indican qué mitad de la lista leer.
- Prueba 1. Activar un restablecimiento de contraseña. Vaya a su página de inicio de sesión, hacer clic “Perdiste tu contraseña?”, e ingrese la dirección de una cuenta de administrador. Esta ruta llama al wp_mail del núcleo() sin complemento de formulario, sin código de tema y sin cola en el medio. Si llega el correo electrónico de reinicio, WordPress puede enviar y su problema está más abajo en la pila. Si no es así, el error está en el servidor o en la capa de transporte.
- Prueba 2. Enviar un correo electrónico de prueba. Instale FluentSMTP o WP Mail SMTP y use su pestaña de prueba de correo electrónico. Envíalo a una dirección en un diferente dominio y proveedor que el sitio. Esto importa más de lo que parece. El correo enviado a una dirección en el mismo dominio a menudo nunca sale del servidor, por lo que llega incluso cuando la entrega saliente está completamente rota.
Ahora lee el resultado.:
- Prueba 1 arroja un error visible, o la prueba del complemento informa una falla de conexión: ir a las causas 1, 2, 4 y 5.
- Ambas pruebas reportan éxito pero no llega nada., o todo termina en spam: ir a causar 3.
- El correo electrónico de prueba llega pero el formulario o las notificaciones de WooCommerce no: ir a causar 6.
- Funcionó el mes pasado y se detuvo sin que nadie tocara el sitio.: ir a las causas 5, 8 y 9.
- Algunos correos electrónicos llegan y otros nunca llegan, sin patrón por destinatario: ir a causar 7.
Verifique la carpeta de spam antes de declarar fallida una prueba. Un correo electrónico que llegó a la carpeta de correo no deseado es un problema de autenticación, que tiene una solución diferente a la de un correo electrónico que nunca salió del edificio.
De dónde provienen los datos de esta guía
Cada límite, El precio y la fecha a continuación fueron leídos de una fuente primaria en agosto. 2026. No se transfirió nada de una versión anterior de esta página.. Los límites de envío de hosts provienen de los hosts’ propias políticas publicadas: Artículo de uso aceptable de SiteGround, Página de límites de correo electrónico del cPanel de Hostinger, y la documentación de correo electrónico transaccional de Kinsta. Esos tres publican números exactos. La mayoría de los anfitriones son vagos, es por eso que estos tres son nombrados y otros no. Figuras del complemento (instalaciones activas, versión actual, fecha de última actualización, versión probada hasta) fueron leídos desde el directorio de complementos de WordPress.org en 27 agosto 2026. Los plazos de autenticación provienen de Microsoft Learn y de las propias pautas para remitentes de Google.. Ambos han cambiado al menos una vez., por lo que vale la pena volver a leerlos en lugar de citarlos de memoria.
Excluimos tres cosas a propósito.. Se eliminaron las correcciones que solo funcionan dentro del panel de control de un host., y complementos cuya última actualización es anterior 2026. Lo mismo hizo cualquier remitente cuyo nivel gratuito no pudimos confirmar en una página de precios actual.. Dos límites honestos. No realizamos pruebas de capacidad de entrega., Así que aquí no hay nada que afirme una ubicación medida en la bandeja de entrada.. Y Brevo y Resend bloquean las lecturas automáticas de sus páginas de precios.. Esas dos cifras se verifican entre fuentes independientes en lugar de ser citadas por el proveedor.. Amazon SES, pistola de correo, Las cifras de matasellos y WP Mail SMTP salieron directamente de las páginas del proveedor.
Causa 1: WordPress entrega su correo a PHP y deja de verlo
El WordPress manual de administración avanzada es directo sobre lo que wp_mail() en realidad lo es. Llama a la función “un contenedor para una biblioteca API de lenguaje que maneja el envío de un mensaje a un MTA”. La biblioteca es PHPMailer, incluido con el núcleo. A menos que algo lo anule, PHPMailer llama al correo de PHP() función, que necesita un binario compatible con sendmail en el servidor que actúa como agente de transferencia de correo. Extraño ese binario, o dejarlo sin configurar, y el veredicto del manual es directo: “el correo saliente no será enviado.”
Esta es la parte que hace perder más tiempo de soporte. correo PHP() devuelve verdadero cuando el mensaje se acepta para la cola local, no cuando se entrega. un verdadero medio “el traspaso funcionó”. No dice nada sobre si un servidor receptor aceptó el mensaje una hora después., o lo rebotó, o lo archivé como spam. WordPress no tiene visibilidad más allá del traspaso, entonces informa el éxito y sigue adelante.
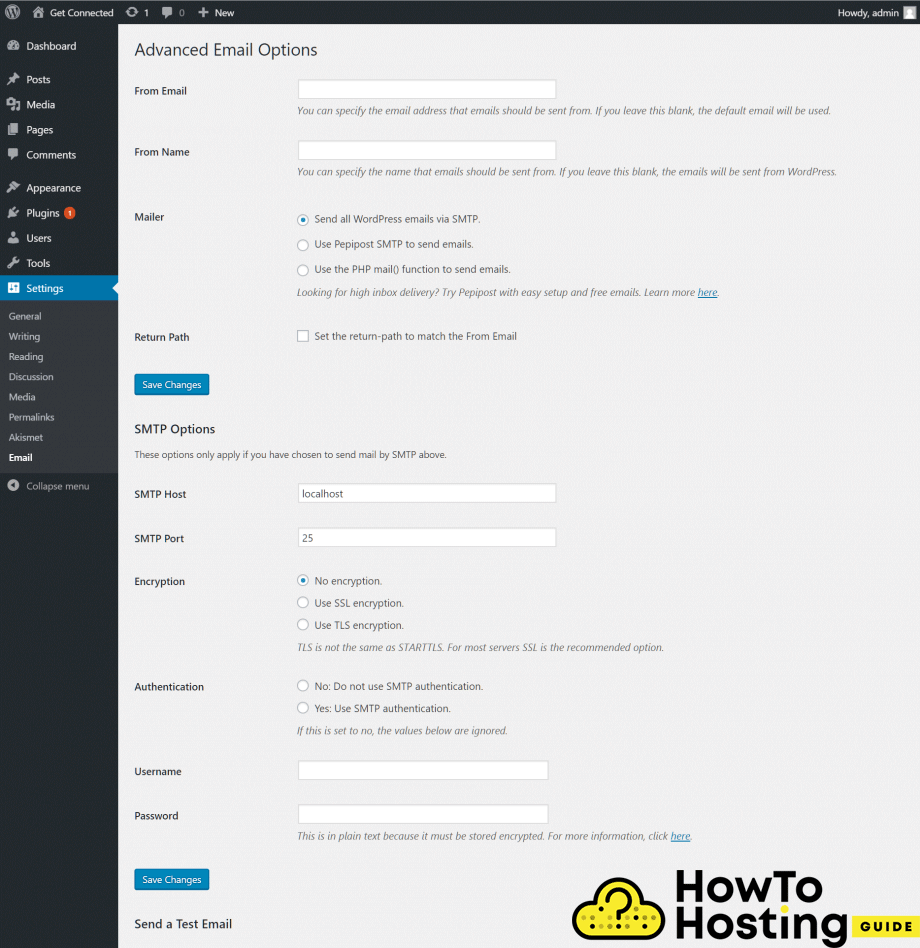
La solución es sustituir el transporte.. Útilmente, wp_correo() es una función conectable que expone ganchos (pre_wp_mail, phpmailer_init, wp_mail_failed) que cada complemento SMTP utiliza para redirigir el correo a través de una conexión autenticada. SMTP es un protocolo simple de transferencia de correo, Las reglas que siguen los servidores al enviarse mensajes entre sí.. Ese único cambio resuelve la mayor parte de estos tickets.. Intercambia una transferencia local de disparo y olvido por un servicio que autentica, reintentos e informes.
Una nota específica de 2026 si tiene un código de correo personalizado. WordPress 7.0.1, liberado 9 julio 2026, correcciones enviadas a través 31 errores que incluyen el componente de correo, y el núcleo se trasladó a PHPMailer 7.0.0. Esa versión es funcionalmente idéntica a 6.11.1. El aumento de la versión principal existe únicamente para señalar una interrupción de la compatibilidad con versiones anteriores de las clases secundarias., donde idio(), establecerIdioma() y $language se volvió estático. Sólo afecta el código que extiende PHPMailer, por lo que un sitio normal que ejecuta un complemento de correo no se ve afectado. Un desarrollador que escribió una subclase PHPMailer personalizada hace tres años debería comprobarlo.
Causa 2: Su anfitrión limita el correo saliente más bajo de lo que cree
400 correos electrónicos por hora. Ese es el límite del StartUp de SiteGround, GrowBig, Planes de comercio electrónico y Coderick, e incluso GoGeek y Cloud se detienen en 800 por hora. SiteGround también cuenta a cada destinatario por separado, entonces un mensaje para 80 la gente te cuesta 80 contra la cuota, ni uno.
Hostinger también publica sus números de cPanel: 2,400 mensajes por día y 200 por hora en cPanel Silver y Gold. Hay una advertencia adjunta que la mayoría de la gente pasa por alto. esos limites “se aplica al número total de mensajes enviados a través de SMTP y PHP desde todas las cuentas de correo electrónico de su plan de hosting”. Su boletín de marketing y sus recibos de WooCommerce provienen del mismo depósito.
Los hosts de WordPress administrados son aún más estrictos. Kinsta retransmite el correo transaccional a través de MailChannels y lo limita a 150 correos electrónicos por día en sus planes de entrada (35k, 65k y WP 2). Los niveles medios obtienen 1,000 por día, y los niveles superiores obtienen 3,000. Esos límites se aplican por plan en todos los sitios que lo componen., no por sitio. Kinsta monitorea el volumen saliente. En caso de una infracción grave de la política, dice “La funcionalidad de envío de correo electrónico puede desactivarse temporalmente hasta que se resuelva el problema.”.
Ponlos uno al lado del otro y la brecha es marcada. Kinsta 150 un día en un plan de entrada es una decimosexta parte del día de Hostinger 2,400 asignación diaria de cPanel. Un envío de tienda modesto. 40 pedidos al dia, con un recibo del cliente y una copia del administrador en cada uno, ya esta en 80 mensajes. Eso es antes de contar los restablecimientos de contraseña., alertas de stock o solicitudes de revisión. No hace falta mucho crecimiento para chocar contra un muro que no sabías que existía.
Los puertos son la otra mitad de esta causa. Puerto 25 está bloqueado de forma predeterminada en AWS, Google Cloud, Azur, DigitalOcean, Linode, Vultr y los hosts más compartidos. Un puerto abierto 25 en un servidor comprometido lo convierte en un retransmisor de spam de la noche a la mañana. Puerto 587 con STARTTLS y puerto 465 con TLS implícito son los supervivientes habituales. La medida confiable es omitir los puertos SMTP por completo y usar la API HTTPS de un correo en el puerto. 443. Ningún host lo bloquea, porque es el mismo puerto en el que ya sirve su sitio. Si está sopesando un relé dedicado con lo que incluye su host, nuestra comparación de Servicios de hosting SMTP y sus límites de envío cubre ambos campos.
Causa 3: La dirección de remitente no le pertenece
Imagine un formulario de contacto configurado para enviar desde la propia dirección del visitante, para que puedas presionar responder sin tener que volver a escribir nada. Aspecto sensato, y silenciosamente interrumpe la entrega. Gmail recibe un mensaje que dice provenir de gmail.com, llegando desde un servidor en el rango de IP de su host. Nada le autoriza a hablar por gmail.com. Esa es la firma de libro de texto de la suplantación de identidad., y se tira a la basura o se desecha.
Tres siglas llevan esta sección, así que aquí está la versión corta. SPF enumera qué servidores pueden enviar para su dominio. DKIM firma cada mensaje para que se note la manipulación. DMARC les dice a los receptores qué hacer cuando los dos primeros no están de acuerdo.
de google pautas del remitente Se han aplicado a todos desde 1 febrero 2024, no solo para remitentes masivos. Necesita SPF o DKIM en el dominio de envío, DNS directo e inverso válido, y TLS para transmisión. Su tasa de spam en Postmaster Tools debe permanecer por debajo 0.3%. Cruz 5,000 mensajes al día a cuentas de Gmail y se ajusta a SPF y DKIM y DMARC, además de cancelar la suscripción con un clic en el correo de marketing. Yahoo se alineó con las mismas reglas en febrero 2024, y Microsoft comenzó a aplicar su equivalente para remitentes de gran volumen a partir de mayo. 2025. El manual de WordPress ahora describe DMARC como “volviéndose casi obligatorio”, que es un lenguaje inusualmente fuerte para la documentación oficial..
Tres arreglos, en orden de impacto. primero, establezca la dirección De en algo en su propio dominio y coloque la dirección del visitante en Responder a. Mantienes la respuesta de un clic y dejas de fallar la alineación. Segundo, publicar un registro SPF que autorice cualquier servicio que realmente envíe su correo. Observe el límite de diez búsquedas de DNS en la especificación SPF: una undécima búsqueda falla en todo el registro, no solo la última entrada. Tercero, habilite la firma DKIM en su correo y agregue su clave pública al DNS. Luego agregue un registro DMARC que comience en p=ninguno, para que obtenga informes agregados antes de aplicar cualquier cosa.
Si sus buzones de correo y su sitio web se encuentran en el mismo plan compartido, dividirlos es a menudo el camino más limpio. Un proveedor dedicado se encarga de la configuración de SPF y DKIM por usted. Nuestro resumen de proveedores de alojamiento de correo electrónico empresarial cubre lo que cuesta por buzón.
Causa 4: Gmail rechaza la contraseña que acaba de escribir
Comience con el callejón sin salida, porque ahorra una hora. Tu contraseña normal de Gmail no funcionará, y no hay cantidad de cambios que vuelvan a escribir. Google eliminó el acceso a aplicaciones menos seguras de las cuentas personales de Gmail en mayo 2022 y lo apagué para Google Workspace activado 30 septiembre 2024. Todos los tutoriales que le indican que ingrese su dirección de correo electrónico y contraseña en un formulario SMTP se escribieron antes de esas fechas..
Quedan dos caminos. Active la verificación en dos pasos y genere una contraseña de aplicación de 16 caracteres, que pegas en lugar de tu contraseña real, uno por aplicación. O utilice el correo dedicado de Gmail o Google Workspace de su complemento, que ejecuta OAuth y nunca toca una contraseña en absoluto. OAuth es la mejor opción, porque revocar el acceso a una aplicación no altera nada más. Se tarda más en configurar, por lo que las contraseñas de aplicaciones siguen siendo la opción pragmática en un solo sitio.
Luego está la cuota que nadie lee hasta que muerde.. Gmail cuenta destinatarios, no mensajes, sumando a, CC y CCO: 500 destinatarios por día en una cuenta personal y 2,000 en Google Workspace. El envío a través de SMTP con esas credenciales se basa en la misma asignación que la interfaz web.. El servicio de retransmisión SMTP de Google Workspace es un producto independiente con un límite más alto, apenas 130 multiplicado por el número de usuarios de la cuenta por día. Las cuentas nuevas están limitadas a 100 destinatarios al día durante el primer mes. Ese último detalle explica un escenario específico y enloquecedor.. Un nuevo inquilino de Workspace parece destrozado el primer día, luego se soluciona solo semanas después sin que nadie cambie la configuración.
Compare esa cifra de Workspace de 2000 por día con el nivel gratuito de Brevo en 300 un día y el espacio de trabajo parece generoso, hasta que recuerdes el método de contar. Una confirmación de pedido para un cliente con dos direcciones de personal en CCO le cuesta tres, ni uno. Una tienda enviando 200 recibos al día con dos copias internas cada una en 600 destinatarios. La cuenta gratuita de Gmail con la que comenzó se abandonó en 500.
Causa 5: Microsoft 365 La autenticación básica deja de funcionar a finales de diciembre 2026
Si su sitio se autentica en Microsoft 365 buzón con nombre de usuario y contraseña, deja de funcionar a finales de diciembre 2026. Microsoft publicó un cronograma de obsolescencia actualizado el 27 enero 2026. A finales de diciembre 2026, Microsoft deshabilita la autenticación básica SMTP AUTH de forma predeterminada para los inquilinos existentes de Exchange Online. Los administradores aún pueden volver a habilitarlo, pero los inquilinos creados después de diciembre 2026 no tendré la opción en absoluto. Microsoft ha dicho que la fecha final de eliminación se anunciará en la segunda mitad de 2027.
Este es el último protocolo en pie.. Microsoft aprende afirma rotundamente que “La autenticación básica ahora está deshabilitada en todos los inquilinos”. Eso cubre Exchange ActiveSync, ESTALLIDO, IMAP, PowerShell remoto, Servicios web de intercambio, la libreta de direcciones sin conexión, Detección automática y Outlook para Windows y Mac. SMTP AUTH sobrevivió porque mucha maquinaria depende de él, y el original 1 marzo 2026 fecha retrasada para dar espacio a las organizaciones. no ha sido cancelado.
Un detalle hace que esto sea más difícil que la situación de Gmail.. Microsoft Learn señala que “La desactivación de la autenticación básica también impide el uso de contraseñas de aplicaciones que no admiten la verificación en dos pasos.”. Google dejó abierto un recurso alternativo en forma de contraseñas de aplicaciones. Microsoft no deja uno. OAuth, o una ruta de envío completamente diferente. Esas son las dos únicas respuestas..
Así que elige uno ahora en lugar de en diciembre.. Utilice Microsoft de su complemento SMTP 365 o correo de Outlook.com si el correo debe originarse en ese buzón y aparecer en Elementos enviados. Se autentica a través de OAuth a través de una aplicación registrada en su inquilino.. De lo contrario, retire el correo transaccional del buzón por completo y colóquelo en una retransmisión dedicada., dejando Microsoft 365 para manejar correo escrito por humanos. La segunda opción es menos trabajo., sobrevive a cada cambio de autenticación futuro que realice Microsoft, y le proporciona registros de entrega que un buzón nunca proporcionará.
Causa 6: WordPress lo envió. Su complemento de formulario nunca preguntó.
¿El formulario realmente llamó a wp_mail?()? un verde “Gracias, tu mensaje ha sido enviado” no te dice nada al respecto. Esa confirmación significa que el envío fue procesado y, normalmente, que la entrada fue guardada. La entrega es un evento separado del que el navegador del visitante nunca se entera.
Formulario de contacto 7 es el sospechoso habitual, y no porque el complemento esté defectuoso. Su pestaña Correo tiene un campo De que muchas personas configuran como la dirección del remitente., que dispara exactamente la falla de alineación descrita en causa 3. Establecer De a una dirección en su propio dominio, mover el remitente a Responder a, y verifique que el campo Para apunte a algún lugar que un humano lea. Luego observe si una segunda plantilla de correo está habilitada y mal configurada., porque una respuesta automática rota puede fallar en todo el envío.
WooCommerce esconde su propia trampa. Cada tipo de notificación en WooCommerce, Configuraciones, Los correos electrónicos tienen su propia palanca de activación y su propia lista de destinatarios.. los “Nuevo orden” El destinatario no sigue el correo electrónico del administrador del sitio.. Cambie la dirección de administrador en la configuración general de WordPress y el destinatario de Woo seguirá apuntando a la anterior. Las confirmaciones de pedidos a los clientes funcionan perfectamente y usted no recibe nada, que se lee como un fracaso total pero es un campo obsoleto.
¿Es la tienda la razón por la que la confiabilidad del correo electrónico es importante para usted?? nuestra guía para Alojamiento de WordPress para comercio electrónico cubre el margen de envío que necesita una tienda en crecimiento.
Dos más que vale la pena descartar. La lógica condicional en una notificación de formulario puede suprimir el correo electrónico exactamente para los envíos que le interesan. Y la mayoría de los hosts administrados desactivan el correo saliente en entornos de prueba por diseño.. Un formulario probado en la puesta en escena puede parecer roto cuando funciona según lo previsto.
Causa 7: Los loopbacks fallan y el correo en cola nunca sale
No todo el correo sale en el momento en que lo activas. Muchas cosas se ponen en cola y se envían más tarde, y “más tarde” en WordPress significa WP-Cron. Ese programador no es un verdadero demonio cron. Se dispara cuando alguien carga una página., haciendo una solicitud HTTP desde su servidor a su propio sitio en wp-cron.php. Esa autollamada es el loopback, y cuando falla, el correo en cola permanece en la cola indefinidamente sin errores en ningún lugar donde el propietario del sitio miraría.
Diagnosticarlo lleva treinta segundos.. Herramientas abiertas, luego Estado del sitio, luego la pestaña Información, luego eventos programados. WordPress ejecuta la prueba de bucle invertido allí e imprime el error de cURL real cuando no puede alcanzarse a sí mismo..
Las causas casi siempre están en la capa de red y no en WordPress.. Una regla de firewall que impide que el servidor llame a su propia dirección pública. Un equilibrador de carga que no redirigirá el tráfico al origen. Un registro DNS para su propio dominio que se resuelve en algún lugar al que el servidor no puede llegar, lo cual es común justo después de una migración. Autenticación básica HTTP en un sitio de prueba, para el cual la solicitud de loopback no tiene credenciales. Protección agresiva contra bots que limita las solicitudes propias del servidor como sospechosas.
La solución duradera es dejar de depender de la carga de la página. Colocar DISABLE_WP_CRON to true in wp-config.php and register a real system cron job that hits wp-cron.php every five minutes. Every decent host supports this, and it also removes the small performance cost WP-Cron imposes on visitors. This cause only applies to mailer plugins with a queue or retry feature. A plugin that sends synchronously during the request never touches cron. That’s exactly why a plugin test email can succeed while queued notifications fail.
Causa 8: El complemento que instaló para reparar el correo electrónico se convirtió en el problema más grande
An SMTP plugin holds the credential to your sending service. Leak that key and an attacker can send mail from a domain you carefully authenticated with SPF, DKIM and DMARC. That’s a worse outcome than sending nothing at all. This stopped being hypothetical in 2026.
Gravity SMTP is the mailer plugin from Rocketgenius, the company behind Gravity Forms. Llevaba un punto final de API REST no autenticado que devolvía un informe completo del sistema a cualquiera que preguntara.. El informe incluyó versiones de PHP y de servidor web., extensiones cargadas, la ruta raíz del documento, la versión de WordPress y el tema activo. También devolvió la lista de complementos instalados con los números de versión., plataforma de base de datos y detalles de la tabla, y valores de configuración de complementos, incluidas posibles claves o tokens API.
Cada lanzamiento hasta e incluyendo 2.1.4 fue afectado. Rocketgenius parchó la versión Gravity SMTP 2.1.5 en 17 marzo 2026, y la falla se publicó como CVE-2026-4020 el 31 marzo 2026. Los rastreadores de vulnerabilidades observaron por primera vez una explotación salvaje en 27 Mayo 2026, cálculo 412 distintas direcciones IP atacantes por 1 junio 2026. Los informes de seguridad colocan la base de instalación afectada arriba 100,000 sitios.
Ejecute Gravity SMTP y no lo he actualizado desde marzo? Ese es tu primer trabajo hoy.. Rote cada clave API que el complemento almacenó inmediatamente después.
Vale la pena conocer un segundo incidente ese mismo mes antes de elegir un complemento.. En 12 junio 2026, JavaScript manipulado se entregó a través de la red de entrega de contenido de Awesome Motive para OptinMonster y TrustPulse entre 22:17 y 22:42 UTC. PushEngage siguió sirviéndolo hasta 19:02 UTC en 13 junio. El código recopiló tokens de autenticación de administrador y nonces., creó una cuenta de administrador fraudulenta e instaló un complemento de puerta trasera con un shell web.
Sansec lo identificó y le siguió un aviso 15 junio 2026. La causa principal fue una falla conocida de UpdraftPlus en el servidor de marketing de Awesome Motive., que entregó las credenciales de CDN API. Para ser exacto sobre esto: WP Mail SMTP es un producto Awesome Motive y fue no entre los complementos comprometidos. Pero ese incidente es el historial del proveedor más que un experimento mental.. Es justo sopesar cuándo el complemento contendrá sus credenciales de envío..
Cuatro hábitos reducen toda esta clase de riesgo. Alcance su clave API de correo electrónico para enviar únicamente, nunca al acceso completo a la cuenta, que todo remitente serio apoya. Gire esa clave después de cualquier compromiso en cualquier lugar de su pila de complementos, no solo en el correo. Verifique la fecha de última actualización de un complemento antes de instalarlo, porque un complemento SMTP que no se ha modificado durante un año es un almacén de credenciales que nadie está parcheando. Y realice una verificación periódica en todo el sitio en lugar de solo en el remitente. Nuestro tutorial sobre probando la seguridad de su sitio de WordPress cubre qué mirar.
Causa 9: Golpeaste un techo que se movió
Twilio retiró la API de correo electrónico gratuita de SendGrid y los planes de campañas de marketing gratuitos a partir de 27 Mayo 2025, con una ventana de transición de 60 días. Cualquier sitio de WordPress que todavía apuntara a una clave gratuita de SendGrid dejó de enviarse a finales de julio 2025. Ese único cambio rompió los sitios cuyos propietarios habían configurado SMTP una vez., años antes, y nunca más lo miré. Las nuevas cuentas de SendGrid ahora obtienen una prueba de 60 días en 100 correos electrónicos al día, después de lo cual los planes de API de correo electrónico comienzan en USD 19.95 por mes.
Así es como se ven los niveles gratuitos ahora, todo confirmado en agosto 2026. Brevo sigue siendo el más generoso en 300 correos electrónicos por día (apenas 9,000 un mes) con contactos ilimitados y sin caducidad. Reenviar permite 3,000 un mes pero te limita a 100 un dia, por lo que se adapta a goteos constantes y no a ráfagas. Ofertas de pistola de correo 100 un día sin vencimiento. El plan gratuito de Postmark es 100 correos electrónicos por mes, que es una zona de pruebas de desarrollo en lugar de una asignación de producción.
Esos números divergen más de lo que parecen. Reenviar 3,000 un mes es treinta veces más gratis que Postmark 100, y ambos se detienen en seco cuando llegas a la línea.
Pagado, la clasificación se invierte. A 10,000 correos electrónicos al mes, Amazon SES cuesta USD 1.00 en su tarifa a la carta de USD 0.10 por 1,000. El plan pago más barato de Postmark cubre lo mismo 10,000 por USD 15.00, y el plan Básico de Mailgun pide exactamente lo mismo. Esa es una diferencia de 15 veces para un volumen idéntico, y le compra la reputación de envío administrado de Postmark en lugar de que SES le brinde la reputación para que la administre usted mismo.. SES también vende precios basados en planes, con Essentials ejecutando USD 0.16 por 1,000 hasta 10 millones al mes. Los nuevos clientes de AWS reciben hasta USD 200 en créditos de nivel gratuito, válido para 12 meses.
Los techos no son lo único que se mueve. Una clave API caducada, una contraseña rotada que nadie actualizó en el complemento, una tarjeta fallida, o una verificación de dominio caducada dejará de enviar. Nada cambia en el lado de WordPress para advertirte. Si el correo electrónico falló en una fecha específica y nada en el sitio cambió, inicie sesión en el correo primero. Lea su panel de control antes de tocar WordPress.
Elija un remitente: Cuatro escenarios con números reales
Consejos genéricos (“elija un proveedor confiable”) no ayuda a nadie. Encuentre la línea a continuación que coincida con su situación.
Volumen: debajo 300 un dia. Presupuesto cero. El nivel gratuito de Brevo más FluentSMTP. Cubre un sitio de folleto., un blog pequeño y la mayoría de los sitios de membresía. Omita el plan gratuito de Mailgun aquí. A 100 un día es un tercio de la asignación de Brevo, y un sitio de membresía que ejecuta una ola de restablecimiento de contraseña se borra 100 antes del almuerzo. Tampoco planee alrededor de SendGrid con este presupuesto, porque Twilio retiró su plan gratuito a partir 27 Mayo 2025.
Carga de trabajo: una tienda WooCommerce. Entre 40 y 200 pedidos al dia, en alojamiento administrado. Amazon SES sobre su API. A 200 pedidos con una copia para el cliente y una copia para el administrador cada uno, estás en aproximadamente 12,000 mensajes al mes. Eso cuesta USD 1.20 en SES a la carta contra USD 15.00 sobre el plan de entrada de Postmark. Omita la retransmisión incluida de su anfitrión aquí. Incluso 80 ordenar correos electrónicos al día, además de alertas de stock y restablecimiento de contraseñas, se encuentra incómodamente cerca del límite de entrada de 150 por día de Kinsta. Kinsta puede desactivar el envío en caso de un exceso grave.
Audiencia: dentro de microsoft 365. Sacar el correo transaccional del buzón del personal antes de diciembre 2026, y enrutarlo a través de Brevo o SES en su lugar. Si el correo realmente debe aparecer en Elementos enviados de ese buzón, use el Microsoft de su complemento 365 Correo OAuth en lugar de una contraseña. Lo que no puede hacer es recurrir a la contraseña de una aplicación como lo hacen los usuarios de Gmail.. La obsolescencia de la autenticación básica de Microsoft eliminó las contraseñas de las aplicaciones sin verificación en dos pasos.
Prioridad: colocación sobre precio. Para recibos y facturas, Matasellos en USD 15.00 un mes para 10,000 correos electrónicos. si, eso es quince veces el costo a la carta de SES por el mismo volumen. Es el intercambio correcto cuando nadie en su equipo observa las tasas de rebote o calienta una IP. Elija SES en lugar de él solo si alguien posee la capacidad de entrega como trabajo real. SES te da el precio y te entrega junto con él la gestión de la reputación.
WP Mail SMTP, FluentSMTP o Publicar SMTP?
Los tres hacen el mismo trabajo principal.: redirigir wp_mail() a través de una conexión autenticada. Donde se separan es en el precio, y lo que obtienes sin pagar.
WP Mail SMTP es el gigante: 4+ millones de instalaciones activas, versión 4.9.0, última actualización 25 junio 2026, probado en WordPress 7.0.4. La versión gratuita se conecta a los anuncios publicitarios que la mayoría de los sitios necesitan.. Pro cuesta USD 49 durante el primer año contra un precio de lista de USD 99. El segundo año cuesta 2,02 veces el año uno. para un solo sitio. Elite es USD 99 primer año (lista USD 149) y agrega una configuración de guante blanco, lo que significa que su equipo configura el DNS y el correo por usted. Cubiertas de desarrollador 20 sitios en USD 199, Coberturas de agencia 100 en USD 399, y hay una ventana de reembolso de 14 días.
FluidoSMTP de WPManageNinja tiene 600,000+ instalaciones y se sienta en la versión 2.3.1. Su página de directorio se compromete a algo inusual.: “FluentSMTP es 100% código abierto y gratuito, y siempre lo será”. Sin versión profesional, sin funciones bloqueadas. Esa es la comparación que importa. FluentSMTP tiene aproximadamente una séptima parte de la base instalada de WP Mail SMTP. Obsequia el registro de correo electrónico y el enrutamiento de conexiones múltiples que WP Mail SMTP ofrece tras una licencia que se renueva en USD 99 un año.
Publicar SMTP de WPExperts.io es el más pequeño de los tres en 300,000+ instalaciones, y el mantenimiento más reciente, versión de envío 4.0.1 en 25 agosto 2026. Se califica 4.7 fuera de 5 a través de 525 opiniones y necesidades PHP 7.6 o mas nuevo.
Ahora las recomendaciones. Instalar FluentSMTP si ejecuta su propio sitio y desea iniciar sesión y conexiones de respaldo sin ver una factura. Sin rescate de funciones, no hay renovación para olvidar.
Comprar WP Mail SMTP Pro si está facturando a un cliente por la configuración y necesita un proveedor con un servicio de soporte al que escalar. La configuración DNS personalizada del nivel Elite puede ahorrarle una tarde facturable. Solo presupuesta el USD 99 renovación, no el dólar 49 titular.
Tomar publicación SMTP si ya lo estás ejecutando y funciona. Por principio, un complemento actualizado hace dos días no es algo que se deba migrar.. Elegir fresco sin ninguna otra restricción, La base de instalación más grande de FluentSMTP y su promesa de nivel sin pago lo convierten en el predeterminado. WP Mail SMTP es la elección en el momento en que el soporte pago ingresa los requisitos.
Cómo evitar que vuelva a aparecer
Arreglar el envío es la parte fácil. Saber cuando se rompe otra vez es la mitad que la gente se salta. El correo electrónico falla silenciosamente por naturaleza: nadie se queja de una confirmación de pedido que no sabía que existía.
Active el inicio de sesión por correo electrónico en cualquier complemento que elija. No cuesta nada en FluentSMTP. y se convierte “Creo que el formulario está roto.” en un registro con marca de tiempo de lo que se intentó y lo que respondió el remitente. Luego habilite las alertas de falla para que le llegue un error de entrega en lugar de un registro que nadie abre.. Configure una conexión de respaldo si su complemento admite una, por lo que una interrupción del envío de correo se traslada a un segundo servicio en lugar de descartar el correo.
Pon tres fechas en un calendario.. el microsoft 365 corte de autenticación básica a finales de diciembre 2026, si alguna parte de su pila todavía se autentica de esa manera. La rotación de claves API de su remitente de correo, en cualquier horario que establezcas. Y un recordatorio trimestral para enviar un correo electrónico de prueba. toma un minuto, y detecta las fallas de credenciales caducadas por causa 9 antes de que lo haga un cliente.
Finalmente, lea sus informes agregados DMARC en lugar de simplemente publicar el registro. A partir de p=ninguno y nunca mirar los informes te da el papeleo sin el beneficio. Los informes le indican qué servicios se envían como su dominio.. Así es como se detecta tanto a un remitente heredado olvidado como a un atacante, y es lo que te permite moverte p=cuarentena con confianza en lugar de esperanza.
Preguntas frecuentes
¿Por qué mi formulario de contacto dice que el mensaje fue enviado cuando no llega nada??
El mensaje de éxito confirma que el formulario procesó el envío., No es que se haya entregado ningún correo electrónico.. correo PHP() La función devuelve verdadero cuando el servidor acepta el mensaje para la cola local., entonces WordPress informa el éxito y nunca sabe qué pasó después. Active un restablecimiento de contraseña desde su página de inicio de sesión para probar la ruta de correo del núcleo con el complemento de formulario eliminado de la ecuación.. Si llega el reinicio y no llega la notificación del formulario, el fallo está en la propia configuración de notificaciones del formulario.
¿Necesito pagar por WP Mail SMTP Pro??
Para la mayoría de los sitios, No. La versión gratuita conecta WordPress con los principales remitentes de correo., cuál es la solución para el problema subyacente. Pro agrega registro de correo electrónico, seguimiento, conexiones de respaldo y alertas de fallas. Cuesta USD 49 para el primer año y USD 99 cada año después, así que presupuesta la cifra de renovación. FluentSMTP incluye registro y múltiples conexiones sin costo. El caso honesto para pagar es un servicio de soporte al que pueda recurrir, o la configuración de guante blanco del nivel Elite.
¿Puedo usar mi cuenta de Gmail para enviar correos electrónicos de WordPress??
si, pero no con tu contraseña normal. Google puso fin al acceso a aplicaciones menos seguras para Gmail personal en mayo 2022 y para Google Workspace en 30 septiembre 2024. Habilite la verificación en dos pasos y genere una contraseña de aplicación de 16 caracteres, o utilice el correo de Gmail de su complemento, que se conecta a través de OAuth. mira el techo. Gmail cuenta destinatarios en lugar de mensajes: 500 un día en una cuenta personal, 2,000 en el espacio de trabajo. A Para más dos direcciones CCO cuesta tres.
¿Por qué mis correos electrónicos de WordPress van al spam en lugar de a la bandeja de entrada??
Casi siempre porque la dirección De no está autenticada para el dominio que reclama. Ya que 1 febrero 2024, Google ha requerido SPF o DKIM, DNS directo e inverso válido, y una tasa de spam inferior 0.3% de cada remitente. Yahoo y Microsoft imponen equivalentes. Establezca la dirección De en su propio dominio y coloque la dirección del visitante en Responder a. Luego publica SPF, Registros DKIM y DMARC para el servicio que realmente envía su correo.
¿Es FluentSMTP mejor que WP Mail SMTP para una tienda WooCommerce??
Para el propietario de una tienda que gestiona su propio sitio, si, en costo. FluentSMTP incluye registro de correo electrónico y múltiples conexiones de envío de forma gratuita. Ambas características son importantes para una tienda donde un recibo de pedido faltante se convierte en un ticket de soporte.. WP Mail SMTP cobra USD 99 un año en la renovación para la misma capacidad. Elija WP Mail SMTP Pro si una agencia administra la tienda y necesita soporte del proveedor con una factura detrás.. La configuración DNS de guante blanco de Elite es la otra razón para pagar.
¿Cuántos correos electrónicos puede enviar mi sitio de WordPress por día en alojamiento compartido??
Menos de lo que imaginas, y los números varían mucho. SiteGround permite 400 una hora en StartUp, GrowBig, Comercio electrónico y Coderick, subiendo a 800 en GoGeek y la nube. Los planes cPanel Silver y Gold de Hostinger permiten 2,400 un día y 200 una hora, contando el correo SMTP y PHP con la misma cuota. Kinsta limita los planes de entrada en 150 Correos electrónicos transaccionales al día en todo el plan.. El enrutamiento a través de un correo externo evita los tres límites.
¿Por qué mis correos electrónicos de WordPress se detuvieron repentinamente cuando nada en el sitio cambió??
Algo cambió fuera de WordPress. Los culpables más comunes son un nivel gratuito retirado, una clave API caducada, un pago fallido en la cuenta de correo, o una verificación de dominio caducada. Comienza el retiro del plan gratuito SendGrid por parte de Twilio 27 Mayo 2025 sitios rotos de esta misma manera. Microsoft 365 Los usuarios tienen una versión programada de esto próximamente.. La autenticación básica SMTP AUTH está deshabilitada de forma predeterminada para los inquilinos existentes a finales de diciembre 2026. Consulte el panel de control de su correo antes de solucionar problemas de WordPress.
Conclusión
La causa raíz es casi siempre la misma.. WordPress está entregando correo al correo de PHP() función, que informa éxito en la transferencia y no sabe nada sobre la entrega. Tu anfitrión está limitando ese camino, bloquear sus puertos o dejarlo sin autenticar. Enrute WordPress a través de un correo autenticado y la mayor parte de esta lista dejará de aplicarse de inmediato.
Concretamente: Instalar en pc FluidoSMTP a menos que necesites soporte pago. Conéctelo a Brevo si envías debajo 300 correos electrónicos al día, o a Amazon SES si envías más y alguien observará la capacidad de entrega. Conéctese a través de la API en lugar de un puerto SMTP, y publicar SPF, DKIM y DMARC para el dominio de envío. Escoger Correo WP SMTP Pro en cambio, cuando un cliente paga y un contrato de soporte es importante, y ponerle precio en USD 99 renovación. Entonces haz las dos cosas que casi nadie hace.. Activar el registro. Y poner fin a diciembre. 2026 en su calendario si alguna parte de su pila aún inicia sesión en Microsoft 365 con una contraseña.
Tal vez esta búsqueda te haya convencido de que el verdadero problema es el plano debajo del sitio., no el complemento encima de él. nuestra guía para elegir alojamiento para un sitio web de WordPress Cubre qué margen de maniobra de envío se debe buscar antes de migrar.. Desde allí, Las siguientes lecturas naturales son nuestras comparaciones de servicios de retransmisión SMTP dedicados y alojamiento de correo electrónico empresarial.. Un sitio que ha superado la cuota de correo de su host generalmente también ha superado la configuración de su buzón de correo..