En esta página: [esconder]
La mitad de los tutoriales en línea de Cloudflare para WordPress todavía te dicen que actives Auto Minify. Ese interruptor ya no existe. Cloudflare lo retiró agosto 5, 2024, Y la forma correcta de conectar los dos ha cambiado con ello.: ahora vincula el complemento con un token API, no la antigua combinación de correo electrónico y clave API. Este tutorial utiliza el panel actual., el complemento actual (versión 4.14.3), y los entornos que aún importan en 2026.
respuesta rapida: Crea una cuenta gratuita en Cloudflare, agrega tu dominio, y cambie sus servidores de nombres en su registrador a los dos que Cloudflare le ofrece. Colocar SSL/TLS a completo (estricto), activar Usar siempre HTTPS, luego instale el complemento oficial de Cloudflare en WordPress y conéctelo con un Token API de plantilla de WordPress. Aplicar la configuración recomendada, Active APO si desea almacenar HTML en caché en el borde, y ya terminaste. La mayoría de los sitios terminan en menos 30 minutos, menos propagación de DNS.
Última revisión: junio 2026. Pasos verificados con el panel actual de Cloudflare y el complemento de WordPress de Cloudflare v4.14.3 (probado hasta WordPress 6.9).
¿Qué diferencia a esta guía de las obsoletas?: omite el consejo obsoleto de Auto Minify, utiliza el inicio de sesión basado en token (el método de correo electrónico más clave API es la ruta anterior), y te dice qué plan necesitas realmente en lugar de empujarte hacia Pro. Puedes correr rápido, Sitio de WordPress protegido solo en el nivel gratuito.
Lo que realmente hace Cloudflare por un sitio de WordPress
dos trabajos, en realidad. primero, es una red de entrega de contenido. Cloudflare copia tus archivos estáticos (imágenes, CSS, JavaScript) a centros de datos de todo el mundo, por lo que un visitante en Sydney los extrae de un servidor cercano en lugar de su host de origen en, decir, Dallas. Eso corta la latencia. Si desea una explicación más extensa sobre cómo CDN mejora los tiempos de carga, cubrimos la mecánica allí.
Segundo, se ubica frente a su sitio como un proxy inverso. El tráfico llega a Cloudflare antes de llegar a su servidor, lo que significa que Cloudflare puede filtrar solicitudes incorrectas, absorber inundaciones DDoS, y reparta un certificado SSL gratuito. Tu IP de origen permanece oculta. Los atacantes ven Cloudflare, no es tu anfitrión.
La idea clave a la que aferrarse: una vez que sus registros DNS estén “naranja nublado” (apoderado), rutas de tráfico a través de Cloudflare. Los registros nublados se resuelven directamente en su servidor sin protección ni almacenamiento en caché. La nube naranja es el punto.
Antes de comenzar: ¿Está su sitio preparado para Cloudflare??
primero, una verificación de la realidad: esta guía es para WordPress autohospedado (un sitio de WordPress.org donde usted controla su propio dominio y DNS). Si tiene planes gratuitos o de nivel inferior de WordPress.com, no puedes cambiar los servidores de nombres ni instalar el complemento, entonces nada de esto se aplica hasta que pases al autohospedaje. Suponiendo que eres autohospedado, necesitas tres cosas. Si falla uno, la configuración se detiene a la mitad..
- Acceso a su registrador de dominio. Cambiarás de servidor de nombres dondequiera que compraste el dominio (Ve papi, Namecheap, el panel de tu anfitrión). Si alguien más administra tu dominio, envuélvelos ahora.
- Un certificado SSL válido en su servidor de origen. Casi todos los anfitriones entregan certificados Let's Encrypt gratuitos en estos días.. Necesitas uno para el completo (estricto) modo que configuraremos más tarde. Sin certificado de origen significa bucles de redireccionamiento.
- Acceso de administrador a WordPress. La instalación del complemento necesita un inicio de sesión de administrador real, no es una cuenta de editor.
Una cosa más que vale la pena comprobar: un origen rápido todavía importa. Cloudflare almacena en caché y protege, pero no puede arreglar una lentitud, servidor sobrecargado en las solicitudes dinámicas, no almacena en caché. Si tu anfitrión es el cuello de botella, una CDN solo enmascara parte del problema. Emparejando Cloudflare con Alojamiento de WordPress basado en SSD le da a la red periférica algo a lo que recurrir rápidamente.
Gratis vs.. Pagado: ¿Qué plan de Cloudflare necesitas??
Toma honesta: la mayoría de los sitios de WordPress nunca necesitan pagarle un centavo a Cloudflare. El plan gratuito cubre lo básico que importa.
- Gratis (0 USD/mes). CDN global, protección DDoS no medida, un certificado SSL universal, DNS rápido, y un conjunto de reglas de firewall administrado gratuito. Ancho de banda ilimitado. Esto es suficiente para los blogs., Sitios de folleto, y páginas de pequeñas empresas.
- Pro (USD 20/mes anual, o USD 25/mes mensual). Agrega optimización de imagen sin pérdidas, el firewall de aplicaciones web completo, y mejores análisis. Consígalo cuando la seguridad o las páginas con muchas imágenes justifiquen el costo.
- Negocio (USD 200/mes anual, o USD 250/mes mensual). PCI DSS 4.0 cumplimiento, reglas WAF personalizadas, y un 100% tiempo de actividad SLA. Este es territorio de comercio electrónico y datos regulados.
- Empresa. Precios personalizados, facturado anualmente, con soporte dedicado y priorización de red.
El pago extra que realmente resulta tentador para un blog ocupado es APO a 5 USD/mes en el plan gratuito. APO (Optimización automática de la plataforma) almacena en caché sus páginas HTML completas en el borde de Cloudflare, no solo archivos estáticos, por lo que incluso las páginas dinámicas desconectadas se cargan desde el centro de datos más cercano. Las pruebas de Kinsta informaron ganancias en la carga de la página de hasta 300% con esto habilitado. APO se incluye gratis en Pro y superiores. Una peculiaridad de facturación para recordar: Cargos de Cloudflare por dominio (zona), entonces un plan pago cubre un sitio, no toda tu cuenta.
Paso 1: Cree una cuenta de Cloudflare y agregue su sitio
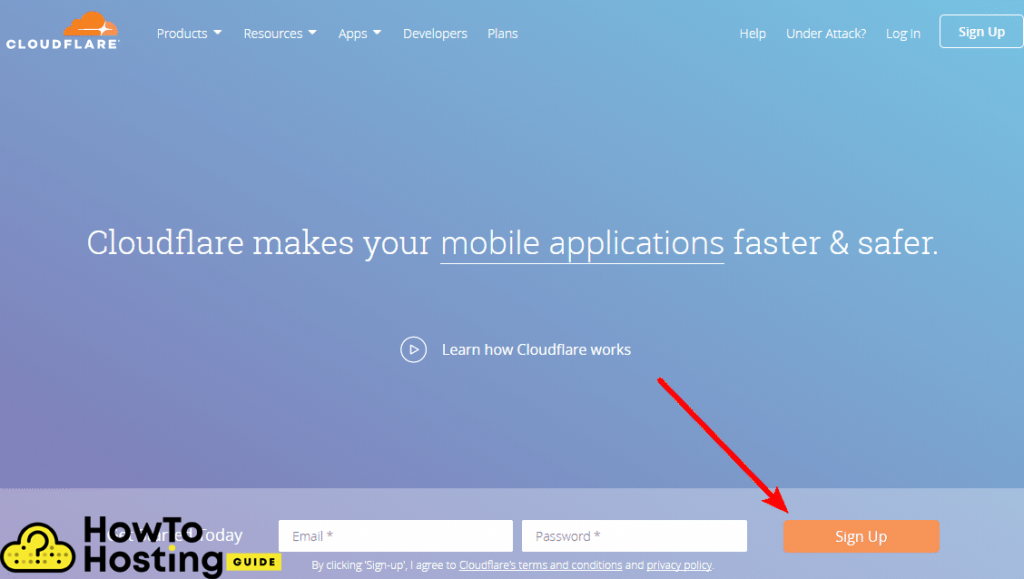
Comience en la página de registro de Cloudflare. Una vez que estés dentro:
- Regístrese y agregue un sitio. Ingrese su dominio simple (ejemplo.com, sin https, sin www).
- Elige el plan gratuito cuando se le solicite, a menos que ya sepas que necesitas Pro.
- Deja que Cloudflare escanee tu DNS. Obtiene sus registros existentes automáticamente. Esto lleva unos segundos.
- Revisar los registros. Confirma tu récord A (y cualquier registro de correo o subdominio) encontré. Tus registros web deberían mostrar una nube naranja (apoderado). Deje los registros de correo nublados de gris, o el correo electrónico puede romperse.
Llevar 30 segundos aquí para comparar la lista importada con su antiguo DNS. Si falta un registro, agréguelo manualmente antes de continuar. Un registro MX omitido es la razón clásica por la que el correo electrónico muere después de un cambio de Cloudflare.
Paso 2: Apunte su dominio a Cloudflare
Este es el paso que activa todo.. Cloudflare te muestra dos servidores de nombres, algo como dana.ns.cloudflare.com y rob.ns.cloudflare.com. Son exclusivos de su cuenta..
- Copie ambos servidores de nombres desde la pantalla de descripción general de Cloudflare.
- Inicie sesión en su registrador (donde compraste el dominio).
- Encuentra la configuración del servidor de nombres, generalmente bajo “DNS” o “Gestión de Dominios.”
- Reemplazar los servidores de nombres existentes con los dos de Cloudflare. Eliminar los viejos; no agregues Cloudflare junto a ellos.
- Salvar.
Ahora espera. Los cambios en el servidor de nombres se propagan por Internet, y eso puede tardar desde unos minutos hasta 24 horas, aunque suele ser rápido 2026. Cloudflare le envía un correo electrónico cuando su sitio está activo. Su sitio permanece en línea todo el tiempo, para que no haya tiempo de inactividad del que preocuparse.
Paso 3: Establezca el modo SSL/TLS en Completo (estricto)
Si te equivocas, pasarás una tarde persiguiendo bucles de redireccionamiento. En el panel de Cloudflare, abierto SSL / TLS → Visión general y elige tu modo.
- Completo (estricto) es la respuesta correcta. Cifra el tráfico en ambos sentidos y comprueba que su certificado de origen sea válido.. Utilice esto siempre que su proveedor de alojamiento le proporcione un certificado SSL real., que casi siempre es.
- Flexible es la trampa. Cifra solo entre el visitante y Cloudflare., dejando el tramo de origen sin cifrar. En WordPress provoca infinitos bucles de redireccionamiento y advertencias de contenido mixto.. Saltarlo.
Mientras estás en el área SSL/TLS, encender Utilice siempre HTTPS para que todos los visitantes accedan a la versión segura sin importar lo que escriban, y habilite las reescrituras HTTPS automáticas para limpiar enlaces HTTP perdidos dentro de sus páginas. Si está en una infraestructura administrada, Es casi seguro que su proveedor ya haya emitido un certificado de origen válido.; nuestro resumen de hosts de WordPress administrados observa cuáles incluyen SSL gratuito de forma predeterminada.
Paso 4: Instale el complemento de WordPress de Cloudflare
No necesitas estrictamente el complemento para que Cloudflare funcione. El cambio de servidor de nombres por sí solo te proporciona la CDN, SSL, y protección DDoS. Pero el complemento es lo que facilita el día a día., y es obligatorio si quieres APO.
- Abra su panel de WordPress y ve a Complementos → Añadir nuevo.
- Buscar “Llamarada de nube.” Busca el oficial de Cloudflare, C ª. Se muestra 200,000+ instalaciones activas y se actualizó por última vez en el último mes.
- Haga clic en Instalar ahora, entonces Activar.
Lo que te compra el complemento: Purga de caché con un solo clic cuando publicas ediciones., un solo clic “aplicar la configuración recomendada” botón, y el interruptor para APO. Sin ello, Estarías borrando el caché manualmente desde el panel de Cloudflare cada vez que modificas una página..
Paso 5: Conecte el complemento con un token API
Aquí es donde los viejos guías te llevarán por mal camino. Le dicen que pegue el correo electrónico de su cuenta y la clave API global. No. El método del token es más seguro porque solo otorga los permisos que necesita el complemento., y puedes revocarlo sin restablecer toda tu cuenta.
- En el panel de Cloudflare, abre tu perfil, entonces Fichas API, y haga clic Crear token.
- Elegir la “WordPress” modelo. Cloudflare completa previamente exactamente los permisos que requiere el complemento. Sin conjeturas.
- Continuar al resumen, entonces Crear token. Copia el token ahora; no puedes volver a verlo más tarde.
- De vuelta en WordPress, abra la configuración del complemento Cloudflare, elija iniciar sesión con una cuenta existente, ingresa el correo electrónico de tu cuenta, y pega la ficha.
- Guarde sus credenciales. El complemento se conecta y muestra su dominio..
Si la conexión falla, la causa habitual es un token creado a partir de una plantilla incorrecta o un espacio perdido copiado con el token. Regenere desde la plantilla de WordPress e inténtelo nuevamente en lugar de jugar con permisos personalizados.
Paso 6: Aplique la configuración recomendada y active APO
Con el complemento conectado, dos movimientos rápidos terminan el trabajo.
- Hacer clic “Aplicar” en la configuración recomendada. El complemento configura una línea de base sensible y compatible con WordPress de una sola vez.
- Activar APO si lo compraste o tienes un plan pago. Esto es lo que almacena en caché páginas HTML completas en el borde..
Advertencia importante antes de habilitar APO: Desactive cualquier complemento de almacenamiento en caché de páginas que ya esté ejecutando.. Nombres específicos de Cloudflare WP Rocket y caché total W3 como complementos para desactivar primero, porque dos capas de almacenamiento en caché que luchan entre sí producen páginas obsoletas y un comportamiento extraño. Configurar APO, confirma que funciona, luego decide si todavía necesitas el otro complemento (a menudo no lo harás para el almacenamiento en caché de páginas, aunque puedes conservarlo para optimizar archivos).
Los entornos que realmente importan 2026 (y el que se ha ido)
Aquí es donde 2026 difiere de las guías escritas hace tres años. Algunos detalles:
- Minimizar automáticamente desapareció. Cloudflare lo eliminó en agosto 5, 2024. Si un tutorial te dice que lo habilites, ese tutorial esta desactualizado. En su lugar, maneje la minificación de CSS y JavaScript dentro de WordPress, a través de un complemento de rendimiento.
- La compresión se ejecuta automáticamente. Ya no hay modo de alternar Brotli para voltear. Cloudflare comprime tus archivos de texto por sí solo, usando Zstandard en el plan gratuito (cambió de Brotli nuevamente en 2024) y Brotli sobre Pro y Business. Cualquier guía que te diga “enciende brotli” está describiendo un entorno que ha desaparecido.
- Cargador de cohetes: prueba antes de confiar en él. Pospone JavaScript para acelerar la primera pintura., pero rompe algunos temas y controles deslizantes.. Enciéndelo, haga clic en su sitio, y revertirlo si algo se porta mal.
- TTL de caché del navegador. Déjalo en “Respetar los encabezados existentes” si su host ya establece encabezados de caché sensatos, o elige unos días para activos estáticos.
- No almacene en caché el área de administración. Con APO activo, Cloudflare ya omite automáticamente las sesiones de wp-admin y de inicio de sesión. Si está almacenando en caché sin APO mediante una regla de página, agregue una regla de omisión para /wp-admin* y /wp-login.php para que el panel no muestre pantallas obsoletas.
La protección DDoS se ejecuta en segundo plano en todos los planes., no se necesita configuración. Si alguna vez sufre una inundación activa, encender “Estoy bajo modo de ataque” desde el tablero para un control adicional de cada visitante, Luego apágalo una vez que pase el ataque.. Si detener ataques es tu principal razón para estar aquí, nuestra guía para Protección DDoS en hosting explica en qué termina el nivel gratuito y dónde querrías más.
Cómo confirmar que Cloudflare realmente funciona
No asumas que está en vivo solo porque terminaste los pasos.. Compruébalo.
- Consulta el correo electrónico de activación., o mira la descripción general de Cloudflare. Un “Activo” estado significa que los servidores de nombres cambiaron.
- Inspeccionar los encabezados de respuesta.. Abra las herramientas de desarrollo de su navegador, recarga tu página de inicio, y mira la pestaña Red. Una lectura de encabezado servidor: Llamarada de nube y un estado-de-cache-cf valor confirmar que el tráfico se dirige a través de Cloudflare.
- Ver cf-cache-status. UNA “GOLPEAR” significa que la página fue entregada desde el caché; “DINÁMICA” o “EXTRAÑAR” significa que vino de tu origen. Con APO activado, sus páginas HTML deberían comenzar a mostrar HIT después de las primeras cargas.
- Cargar una página dos veces. La segunda visita debería parecer más rápida a medida que se activan los activos almacenados en caché..
Solución de problemas comunes de Cloudflare
El sitio muestra “demasiadas redirecciones”
No coincide el SSL clásico. Su modo está configurado en Flexible mientras WordPress fuerza HTTPS, entonces las dos solicitudes de rebote van y vienen. Cambiar SSL/TLS a Completo (estricto) y el bucle se aclara.
Mis cambios no aparecen
Cloudflare ofrece una copia en caché. Purgarlo del complemento (o el del tablero “Purgar todo”), luego actualice su navegador. El complemento se purga automáticamente en la mayoría de las ediciones., pero los grandes cambios de temas o CSS a veces necesitan una limpieza manual. Haciendo un trabajo de diseño pesado? Active el modo de desarrollo en el panel de Cloudflare. Pausa el almacenamiento en caché temporalmente para que puedas ver todos los cambios en vivo, luego se vuelve a apagar.
El correo electrónico dejó de funcionar después del cambio
Tus registros MX no se transfirieron, o se nublaron de color naranja por error. Los registros de correo deben permanecer nublados (Sólo DNS). Vuelva a verificar la pestaña DNS y corrija las entradas de correo proxy.
Los visitantes reales obtienen un CAPTCHA o son bloqueados
Una regla de firewall o el modo Bot Fight están siendo demasiado agresivos. Abra el registro de eventos de seguridad, encontrar la regla que desencadenó, y aflojarlo. En Pro y superiores, enciende el “Optimizar para WordPress” opción dentro del modo Super Bot Fight para que Cloudflare deje de bloquear las propias solicitudes de loopback de WordPress (las llamadas que el tablero y los trabajos cron hacen a su sitio).
Preguntas frecuentes
¿Cloudflare es gratuito para WordPress??
si. El plan gratuito te ofrece la CDN global, protección DDoS no medida, un certificado SSL gratis, y ancho de banda ilimitado, que cubre la mayoría de blogs y sitios de pequeñas empresas. Sólo pagarías por Pro (USD 20/mes anual) si necesita el firewall completo o la optimización de la imagen, o 5 USD/mes para el almacenamiento en caché HTML de borde APO.
¿Cloudflare realmente acelera WordPress??
Para visitantes lejos de su servidor, claramente si, porque los archivos estáticos se cargan desde un centro de datos cercano en lugar de cruzar océanos. El mayor salto viene de APO, que almacena en caché páginas HTML completas en el borde; Kinsta midió ganancias en el tiempo de carga de hasta 300% con eso encendido. Si todo su tráfico es local para su host, la ganancia es menor.
¿Necesito el complemento Cloudflare?, o solo los servidores de nombres?
El cambio de servidor de nombres por sí solo te proporciona la CDN, SSL, y protección DDoS. El complemento agrega purga de caché con un solo clic, configuraciones recomendadas fáciles, y el interruptor APO. Si quieres APO, el complemento es requerido. Para una configuración básica gratuita, es opcional pero útil.
¿Debo usar Completo o Completo? (estricto) SSL con WordPress?
Usar completo (estricto) siempre que su proveedor de alojamiento proporcione un certificado SSL válido, lo cual casi siempre es cierto hoy. Cifra ambos tramos de la conexión y valida el certificado de origen.. Evite la flexibilidad: en WordPress desencadena bucles de redireccionamiento y errores de contenido mixto.
¿Cloudflare APO vale USD? 5 un mes?
Para un blog con mucho contenido, una audiencia global y sin un complemento de caché de página existente, si, El almacenamiento en caché de HTML en el borde es una verdadera ganancia de velocidad por el precio.. Si ya ejecuta un complemento de almacenamiento en caché potente en un host rápido, o todos tus lectores están cerca de tu servidor, la CDN gratuita por sí sola puede ser suficiente. Está incluido gratis en Pro de todos modos.
¿Puede Cloudflare dañar mi sitio de WordPress??
Puede si está mal configurado. Los dos culpables habituales son SSL flexible (bucles de redirección) y apilar APO encima de otro complemento de almacenamiento en caché (paginas obsoletas). Establecer SSL en completo (estricto), deshabilite los complementos de caché de la competencia antes de habilitar APO, y la mayoría de los problemas nunca aparecen.
Próximos pasos después de que Cloudflare esté activo
Tienes un más rápido, oculto, y origen protegido. Los seguimientos naturales son ajustar las partes que Cloudflare no puede solucionar por usted: la velocidad de su servidor de origen y su rendimiento en la página. Una CDN recorta el tiempo de entrega, pero un host lento todavía arrastra tus páginas dinámicas, entonces vale la pena leer nuestro fórmula de velocidad de alojamiento para ver dónde se encuentra su verdadero cuello de botella. Esto se combina con la comparación de CDN y el resumen de alojamiento de WordPress SSD vinculado anteriormente, que cubren los lados del borde y del origen respectivamente. Cloudflare maneja el borde; un host rápido y un código limpio se encargan del resto.
Danke für diesen Artikel! Es hat mir sehr bei der Konfigurierung geholfen.