En esta página: [esconder]
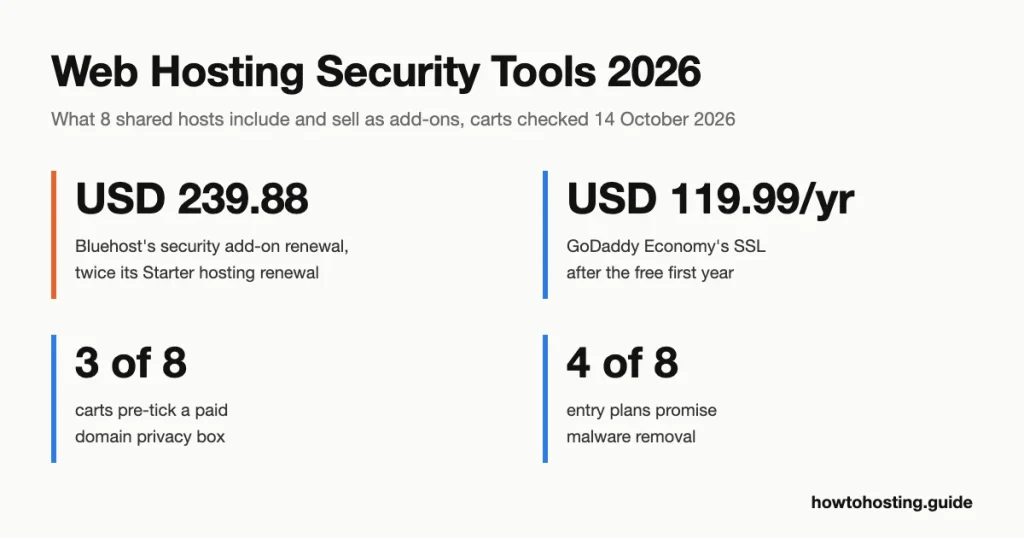
respuesta corta: un plan de hosting debe incluir SSL gratis, copias de seguridad de autoservicio, escaneo de malware con eliminación, y un firewall de aplicaciones web. Leemos los planos de entrada y carritos de pago de 8 grandes hosts compartidos en 14 octubre 2026. Todas 8 viene con un certificado SSL, aunque dos lo hacen gratis solo durante el primer año. Justo 4 prometen eliminar el malware en su plan más barato.
Los huecos son donde viven los complementos.. Costos adicionales de malware de Bluehost Dólar estadounidense 71.88 en el año uno, luego se renueva en USD 239.88, el doble de lo que renueva su plan Starter al. tres de los 8 Los carritos marcan una casilla de privacidad paga para usted., y no protege nada en su sitio web.
Utilice esta lista de verificación en cualquier página del plan. Los recuentos provienen de la 8 planes de entrada en nuestro cheque adicional más abajo.
| Herramienta | lo que se detiene | Generalmente incluido? | Qué verificar en la página del plan |
|---|---|---|---|
| Certificado SSL/TLS | Alguien en la red leyendo o cambiando datos entre un visitante y su sitio | si, 8 de 8 (Economía de GoDaddy y Namecheap: gratis solo por el primer año) | “SSL gratis” sin “1 año” nota, y la nota a pie de página sobre lo que sucede después del primer año. |
| Escáner de malware | nada por si solo; encuentra archivos malos conocidos después de que aterrizan | 5 de 8 planes de entrada | ¿Con qué frecuencia escanea?, y si el plan dice “eliminación” o solo “exploración” |
| Eliminación de malware | Los archivos infectados permanecen en el sitio una vez que un análisis los encuentra | 4 de 8 dilo | “Eliminación” o “limpieza” en tu nivel, y cualquier límite anual |
| Firewall de aplicaciones web (WAF) | Solicitudes que coinciden con patrones de ataque conocidos, como la inyección SQL (código introducido en un formulario para llegar a su base de datos) | Un firewall lleva el nombre de 5 de 8 planes de entrada | “WAF” o “cortafuegos” en tu nivel, no sólo en el plano de arriba |
| Protección DDoS | Inundaciones de tráfico basura que desconectan un servidor | Nombrado por 3 de 8 planes de entrada | “DDoS” en la lista de características de tu nivel |
| Copias de seguridad y restauraciones | Perder el sitio definitivamente después de un hack, una mala actualización o un archivo eliminado | 8 de 8 respaldo; 4 hazlo diariamente | Con qué frecuencia, cuantos dias se guardan, donde se encuentran las copias, y quien restaura |
| Acceso SFTP o SSH | Contraseñas y archivos que se leen en la red mientras los cargas | Listado para Bluehost, Planes de entrada de HostGator y SiteGround | “SFTP” o “SSH” en la lista de características |
| Inicio de sesión de dos factores (2FA) | Una contraseña robada sola abriendo tu panel de control | Listado por Namecheap (cPanel) y HostArmada (área de clientes) | “2FA” tanto para el panel de control como para la cuenta de facturación |
| Aislamiento de cuenta | Un sitio pirateado en el mismo servidor leyendo sus archivos | Nombrado por HostArmada y SiteGround | “Aislamiento de cuenta”, o CageFS y CloudLinux (herramientas que bloquean cada cuenta) |
Última revisión: octubre 2026. Características del plan, El contenido del carrito y los precios se leyeron en las páginas de cada anfitrión en 14 octubre 2026.
Certificados SSL: gratis es suficiente, pero mira cuanto tiempo “gratis” dura
Un certificado SSL (el archivo detrás del https:// en tu barra de direcciones) permite que el navegador y el servidor configuren TLS (Transport Layer Security) cifrado. El TLS 1.3 estándar dice que está diseñado para prevenir “escuchando a escondidas, manipulación, y falsificación de mensajes” en la conexión (RFC 8446). Eso es protección en tránsito. No hace nada por un complemento pirateado., una contraseña débil o una base de datos que alguien ya ha copiado.
Gratis es el precio normal ahora. Encriptemos, la autoridad sin fines de lucro detrás de muchos hosts’ certificados gratis, dice que no cobra ninguna tarifa y solo emite certificados de validación de dominio (Preguntas frecuentes sobre Ciframos). Un certificado OV o EV pagado (organización o validación extendida) agrega un nombre de empresa marcado. No agrega un cifrado más fuerte.
Entonces lo que hay que comprobar no es “SSL gratis”, que ofrece cada plan que leemos. Es lo que dura gratis. La tarjeta económica de GoDaddy dice “Certificado SSL gratuito, 1 año”. Su nota a pie de página añade que el certificado “se renovará automáticamente después del primer año al precio vigente en ese momento”. Tener problemas, ese precio es Dólar estadounidense 119.99 un año. El artículo de ayuda de Namecheap sobre su certificado gratuito dice lo mismo en palabras más amables: después del primer año, comprar “la renovación SSL a través del carrito de compras”.
Bluehost, HostGator y SiteGround se llaman Let's Encrypt, que se renueva sin coste. Hostinger, HostArmada y DreamHost enumeran SSL gratuito sin nota de un año.
No pagues extra por un “varios años” certificado, cualquiera. Ya que 15 marzo 2026, un certificado público puede ser válido para 200 días como máximo (Requisitos básicos de CA/Foro de navegadores). Un plan pago simplemente se reemite dentro de ese límite. Si necesita un certificado OV o EV, nuestro comparación de proveedores de certificados SSL enumera quién los vende y por cuánto.
El análisis de malware encuentra infecciones; la eliminación es una promesa separada
Un escáner compara sus archivos con códigos maliciosos conocidos y le dice lo que encontró. No detiene el robo. Lo informa despues, a menudo en un horario diario.
La eliminación es la parte por la que realmente estás pagando, y las páginas del plan, redacta cuidadosamente. Listas de tarjetas iniciales de Bluehost “Escaneo gratuito de malware” y, en una línea separada, “Detección de malware & Eliminación”. Listas de muelles de inicio de HostArmada “Escaneo de malware” y “Eliminación de malware” como dos elementos, más “Restauración de sitio web pirateado” servicio de soporte. El plan Stellar de Namecheap incluye Imunify360, descrito como “escáneres de malware, prevención de intrusiones, y un firewall de aprendizaje automático”. La eliminación no se menciona.
Los complementos marcan la línea aún más claramente. DreamShield de DreamHost cuesta USD 3 un mes por sitio, y sus propias preguntas frecuentes lo dicen “identifica y desactiva las amenazas que encuentra”. Luego advierte que es posible que aún necesites corregir los permisos de los archivos., elimine archivos en cuarentena o restablezca contraseñas usted mismo. El estándar de seguridad del sitio web de GoDaddy incluye “limpieza y reparación del sitio 1 vez al año”. Una segunda infección en el mismo año es tu problema.
¿Qué reportan los usuarios?? en enero 2026 Hilo de Reddit, un cliente de Bluehost dijo que el anfitrión les dijo que compraran SiteLock para limpiar el malware. Otro usuario respondió que SiteLock “no es un 100% garantía de limpiar todo”. Un hilo no es una muestra., pero coincide con lo que los vendedores’ propia redacción lo admite.
Si tu plan solo escanea, ejecute su propio cheque también. nuestra guía sobre cómo probar la seguridad de su sitio de WordPress cubre escaneos gratuitos que puedes ejecutar en unos minutos.
Un firewall de aplicaciones web filtra ataques conocidos; no arregla tus complementos
Un WAF se ubica frente a su sitio y verifica cada solicitud web con un conjunto de reglas.. OWASP, el proyecto de seguridad web abierta, dice estas reglas en general “cubrir ataques comunes como Cross-site Scripting (XSS) e inyección SQL” (OWASP en WAF). Su orientación sobre el uso de las reglas WAF como solución provisional (parcheo virtual) es más contundente. una regla “reduce la exposición sólo al tráfico que la capa de cumplimiento inspecciona y ataca las variantes que sus reglas reconocen” (Hoja de referencia de parches virtuales de OWASP). La misma página advierte que “La coincidencia de reglas y las transformaciones pueden fallar en los ataques.”.
Lee eso como: un WAF te da tiempo hasta que actualices el complemento vulnerable. No es un sustituto de la actualización..
¿En qué nivel se encuentra el WAF?, y puede cambiar silenciosamente. Bluehost cayó “Firewall de aplicaciones web” y “Protección DDoS incluida” de su tarjeta del plan Starter entre 9 y 14 julio 2026, por capturas de Wayback Machine. Ambas líneas todavía aparecen en Business, que cuesta USD 6.99 un mes para 36 meses y se renueva en USD 13.99. Cualquier reseña escrita antes de mediados de julio. 2026 exagera lo que enumera Starter.
HostGator, cuyo carrito vende el mismo complemento Complete Security que Bluehost, todavía incluye a ambos en su plan Hatchling más barato. En BlueHost, solo el texto de la tarjeta cambió. No encontramos ninguna página de Bluehost que indique si las cuentas iniciales todavía se encuentran detrás de un WAF, Así que pide soporte antes de contar con uno..
La protección DDoS mantiene las inundaciones alejadas del servidor, no hackers
Un ataque DDoS (denegación de servicio distribuida) inunda un servidor con tráfico basura de muchas máquinas hasta que los visitantes reales no pueden pasar. Filtros de protección que trafican aguas arriba, antes de que llegue a su servidor. No bloqueará un inicio de sesión con una contraseña robada o un exploit de complemento, porque llegan como solicitudes de apariencia ordinaria.
Tres planes de entrada que leemos llaman protección DDoS. Listas de tablas comparativas de Hostinger “Protección DDoS estándar” en prima, y listas de HostGator “Protección DDoS incluida” en la cría. La página de alojamiento de GoDaddy promete “Protección DDoS automatizada y monitoreo de red”. Los otros cinco no lo mencionan por su nivel más barato.. Eso no prueba que les falte; significa que tendrías que preguntar.
Copias de seguridad: comprobar con qué frecuencia, cuánto tiempo, dónde, y quien restaura
Todas 8 Los planes incluyen copias de seguridad automáticas., pero los detalles los dividen. Ve papi, SiteGround, HostArmada y DreamHost respaldan diariamente el plan de entrada. Hostinger y Bluehost realizan copias de seguridad semanalmente, y Namecheap dos veces por semana. La redacción de HostGator es la más suave.. Su tabla comparativa los llama “Copias de seguridad de sitios web de cortesía”, hecho “como cortesía para nuestros clientes”.
El lugar donde se colocan las copias importa tanto como la frecuencia con la que se hacen. Ve papi, Namecheap y HostArmada venden planes cPanel. Por defecto, cPanel guarda copias de seguridad “localmente al directorio /backup”, en el mismo servidor (documentación del panel c). sus creadores “fuertemente” Recomendamos agregar una copia remota también.. Ninguno de los 8 Las páginas del plan dicen dónde se almacenan las copias.. El artículo de ayuda de Hostinger hace: Las copias de seguridad diarias que compras son “almacenado por separado de su alojamiento”.
Cuenta los días también. Hostinger mantiene copias de seguridad diarias para 7 dias, y el Start Dock de HostArmada mantiene 7 copias diarias. Digamos que el malware permaneció en su sitio durante dos semanas antes de que alguien se diera cuenta. Entonces cada una de esas copias está infectada..
Por eso la agencia de ciberdefensa del gobierno de EE. UU., CISA, dice a “mantener fuera de línea, copias de seguridad cifradas de datos críticos” (Guía CISA #StopRansomware). También dice probar restaurarlos.. Para un sitio pequeño, Eso significa que descargas una copia y la conservas.. Nuestro paso a paso guía para hacer una copia de seguridad de un sitio de WordPress muestra cómo.
Acceso a la cuenta: SFTP, SSH y inicio de sesión de dos factores
SFTP a menudo se llama “FTP seguro”. No es FTP en absoluto. SFTP es un programa separado que “realiza todas las operaciones a través de un ssh cifrado(1) transporte”, como lo dice el manual de OpenBSD (manual de ftp). La forma cifrada de FTP simple es FTPS, que envuelve FTP en TLS (RFC 4217). Cualquiera de los dos mantiene su contraseña fuera de la red en forma legible. FTP simple no.
Buscar “SSH” o “SFTP” en la lista de características. Lista de iniciadores de Bluehost y crías de HostGator “SSH & WP-CLI”, y las listas StartUp de SiteGround “Acceso SSH y SFTP gratuito”.
El inicio de sesión de dos factores es más importante que la mayoría de las herramientas de esta página, porque tu cuenta de hosting controla todo lo demás. La tabla de especificaciones de Namecheap marca “cPanel 2FA” en los tres planes compartidos. Listas de HostArmada “Área de Clientes TFA”. Actívalo también para la cuenta de facturación., ya que ahí es donde residen su dominio y sus detalles de pago.
Y nunca leas un código 2FA a alguien que te llame. en un agosto 2025 Hilo de Reddit, un usuario describió a una persona que llamó y afirmó ser de SiteLock. La persona que llamó le pidió a la madre del usuario su contraseña y su código 2FA.. Una respuesta recomendó crear un inicio de sesión temporal para cualquier trabajo de soporte real..
El último punto de acceso es tu propio ordenador.. si esta infectado, Las contraseñas guardadas para su panel de control o cliente SFTP pueden ser robadas antes de que cualquier herramienta del servidor vea algo.. Un análisis antimalware de escritorio, con una herramienta como SpyHunter en Windows o Mac, cubre el final que ningún plan de hosting puede alcanzar.
El hosting administrado es un nivel de soporte, no es una herramienta de seguridad
“Gestionado” significa que el host ejecuta el servidor por usted: actualizaciones del sistema operativo, PHP y el panel de control. No significa que el anfitrión mantenga su sitio.. DreamHost lo dice en su página de hosting: “La creación de funciones personalizadas y el mantenimiento de su sitio son servicios pagos independientes.”
Tus complementos, temas, las contraseñas de administrador y las cuentas de usuario mantienen su trabajo en la mayoría de los planes. Tratar un “gestionado” etiqueta como promesa de apoyo, luego verifique las herramientas de arriba línea por línea.
El cheque adicional: qué 8 Los anfitriones incluyen y lo que venden.
Verificamos el plan compartido más barato de cada anfitrión en 14 octubre 2026, usando su escaparate de EE. UU. o USD. Leemos la página del plan., su tabla comparativa y notas a pie de página. Luego abrimos el carrito con un dominio de marcador de posición y no completamos ningún dato personal.. Las páginas de SiteGround en EE. UU. redirigen a los visitantes desde nuestra ubicación a su tienda en la UE, entonces sus precios provienen de su USD “Mundo” escaparate.
Hostinger, GoDaddy y SiteGround afirman que sus precios no incluyen IVA ni impuestos. Bluehost y HostGator mostraron un USD 0.00 línea de impuestos antes de ingresar cualquier dirección. Namecheap y HostArmada no mostraron línea impositiva, y DreamHost dijo que los impuestos se calculan después de la dirección de facturación..
| Anfitrión (plan de entrada) | Herramientas de malware incluidas | Cortafuegos | Copias de seguridad | SSL | Complemento de seguridad pagado: primer término, luego renovación |
|---|---|---|---|---|---|
| Hostinger (Prima) | escáner que “detecta y elimina” | WAF | Semanal; daily es un complemento pago en el panel de control de Hostinger | Gratis | Copias de seguridad diarias: precio mostrado solo dentro del panel de control |
| Bluehost (Inicio) | Escaneo más detección y eliminación | No listado desde julio 2026 | Semanal | Encriptemos | Seguridad completa: Dólar estadounidense 71.88, luego USD 239.88 un año. Copia de seguridad básica de Xcitium: Dólar estadounidense 35.88, luego USD 47.88 |
| Ve papi (Economía) | Ninguno, excepto una prueba de 30 días | No aparece en la tarjeta | Diario | Gratis para 1 año, luego USD 119.99 un año | Estándar de seguridad del sitio web: Dólar estadounidense 95.88 para 12 meses, luego USD 191.88 |
| HostGator (Prole) | Escaneo más detección y eliminación | WAF | “Cortesía” semanal | Encriptemos | Seguridad completa: Dólar estadounidense 71.88 durante el primer año; no se muestra el precio de renovación |
| Namecheap (Estelar) | Escáneres Imunify360 | Cortafuegos Imunify360 | dos veces por semana | Gratis para 1 año | Protección de bloqueo de sitio: Dólar estadounidense 4.88 un mes, se renueva en USD 4.88 |
| SiteGround (Puesta en marcha) | Ninguno nombrado | sin nombre | Diario | Encriptemos | Escáner del sitio: 1 mes gratis, Dólar estadounidense 29.88 para 12 meses, luego USD 4.99 un mes |
| HostArmada (Iniciar muelle) | Escanear más eliminación | Cortafuegos WAF e IP | Diario, 7 conservó | Gratis | Sin complemento de seguridad; certificados pagados desde USD 9.95 un año (no se muestra el precio de renovación) |
| DreamHost (Lanzamiento) | Ninguno nombrado | “Un firewall filtra las solicitudes entrantes” | Diario | Gratis | Escudo de sueños: Dólar estadounidense 3 un mes por sitio |
El patrón es fácil de pasar por alto en un anfitrión y difícil de pasar por alto en ocho.. El precio del primer año de un complemento de seguridad dice poco. La renovación decide el coste., y dos de estos carritos lo muestran solo después de agregar el artículo.
Bluehost es el caso más agudo. Su lista de complementos muestra la seguridad del sitio web en USD 5.99 un mes, facturado anualmente en USD 71.88. Márcalo, y la fila del carrito se convierte en “Seguridad completa de Bluehost” con un precio de renovación de USD 239.88: una 3.3x saltar. El alojamiento inicial se renueva en USD 9.99 un mes, o USD 119.88 un año. Entonces el complemento cuesta el doble del hosting que protege. HostGator vende el mismo producto al mismo USD 71.88 pero no imprime ninguna línea de renovación en su carrito.
Así es como se compara cada complemento con precio con la renovación del plan, por año:
| Anfitrión | Renovación de hosting por año | Complemento de seguridad por año después del primer mandato | Complemento versus alojamiento |
|---|---|---|---|
| Bluehost | Dólar estadounidense 119.88 | Seguridad completa: Dólar estadounidense 239.88 | 2.0X |
| Ve papi | Dólar estadounidense 143.88 | Estándar de seguridad del sitio web: Dólar estadounidense 191.88; SSL estándar: Dólar estadounidense 119.99 | 1.33x y 0,83x |
| Namecheap | Dólar estadounidense 55.88 | Protección de bloqueo de sitio, facturado mensualmente: Dólar estadounidense 58.56 | 1.05X |
| SiteGround | Dólar estadounidense 215.88 | Escáner del sitio: Dólar estadounidense 59.88 | 0.28X |
Las cifras anuales de alojamiento son nuestra aritmética a partir de la renovación impresa de cada plan.. Bluehost se renueva en USD 9.99 un mes, GoDaddy en USD 431.64 por 36 meses y SiteGround en USD 17.99 un mes. USD de Namecheap 55.88 es su renovación anual Stellar, cobrado en facturas de renovación emitidas desde 19 Mayo 2026. Las cifras adicionales son el precio de renovación de cada carrito., o una tarifa mensual veces 12 donde el anfitrión factura mensualmente.
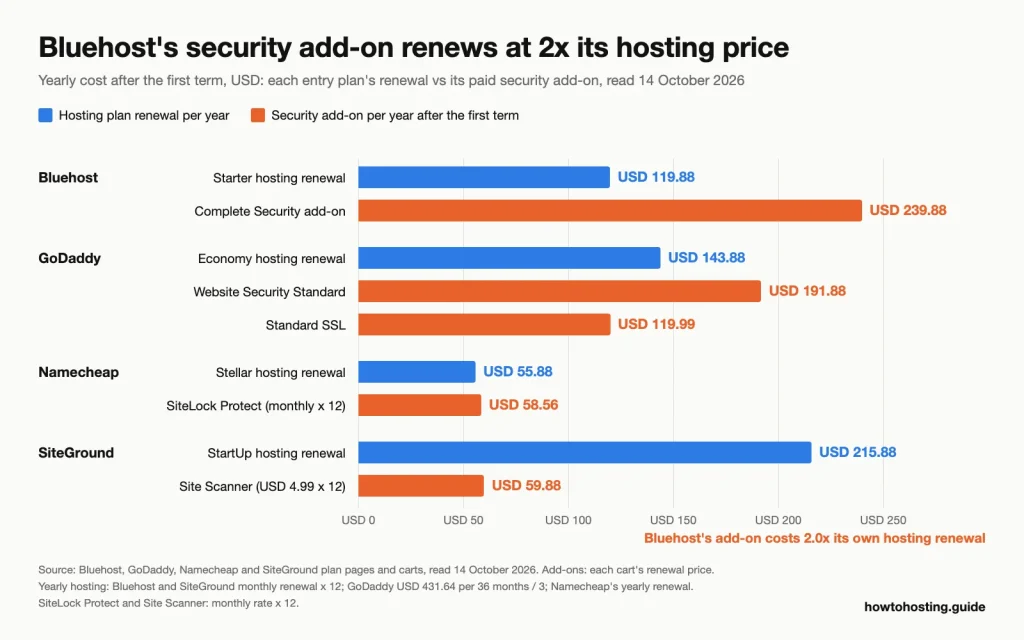
Después del primer mandato, El complemento de Bluehost cuesta el doble que su alojamiento y SiteLock de Namecheap supera al plan Stellar que protege. Fuente: la página del plan y el carrito de cada anfitrión, leer 14 octubre 2026.
En nombre barato, SiteLock cuesta un poco más por año que el alojamiento Stellar en el que se encuentra, y Stellar ya incluye Imunify360. Antes de comprarlo ahí, pregunta si necesitas su eliminación automática, o si el escáner incluido más sus propias copias de seguridad serán suficientes.
Extras que el carrito agrega para ti
cinco de los 8 Los carros contenían algo que cuesta dinero., ahora o más tarde, sin que lo marquemos. Solo las de GoDaddy eran herramientas de seguridad del sitio.
Bluehost, Privacidad de dominio previa a la marca HostGator y HostArmada. Bluehost cobra USD 11.88, renovando en USD 15.00. HostGator cobra USD 14.95 y HostArmadaUSD 4.65, y ninguno de los carritos muestra un precio de renovación. Bluehost y HostGator lo llaman “Privacidad de dominio + Proteccion”, lo que suena a seguridad. Oculta su nombre y dirección en el registro de dominio público. (QUIÉN ES). Eso es útil, pero no hace nada por tu sitio web. DreamHost agrega correo electrónico profesional, gratis para 3 meses y luego USD 19.99 un año.
El carrito económico de GoDaddy llega con tres “Gratis con este plan” líneas, cada uno con su propio botón de eliminación. ellos son microsoft 365 correo electrónico, Estándar SSL y estándar de seguridad del sitio web. La línea SSL dice que la prueba gratuita finaliza un año después de la compra y luego se renueva automáticamente en USD 119.99 un año. La línea de seguridad del sitio web dice “Gratis hasta el 14/11/2026”, 30 días libres.
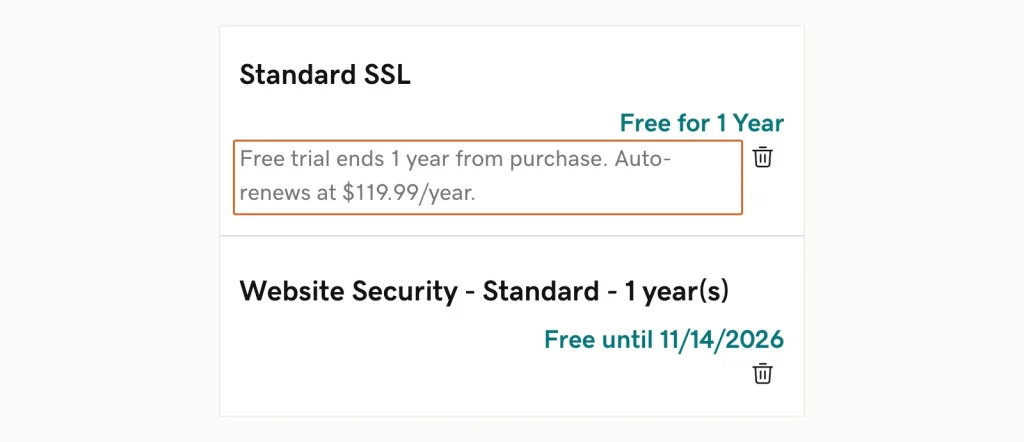
Ambas líneas ya estaban en el carrito Economy; el contorno marca la renovación SSL oculta en letra pequeña gris. carrito de godaddy, escaparate de EE. UU., capturado 14 octubre 2026.
Términos de la prueba gratuita de GoDaddy, última revisión 1 abril 2024, decir eso después de un juicio “el Producto se renovará automáticamente al precio de renovación vigente en ese momento”. El carrito citaba el Estándar de seguridad del sitio web en Dólar estadounidense 191.88 en la renovación a un plazo de 12 meses. Leer juntos, esos apuntan a USD 191.88 para el primer año pagado, no el dólar 95.88 precio promocional. Si ambos extras se renuevan, un año de renovación de Economy cuesta USD 455.75 en lugar de dólares 143.88, por nuestra aritmética.
Si el SSL gratuito caduca y nada lo reemplaza, los visitantes reciben una advertencia del navegador en lugar de su sitio. Nuestra guía para arreglar el “Tu conexión no es privada” advertencia recorre ese caso.
Cómo consultar un plan antes de pagar
- Lea la lista de seguridad en la tarjeta del plan para su nivel, no el nivel superior. Las tarjetas Starter y Business de Bluehost se diferencian por un WAF, Protección DDoS y redacción sobre eliminación de malware.
- Abra cada marcador de nota al pie junto a “gratis”. de GoDaddy “^” es donde se explica la renovación SSL.
- Abra la tabla de comparación completa y lea su columna.. La tabla de Hostinger no muestra copias de seguridad diarias en Premium; SiteGround tacha las copias de seguridad bajo demanda en StartUp.
- Tener problemas, expandir cualquier colapsado “Recomendado” o “Complementos” panel y ver qué casillas están marcadas. Desmarca lo que no elegiste.
- Para ver la renovación de un complemento, agregarlo, lee la línea de renovación, luego retírelo. Bluehost muestra el USD 239.88 solo en este paso.
- después de comprar, abra la facturación y desactive la renovación automática en cualquier prueba que no desee. Los términos de prueba de GoDaddy te permiten cancelar una prueba “en cualquier momento”.
Preguntas frecuentes
¿Realmente necesito SiteLock??
Solo si su plan busca malware pero no lo elimina, y no limpiarás los archivos tú mismo. Namecheap vende SiteLock Protect a USD 4.88 un mes. Agrega eliminación automática de malware y una 2 GB de respaldo. Pero Stellar ya incluye escaneo Imunify360, así que primero revisa la brecha. Start Dock de HostArmada enumera la eliminación de malware sin costo adicional.
¿Vale la pena la seguridad del sitio web de GoDaddy??
En el plan Economy viene como prueba de 30 días., entonces la verdadera pregunta es si dejar que se renueve. El estándar cubre un sitio y una limpieza al año.. GoDaddy también señala “Copia de seguridad del sitio web no incluida en el plan Estándar”. En USD 191.88 un año de renovación, Cuesta más que el hosting de Economy..
¿Cuánto cuesta la protección contra malware en hosting compartido??
entre los 8 anfitriones que verificamos, va de nada a USD 239.88 un año. Hostinger, Bluehost, HostGator y HostArmada incluyen escaneo y eliminación en el plan de entrada. DreamShield cuesta USD 3 un mes por sitio, y Complete Security de Bluehost se renueva en USD 239.88.
¿El certificado SSL gratuito de mi anfitrión empezará a cobrarme??
Sobre el plan económico de GoDaddy, si: después del primer año se renueva automáticamente en USD 119.99 un año a menos que canceles. El certificado gratuito de Namecheap también cubre solo el primer año. Anfitriones que emiten certificados Let's Encrypt, como Bluehost, HostGator y SiteGround, renovarlos sin cargo.
En pocas palabras
Cuatro líneas en la página de un plan le indican la mayor parte de lo que necesita:
- eliminación de malware, no solo escanear
- un firewall en su nivel, no solo el de arriba
- Copias de seguridad diarias que puedes restaurar tú mismo.
- SSL sin límite de un año
en nuestro cheque, solo el Start Dock de HostArmada enumeró los cuatro en el plan de entrada. Premium de Hostinger solo perdió las copias de seguridad diarias.
Entonces lee el carrito antes de pagar.. El precio del primer año de un complemento de seguridad es el cebo; la línea de renovación, si el carrito imprime uno, es el precio real. Y lo que sea que incluya el anfitrión, mantenga una copia de seguridad propia.
Comparar hosts por estas características en lugar de por el precio? Nuestro buscador de alojamiento adapta los planes a tu presupuesto, tráfico esperado y CMS.