En esta página: [esconder]
Cuando el correo del alojamiento compartido rebota con un error de lista de bloqueo, La IP que aparece suele ser una que compartes con todas las demás cuentas del servidor.. Eso pone la mayor parte de la solución en manos de su anfitrión.. Estos seis pasos te ayudarán a superarlo en orden:
- Copia la línea de rechazo del rebote.. Tenga en cuenta la dirección IP que nombra y la lista o proveedor detrás del bloqueo., como zen.spamhaus.org o Microsoft 5.7.606 código.
- Confirma que IP es de donde sale tu correo. A menudo no es la IP de su sitio web., como lo explica la sección sobre envío de IP a continuación.
- Verifique la IP con una búsqueda que haya probado primero. Dos populares solucionadores de DNS públicos nos dieron respuestas incorrectas a Spamhaus en 15 octubre 2026.
- Abre un ticket con tu anfitrión. Dar la IP, la lista, el texto de rebote y la hora. Pídales que detengan la fuente y soliciten la eliminación., porque para el SBL de Spamhaus solo ellos pueden.
- Enviar correo importante de otra manera hasta que se borre el listado. Un servicio de envío mueve el correo de su sitio fuera de la IP indicada tan pronto como se configura.
- Pregunte qué detiene la siguiente lista. Si la respuesta es “nada”, mueva su envío fuera de la IP compartida para siempre.
Probado: cada búsqueda a continuación se ejecutó 15 octubre 2026 en un contenedor Docker desechable (Linux alpino 3.20.10, Excavar 9.18.49, Sin consolidar 1.20.0). Consultamos solo las entradas de prueba que las listas publican para este propósito., nunca una IP de cliente real. Los pasos de eliminación provienen de la propia documentación de cada operador de lista.; No enviamos ningún correo ni presentamos solicitudes de eliminación.. Última revisión: octubre 2026.
Lea el rebote antes de ejecutar una única búsqueda
El mensaje de rechazo suele nombrar la lista que te bloqueó. Eso importa más que cualquier resultado del verificador., porque una lista solo te perjudica cuando el servidor receptor realmente usa esa lista. Aquí se explica cómo leer los más comunes..
| El rebote menciona | quien te bloqueó | lo que significa |
|---|---|---|
| zen.spamhaus.org, sbl, xbl, pbl, o un enlace check.spamhaus.org | Un servidor que utiliza Spamhaus | Busque el tipo de listado; decide quién puede actuar |
| bl.spamcop.net | Un servidor que utiliza SpamCop | Informes de spam recientes; caduca 24 horas después de que se detengan |
| b.barracudacentral.org o barracudanetworks.com/reputation | Un filtro Barracuda | Listado de reputación de Barracuda; eliminación mediante formulario web |
| uceprotect.net | Un servidor que utiliza UCEPROTECT | Nivel 1 es tu ip; Niveles 2 y 3 son el alcance o la red de su host |
| 550 5.7.606-649 Acceso denegado, prohibido enviar IP | Microsoft 365 | La propia lista de bloqueo de Microsoft; portal de exclusión de autoservicio |
| 550 5.7.511 Acceso denegado, remitente prohibido | Microsoft 365 | Necesita un correo electrónico a Microsoft; el portal no funciona |
| 550 O-001 o 550 DY-001 | Outlook.com, hotmail, Vivir | Microsoft apunta ambos códigos a las listas de Spamhaus |
| 421 4.7.28 … tu IP Netblock | Gmail | Gmail está limitando la velocidad de todo el bloque de direcciones de su host |
| 550 5.7.1 … muy baja reputación de la IP de envío | Gmail | La propia reputación de IP de Gmail; no hay lista pública involucrada |
Dos líneas en esa tabla merecen una mirada más cercana.. El sitio postmaster de Outlook.com enumera el código OU-001. Su consejo dice: “Para obtener más información sobre este bloqueo y solicitar su eliminación, vaya a: Spamhaus.” Así, un listado de Spamhaus puede bloquear el correo a direcciones de Hotmail y Outlook.com, no sólo a pequeños servidores de correo. Gmail funciona de manera diferente. Sus pautas del remitente advertir que “Es más probable que los mensajes enviados desde direcciones IP en una lista de bloqueo se marquen como spam.” Pero los propios rebotes de Gmail citan sus datos de reputación, no es una lista pública.
Juntar, Los grandes proveedores de buzones de correo se dividen en tres partes.. Outlook.com y Hotmail se apoyan en Spamhaus. Microsoft 365 y los rebotes de Gmail citan sus propias listas de bloqueo y datos de reputación. Los servidores de empresas más pequeñas utilizan lo que sea que haya activado su administrador. En servidores cPanel, WHM (el panel de administración detrás de cPanel) ofrece dos listas listas para usar, SpamCop y Spamhaus ZEN, y Documentación de cPanel dice que ambos están desactivados por defecto. La lista de Barracuda importa dondequiera que un filtro Barracuda proteja el buzón. UCEPROTECT dice que sus estadísticas provienen del flujo de correo de varias autoridades en Alemania, Austria y Suiza.
Si el rebote nombra su dominio en lugar de una IP, o menciona dbl.spamhaus.org, tienes un problema diferente. DBL de Spamhaus enumera los dominios según su propia reputación, no por la IP que comparten. Si menciona autenticación, un buzón lleno o un límite de envío, no es una lista de bloqueo en absoluto. nuestra guía para arreglar las otras fallas de correo electrónico de hosting compartido cubre esos casos.
Una cosa por la que puedes dejar de preocuparte: su página web. Los servidores de correo verifican las listas de bloqueo de correo y deciden si aceptan un mensaje., y los navegadores no los consultan. Spamhaus incluso advierte a los administradores que no utilicen su PBL para bloquear a los visitantes del sitio web. La única lista de Spamhaus creada para bloquear todo el tráfico es DROP, y cubre redes criminales. Spamhaus dice “El espacio de direcciones IP bajo el control de cualquier red legítima nunca aparecerá en la lista.”
Encuentre la IP desde la que realmente sale su correo
Comprobar la IP de tu sitio web es un error fácil. Sobre alojamiento compartido, Su sitio y su correo a menudo utilizan direcciones diferentes..
La documentación de cPanel es clara sobre el valor predeterminado. “Por defecto, Exim envía correo desde la dirección IPv4 principal del servidor.” Exim es el programa que envía correo en servidores cPanel. Algunos hosts van más allá y pasan todo el correo saliente a través de un conjunto separado de puertas de enlace.. HostGator dice que el correo compartido es “enrutado a través de puertas de enlace comunes compartidas por todo el servidor,” y Bluehost describe la misma configuración. Otros transmiten el correo saliente a través de un servicio de filtrado., entonces sale de las direcciones de ese servicio.
Así que toma la propiedad intelectual de la evidencia., no desde tu configuración DNS. El rebote suele imprimirlo.. Si no es así, envíate un mensaje a un buzón externo y abre sus encabezados completos. Busque la línea Recibido que agregó el servidor receptor. La dirección allí, generalmente entre corchetes, es el que el mundo ve.
Consulte las listas usted mismo, y pruebe la búsqueda primero
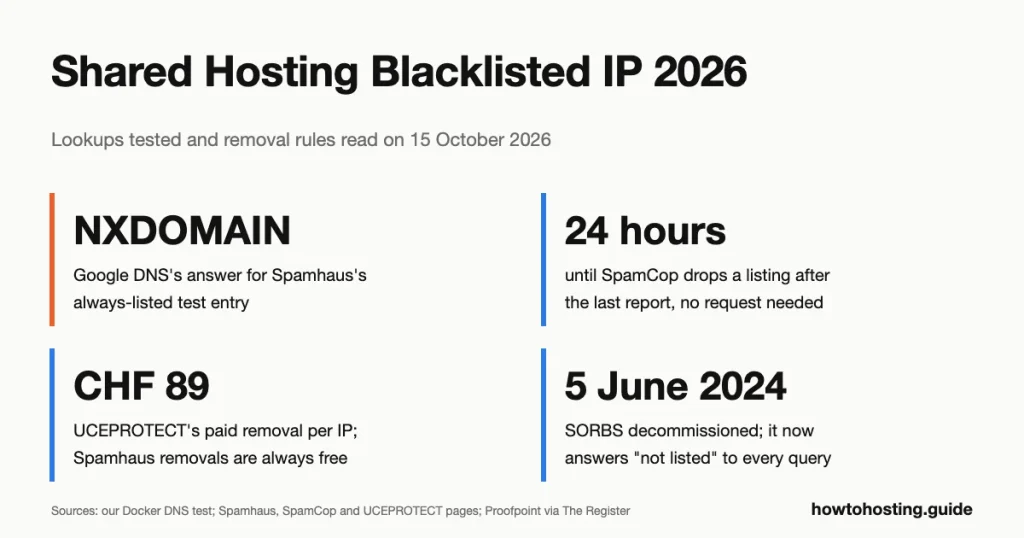
Cada lista pública de esta guía responde consultas DNS simples. Ese es el diseño estándar.: inviertes los cuatro números de la IP y pones la zona de la lista después de ellos. para comprobar 192.0.2.25 contra Spamhaus, consultarías 25.2.0.192.zen.spamhaus.org. Una respuesta en el rango 127.0.0.x significa listado. “DOMINIO NX”, la respuesta DNS para un nombre que no existe, significa no listado.
El punto débil es su solucionador de DNS, que puede no transmitir la pregunta honestamente. Un solucionador es el servidor que su computadora solicita para buscar nombres.. Así que pruébalo antes de confiar en él.. RFC 5782, el estándar para estas listas, requiere que cada lista IPv4 contenga 127.0.0.2 como entrada de prueba y nunca para listar 127.0.0.1. Ejecute ambos:
dig +short 2.0.0.127.zen.spamhaus.org
host 1.0.0.127.zen.spamhaus.org
Los ejecutamos a través de un solucionador dentro de nuestro contenedor de prueba.. La entrada listada devolvió tres códigos y la no listada devolvió NXDOMAIN., como dicen las preguntas frecuentes de Spamhaus que debería:
127.0.0.10
127.0.0.4
127.0.0.2
Host 1.0.0.127.zen.spamhaus.org not found: 3(NXDOMAIN)
Luego les hicimos la misma pregunta a los grandes solucionadores públicos., tres veces, 20 segundos de diferencia. de nubeflare 1.1.1.1 devolvió un código de error en lugar de una respuesta:
dig +short @1.1.1.1 2.0.0.127.zen.spamhaus.org
127.255.255.254
Preguntas frecuentes sobre DNSBL de Spamhaus documentos 127.255.255.254 como “Consulta a través de resolución pública/abierta.” no es un listado, pero parece uno. Las preguntas frecuentes de Spamhaus advierten que “algunos servidores de correo rechazan por error todo el correo” por eso. Cloudflare devolvió el mismo código para 127.0.0.1, que nunca aparece en la lista. Un verificador que lee cualquier 127 dirección como “listado” informaría cada IP como se enumera.
El DNS público de Google falló al revés, cual es peor:
host 2.0.0.127.zen.spamhaus.org 8.8.8.8
Using domain server:
Name: 8.8.8.8
Address: 8.8.8.8#53
Aliases:

Host 2.0.0.127.zen.spamhaus.org not found: 3(NXDOMAIN)
Eso es “no listado” para una entrada que Spamhaus mantiene listada permanentemente. Ambas direcciones de Google, 8.8.8.8 y 8.8.4.4, dio esa respuesta en las tres carreras. Si tu computadora usa el DNS de Google, una IP listada se verá limpia. (Medimos la respuesta, no el motivo de ello.) Quad9 y OpenDNS devolvieron los códigos correctos de nuestra conexión, aunque las preguntas frecuentes de Spamhaus nombran a Quad9 entre los solucionadores que bloquea. Lo que sea que uses, ejecute las dos líneas de prueba primero.
El lugar donde se realiza la verificación también es importante. Los términos de Spamhaus dicen “No se aceptan consultas provenientes de grandes entornos de hosting compartido.” Así que no los ejecutes desde la terminal de tu cuenta de hosting.. Ejecútelos en su propia computadora, donde macOS y Linux incluyen excavación. En Windows, Usos de la documentación de Spamhaus nslookup 2.0.0.127.zen.spamhaus.org en lugar; no probamos Windows.
Una vez que pase la prueba, revisa cada lista a la vez. Reemplazar 127.0.0.2 con tu IP de envío:
ip=127.0.0.2
rev=$(echo "$ip" | awk -F. '{print $4"."$3"."$2"."$1}')
for bl in zen.spamhaus.org bl.spamcop.net b.barracudacentral.org dnsbl-1.uceprotect.net dnsbl-2.uceprotect.net dnsbl-3.uceprotect.net; do
  printf '%-24s %s\n' "$bl" "$(dig +short "$rev.$bl" | tr '\n' ' ')"
done
Con la dirección de prueba., a través de un solucionador de trabajo, se imprimió:
zen.spamhaus.org         127.0.0.4 127.0.0.2 127.0.0.10
bl.spamcop.net           127.0.0.2
b.barracudacentral.org   127.0.0.2
dnsbl-1.uceprotect.net   127.0.0.2
dnsbl-2.uceprotect.net   127.0.0.2
dnsbl-3.uceprotect.net   127.0.0.2
Una línea en blanco después del nombre de una lista significa que no figura en la lista.. Con el contenedor apuntando hacia 8.8.8.8, la línea de Spamhaus volvió en blanco y las otras cinco todavía mostraban 127.0.0.2. Esa es toda la trampa, en seis líneas de salida. El mismo bucle se ejecutó sin cambios en la terminal macOS (zsh 5.9).
Por el motivo de una lista, pide el registro TXT, una breve nota de texto que cada lista adjunta a sus entradas. Cada lista responde con sus propias palabras.:
dig +short TXT 2.0.0.127.zen.spamhaus.org"Listed by PBL, see https://check.spamhaus.org/query/ip/127.0.0.2"
"Listed by XBL, see https://check.spamhaus.org/query/ip/127.0.0.2"
"Listed by SBL, see https://check.spamhaus.org/sbl/query/SBL2"Los códigos de Spamhaus te indican en cuál de sus listas estás:
| Respuesta de zen.spamhaus.org | Sentido |
|---|---|
| 127.0.0.2 | SBL, Lista de spam investigado por Spamhaus |
| 127.0.0.3 | CSS, detecciones automáticas de spam (parte de la SBL) |
| 127.0.0.4 | XBL, máquinas comprometidas o infectadas |
| 127.0.0.9 | GOTA, redes criminales (regresó con 127.0.0.2) |
| 127.0.0.10 o 127.0.0.11 | ABP, rangos de direcciones que no deberían enviar correo directamente |
| 127.255.255.252, .254 o .255 | un error (error tipográfico en la zona, resolución pública, demasiadas consultas), no es un listado |
Prefiero hacer clic a escribir? Spamhaus Comprobador de reputación de dominio e IP realiza la misma búsqueda y muestra la ruta de eliminación para cada listado. Spamhaus dice que está destinado únicamente a búsquedas manuales.
Una lista que puede eliminar de sus cheques: SORBAS. Proofpoint eliminó la lista de bloqueo de SORBS el 5 junio 2024, y sus zonas ahora responden “no listado” para cada dirección. Nuestra consulta para la entrada de prueba en dnsbl.sorbs.net devolvió NXDOMAIN, y el dominio sorbs.net ya no se resuelve en absoluto. Un verificador de listas múltiples que todavía muestra una fila SORBS verde informa sobre una lista vacía.
Una IP o una gama completa: Qué significa cada listado
Las listas se diferencian en dos formas que deciden tu próximo movimiento.: cuánto espacio de direcciones cubren, y quién puede pedir la expulsión.
| Lista | lo que enumera | ¿Quién puede solicitar la eliminación? | como termina |
|---|---|---|---|
| Spamhaus SBL | IP individuales y rangos, escalando a toda una red | Sólo el ISP o host responsable de la IP | El equipo de abuso del anfitrión envía un correo electrónico al equipo de SBL; no hay hora indicada |
| CSS spamhaus | Direcciones IPv4 únicas; IPv6 por /64 bloquear | Autoservicio en el checker de Spamhaus, después de la solución | Vence aproximadamente 3 días después de la última detección |
| Spamhaus XBL | IP únicas que muestran signos de compromiso | Autoservicio en el checker de Spamhaus, después de la limpieza | Caduca algún tiempo después de que se detiene la actividad; permitir 24 horas después de la eliminación |
| Spamhaus PBL | Rangos, a menudo banda ancha doméstica | Sólo a quien esté asignada la IP | Acerca de 15 minutos después de una eliminación válida |
| SpamCop | IP únicas | Nadie; le pide que no solicite la eliminación anticipada | 24 horas después del último informe de spam |
| Barracuda BRBL | IP únicas | Alguien, por formulario web | “Típicamente” dentro 12 horas de una solicitud válida |
| Nivel UCEPROTECT 1 | IP únicas | Esperar, o pagar CHF 89 por IP | 7 días después del último ataque de spamtrap |
| Nivel UCEPROTECT 2 | La asignación completa de tu anfitrión | solo el anfitrión, deteniendo el abuso | Sin hora indicada; sigue la limpieza del anfitrión |
| Nivel UCEPROTECT 3 | Cada IP en la red de su host (ASN) | solo el anfitrión | Sin hora indicada; sigue la limpieza del anfitrión |
| Microsoft 365 | Enviando IPs que marca | El remitente que recibió el rebote | “Hasta 24 horas o más” después de la solicitud del portal |
La escala le indica qué tan común es cada tipo. Spamhaus afirma que su SBL se mantiene 30,000 a 40,000 listados, compilado por investigadores. Su CSS automático se mantiene 2 a 4 millones y suma 300,000 a 400,000 un dia. Esos números sugieren que es más probable que el envío de spam de un vecino aterrice su IP compartida en el CSS que en el SBL.. Ese es el mejor resultado, porque el CSS se borra solo en unos días.
Los listados de rango son donde el hosting compartido realmente duele. En 15 octubre 2026, Contador de UCEPROTECT para el anterior 7 días mostrados 67,295 IP individuales en el nivel 1. También mostró 11,892 asignaciones completas a nivel 2 y 935 redes a nivel 3. su nivel 2 la regla es mecánica. Una asignación menor que una /27 (menos que 32 direcciones) aparece en la lista después de un solo hit. UNA /24 (256 direcciones) toma cuatro. El spamhaus también puede escalar, “a rangos extendidos de esa red, o incluso a toda esa red.” Y los códigos de error de Gmail incluyen un límite de tasa en “tu IP Netblock,” no solo tu dirección.
En un listado de rango, La página de eliminación de UCEPROTECT es sencilla: “No tiene sentido que intente solucionar los problemas de su proveedor de servicios.” quejarse al anfitrión. Nada de lo que envíes lo borrará.
Ser eliminado, Lista por lista
Analice solo las listas que realmente mostró su rebote o búsqueda. para cada, Las propias reglas del operador deciden si actúas., tu anfitrión actúa, o todos esperan.
Spamhaus: Comience con el tipo de listado.
Spamhaus suele ser lo más importante. Outlook.com lo señala, y es una de las dos listas integradas en WHM en los servidores cPanel. Busque su IP en el verificador y lea en cuál de los cuatro conjuntos de datos se encuentra.
SBL: manos libres. Las preguntas frecuentes de Spamhaus dicen “Las solicitudes de eliminación deben ser enviadas por el proveedor de servicios de Internet a cargo de la dirección IP indicada.(es).” Cuando Spamhaus hace una lista de SBL, envía un correo electrónico a la red o empresa de alojamiento responsable, entonces tu anfitrión quizás ya lo sepa. Su trabajo es un ticket que cita el número de registro SBL. Hay una segunda razón para no perder el tiempo. El verificador de Spamhaus dice que no puede eliminar la IP de ninguna de sus otras listas hasta que desaparezca la lista SBL..
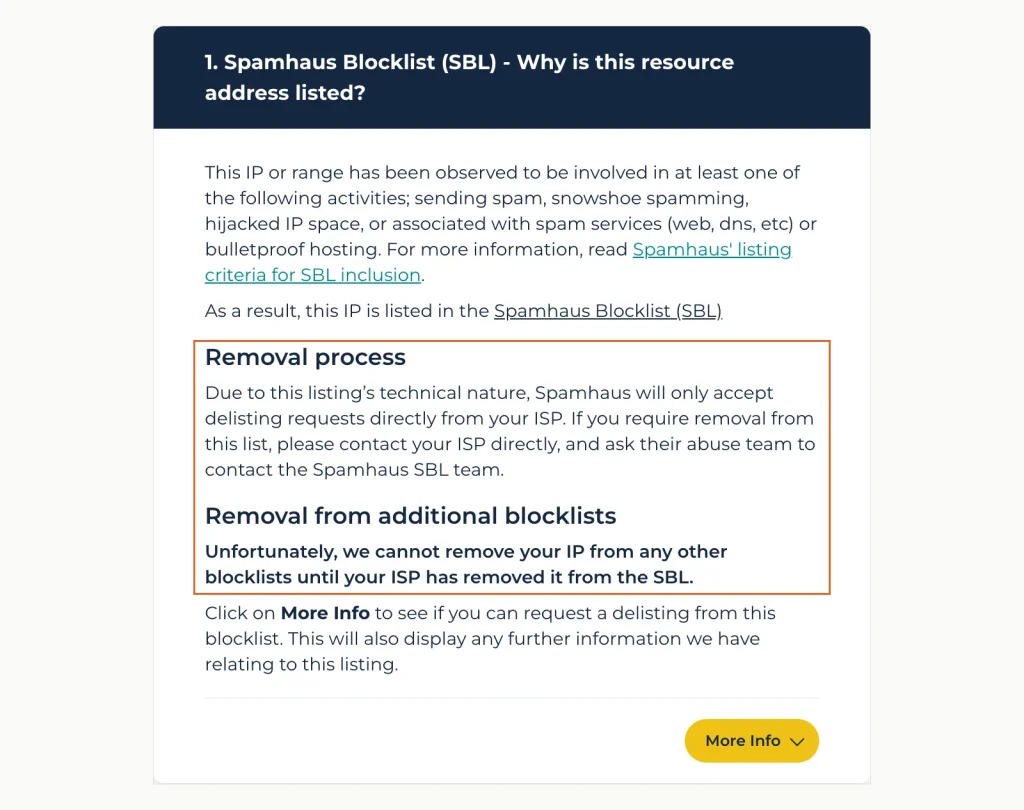
El corrector de Spamhaus, mostrando su dirección de prueba 127.0.0.2. La parte descrita dice que sólo su ISP puede solicitar la eliminación de SBL, y otras listas de Spamhaus lo esperan. Fuente: cheque.spamhaus.org, capturado 15 octubre 2026.
CSS: este se aclara rapido. Listados “normalmente” caducan tres días después de la última detección de spam, y el verificador permite eliminaciones rápidas. Pero Spamhaus advierte que la causa “DEBE identificarse y corregirse antes de eliminar una IP.” Vuelve a aparecer en la lista de inmediato si el spam continúa.. En una IP compartida no puedes ver la causa, así que deja que tu anfitrión confirme que está arreglado antes de que alguien haga clic en eliminar.
XBL: esta lista significa que una máquina que utiliza la IP muestra signos de infección. En un servidor web, un sitio pirateado es una causa probable. Spamhaus nombra WordPress, Joomla y Drupal como objetivos populares y complementos de llamadas “especialmente vulnerable.” La eliminación ocurre solo en el verificador., y Spamhaus te pide que permitas 24 horas para que otras redes lo recojan.
ABP: esta es una lista de políticas, no es un veredicto de spam. Cubre más de 1.4 mil millones de direcciones IPv4, casi 40% del total enrutable, a menudo rangos de banda ancha doméstica. Un servidor de correo compartido correctamente ejecutado no tiene por qué estar en él. Si es así, la eliminación requiere que la IP sea “Asignado a la persona o empresa que realiza la remoción.” ese es tu anfitrión, tu no.
SpamCop: Espere 24 horas
SpamCop enumera una IP cuando sus usuarios y trampas de spam (Direcciones que existen sólo para detectar spam.) informar el correo de él, y lo suelta automáticamente. Sus Preguntas frecuentes sobre disputas es contundente: “No nos escriba para decirnos que ha solucionado el problema y solicitar la eliminación anticipada de la lista.” Los listados caducan 24 horas después del último informe, y la eliminación puede tardar hasta cuatro horas más en llegar a todos los servidores. Si el listado sigue apareciendo, alguien en tu IP todavía está enviando correo reportado, lo que lo convierte en el billete de tu anfitrión.
Barracuda: una forma, una vez
Barracudas formulario de solicitud de eliminación pide la IP del servidor de correo, una dirección de correo electrónico, un número de teléfono y un motivo opcional. Barracuda dice que las solicitudes son “normalmente investigado y procesado dentro 12 horas” cuando la explicación es válida. También advierte que “También se ignorarán varias solicitudes.” Dado que una IP compartida no es tuya para responder, deja que tu anfitrión lo archive. Si lo presenta usted mismo, Espere hasta que el anfitrión confirme que la causa desapareció., y presentar solo una vez.
UCEPROTECT: gratis en 7 dias, o CHF 89 ahora
Nivel 1 las entradas caducan automáticamente 7 días después del último ataque de spamtrap. UCEPROTECT también vende eliminación inmediata, y el precio se mantiene en su Nivel 1 página de eliminación como imagen en lugar de texto. En 15 octubre 2026 esa imagen decía CHF 89 por dirección IP.
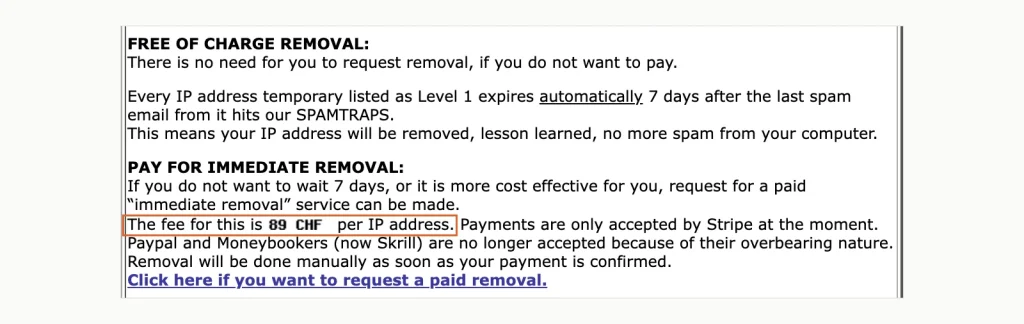
Nivel de UCEPROTECT 1 La página de eliminación ofrece dos rutas.: Espere 7 dias gratis, o pagar por IP. La tarifa descrita, CHF 89, aparece en la página como una imagen. Fuente: uceprotect.net, capturado 15 octubre 2026.
No pagues por una IP compartida. El próximo éxito de spamtrap de un vecino puede incluir la dirección nuevamente, y habrías pagado para ahorrar unos días. Niveles 2 y 3 no se puede comprar en absoluto; sólo la limpieza de tu anfitrión los termina. La importancia de todo esto depende de a quién le envíes el correo.. UCEPROTECT describe el nivel 3 como “creado para HARDLINERS.” Recomienda utilizar Nivel 3 como puntuación en un filtro de spam, no como un bloque absoluto.
Microsoft 365: el portal de exclusión
Microsoft 365 mantiene su propia lista de remitentes bloqueados. Una lectura de rebote “550 5.7.606-649 Acceso denegado, prohibido enviar IP” te envía a Portal de exclusión de Microsoft. Ingresas la dirección de correo electrónico que recibió el rebote y la IP del error, confirmar por correo electrónico, luego seleccione Eliminar IP de la lista. Microsoft dice resultados “podría tardar hasta 24 horas o más.”
Esta es la eliminación de un gran proveedor que puedes realizar tú mismo en el hosting compartido. Hágalo después de que su anfitrión confirme que la fuente está detenida., o Microsoft podría bloquear la IP nuevamente. Código 5.7.511 es diferente: el portal no funciona, y Microsoft le pide que envíe un correo electrónico a [email protected] con el rebote completo. Microsoft dice que se comunicará con usted dentro de 48 horas. Las direcciones de consumidores de Outlook.com tienen su propio formulario de soporte.
Gmail: no hay formulario para completar
No encontramos ningún formulario de eliminación de IP en la documentación del remitente de Google.. Los rebotes de Gmail describen sus propios datos de reputación, como 550 5.7.1 para “reputación muy baja de la dirección IP de envío.” El error enlaza con las directrices de Google., no a una forma, entonces la solución práctica es la limpieza de tu anfitrión. Las herramientas Postmaster de Google muestran la reputación de la propiedad intelectual, pero Google señala que los paneles pueden omitir datos cuando el volumen de envío es bajo. Los pequeños remitentes pueden ver poco allí.
¿Lo soluciona una IP dedicada??
En un plan compartido, normalmente no, y los hosts que venden IP dedicadas lo dicen. La página de ayuda de HostGator dice comprar uno “no cambiará las direcciones IP a través de las cuales se enruta su dominio y no afectará las listas negras.” La página de Bluehost, actualizado en junio 2026, está de acuerdo: “La compra de una IP dedicada no cambiará la IP de enrutamiento del correo electrónico.” En ambos casos la IP sirve a tu sitio web., mientras el correo sigue saliendo a través de las puertas de enlace compartidas.
Los servidores cPanel simples se comportan de la misma manera desde el primer momento. Configuración de WHM Enviar correo desde la dirección IP de la cuenta “El valor predeterminado es Desactivado.” con eso apagado, Exim envía desde la IP principal compartida del servidor. Pregúntale a tu anfitrión si esa configuración está activada antes de pagar por algo.. Un cliente de Namecheap publicó en Reddit en febrero 2026 que habían comprado una IP dedicada siguiendo el consejo del soporte. Dos días después de la eliminación de Spamhaus, fue listado nuevamente, y no pudieron encontrar una causa.
Incluso cuando el correo realmente sale desde tu propia IP, Los rangos aún te llegan. Un nivel UCEPROTECT 2 listado, una escalada SBL o un límite de bloqueo de red de Gmail cubre su dirección debido a sus vecinos en el bloque. IPv6 tiene el mismo problema en un tamaño diferente. El CSS de Spamhaus enumera IPv6 por /64 bloquear, y Spamhaus les dice a los clientes que comparten un /64 pedirle a su proveedor uno propio.
Una IP dedicada gana su precio en un VPS o servidor donde usted controla el software de correo y envía un volumen real. Sobre alojamiento compartido, un servicio de envío le brinda una reputación separada por menos, y la siguiente sección lo cubre.
Qué enviar mientras espera
La exclusión de la lista toma de 15 minutos en el PBL para 7 días en UCEPROTECT, y el SBL no tiene ninguna hora indicada. Tus facturas, Los restablecimientos de contraseñas y las respuestas a los clientes no pueden esperar tanto. Tres cosas mantienen el correo en movimiento sin empeorar el listado.
Enrute el correo de su sitio web a través de un servicio de envío. Un proveedor de correo transaccional toma confirmaciones de pedidos y notificaciones de formularios de la IP indicada tan pronto como se conecta. El envío a través de la API del proveedor a través de HTTPS evita por completo el servidor de correo de su host.. Nuestro comparación de servicios de envío SMTP cubre niveles y precios gratuitos. En WordPress, un complemento SMTP hace el cambio; nuestra guía para por qué WordPress no envía correo electrónico recorre la configuración.
Responder correo urgente desde otro buzón. Si el servidor de un cliente sigue rechazándote, responder desde un buzón alojado en otro lugar y decir por qué. es torpe, pero mantiene la conversación.
Pausar envíos masivos. Cada nuevo informe o visita de trampa de spam amplía la lista. El reloj de SpamCop se reinicia con cada informe, y UCEPROTECT cuenta 7 días desde el último golpe. Un boletín informativo a una lista antigua es lo peor que se puede enviar esta semana.
Evite que vuelva a suceder
No puedes controlar a tus vecinos, pero puedes controlar la mayor parte de lo que sucederá la próxima vez.
Mantenga el correo importante fuera de la IP compartida de forma permanente. El servicio de envío que configuró como solución provisional también es la solución a largo plazo.. Sus recibos dependen entonces de la reputación de ese servicio., no en las otras cuentas del servidor.
Asegúrate de que el anuncio no sea tuyo. Nombres CSS de Spamhaus “cuentas o sistemas de gestión de contenidos comprometidos (CMS)” como un desencadenante común. Un complemento obsoleto en su propio sitio puede enviar spam con la misma facilidad que el de un vecino. Las mejores prácticas de Spamhaus también incluyen proteger los formularios web con un CAPTCHA., parar “bombardeo de correo” y suscripciones falsas.
Comprobar después de cada rebote, no en un horario. Ejecute las dos líneas de prueba., entonces el bucle, desde tu propia computadora. Tarda un minuto y no necesita ningún servicio de seguimiento de pago..
Hazle tres preguntas a tu anfitrión antes de renovar. ¿El correo saliente pasa a través de un relé de filtrado o puertas de enlace administradas?? ¿Quién solicita la exclusión de la lista?, y que rapido? ¿Limitan cuánto puede enviar una cuenta por hora?? Las respuestas claras significan que alguien maneja los listados. Si no hay respuestas, es motivo para mover su correo o cambiar de host..
Cómo probamos y obtuvimos esta guía
Todas las búsquedas continuaron 15 octubre 2026. Usamos un Alpine Linux desechable 3.20.10 contenedor con DiG 9.18.49 y nuestro propio Unbound 1.20.0 solucionador, luego repitió el bucle en macOS. solo consultamos 127.0.0.2 y 127.0.0.1, las entradas de prueba RFC 5782 requiere. La comparación del solucionador público se realizó tres veces, 20 segundos de diferencia, y dio las mismas respuestas cada vez. Luego retiramos el contenedor y su red..
Reglas de listado, Los pasos y tiempos de eliminación provienen de las páginas de cada operador., leer el mismo dia. Esos son Spamhaus, SpamCop, Barracuda, UCEPROTECT, Microsoft aprende, Sitio postmaster de Outlook.com, Directrices para remitentes de Google y documentación de cPanel. La página de instrucciones de Barracuda ha devuelto un error a todos los lectores que probamos, la Wayback Machine incluida, desde al menos abril 2025. El nombre de su zona proviene de un 2023 copia archivada y nuestra propia prueba.
Vale la pena señalar los límites.. No realizamos búsquedas desde dentro de una cuenta de alojamiento compartido, porque Spamhaus no acepta esas consultas. No probamos Windows. El comportamiento del solucionador puede diferir según la ubicación, entonces el resultado de Quad9 describe una conexión en un día.
Preguntas frecuentes
¿Por qué el verificador dice que mi IP está limpia cuando mi correo aún rebota??
Su búsqueda puede realizarse a través del DNS público de Google., que informó que la entrada de prueba de Spamhaus que siempre figura en la lista como limpia en nuestra prueba. Es posible que también hayas verificado la IP de tu sitio web en lugar de la IP de envío.. El bloqueo puede ser del propio Microsoft o Gmail, que ningún inspector público ve. y un microsoft 365 rebotar con código 5.7.513 significa que el destinatario te bloqueó en su propia lista.
¿Una IP compartida incluida en la lista negra perjudica la clasificación de Google de mi sitio??
No encontramos ningún vínculo documentado entre las listas de bloqueo de correo y la Búsqueda de Google. Spamhaus publica ZEN para que los servidores de correo decidan si aceptan un mensaje. La advertencia roja del navegador que daña un sitio, Navegación segura de Google, Comprueba las URL con las listas de Google en lugar de con las direcciones IP.. Su sitio recibe esa advertencia cuando sus propias URL aparecen en esas listas, por ejemplo para servir malware, no porque un vecino envió spam.
¿Puedo pedirle a mi anfitrión que me traslade a una IP limpia??
puedes preguntar, pero en hosting compartido la respuesta suele ser no. HostGator dice que el correo compartido se ejecuta a través de puertas de enlace de todo el servidor que rota y administra por sí mismo. En VPS y planes dedicados, Tanto HostGator como Bluehost dicen que no reemplazan las IP incluidas en la lista negra.. Pedirles que detengan el abuso y soliciten la eliminación funciona mejor.
¿Debo pagarle a alguien para que saque mi IP de una lista negra??
No apto para Spamhaus. Sus preguntas frecuentes dicen “Nunca hay ningún cargo o tarifa asociada con la eliminación de cualquier listado de Spamhaus.,” y la eliminación de llamadas pagadas ofrece una estafa. Añade que ningún consultor puede acelerar la eliminación de SBL. La única lista en esta guía que vende eliminación es UCEPROTECT, en CHF 89 por IP, contra una ruta libre que toma 7 dias.